1 第八章 网络安全
本章目标
网络安全原理:
- 加密,不仅仅用于机密性
- 认证
- 报文完整性
- 秘钥分发
安全实践
- 各个层次的安全性:应用层,传输层,网络层和链路层
- 两种网络安全的设备:防火墙、入侵检测系统
2 7.1 网络安全定义
2.1 网络安全的核心要素
网络安全是一个广泛的概念,但它并不局限于某些特定的技术。概括来说,它主要包含以下几个核心要素:私密性(或称机密性)、身份认证(或称鉴别)、报文完整性以及访问控制与服务的可用性。
| 性能 | 说明 |
|---|---|
| 机密性 | 只有发送方和预订的接收方能否理解传输的报文内容:发送方加密报文;接收方解密报文 |
| 可认证性 | 发送方和接收方需要确认对方的身份(防止第三方伪造身份) |
| 报文完整性 | 发送方、接受方需要确认报文在传输的过程中或者事后没有被改变 |
| 访问控制和服务的可用性 | 服务可以接入以及对用户而言是可用的(通过访问控制来实现服务的可用性) |
2.2 网络安全通信模型:Alice, Bob 与 Trudy
为了研究网络安全,学术界和教材中通常使用一个经典的人物模型来指代通信各方。这虽然看起来有点像讲故事,但在安全领域非常著名。
2.2.1 人物介绍
-
Alice (A) 和 Bob (B):他们是通信的双方。老师打趣道,在现实生活中,他们往往被设定为一对情侣(lovers),因为情侣之间通常需要进行非常安全的通信,不想让外人知道私密内容。
-
Trudy (Intruder):她是入侵者,是试图干扰通信的“坏人”。
2.2.2 模型的现实映射
虽然Alice和Bob是拟人化的名字,但在现实的网络世界中,他们代表的是具体的网络实体:
- Web浏览器与服务器:例如我们在进行电子交易时的双方。
- DNS客户端与服务器:在线银行交易或网页浏览中,客户端与服务器之间的交互。
- 路由器之间的交换:例如在运行OSPF协议时,路由器之间需要交换路由信息。这也是需要认证的,因为如果一个路由器谎报自己到达某个节点的代价极低,会误导其他路由器,导致网络瘫痪。
所以,当你在学习网络安全时,如果你听到Alice和Bob的故事会心一笑,说明你已经了解了这个领域的经典设定。大家都要先接受这个背景和必要性,才能深入讨论技术。
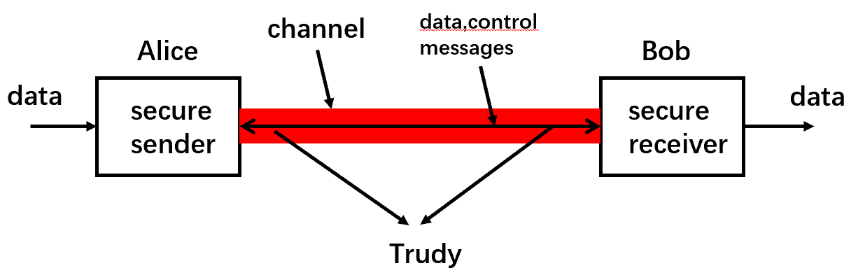
- Bob、Alice(lovers)需要安全的通信
- Trudy(intruder)可以截获、删除和增加报文
2.3 坏人(Trudy)能做什么?
在网络环境中,坏人(Trudy)的能力可能非常强大。她不只是静静地听,还可以采取多种主动的攻击手段。
| 操作 | 说明 |
|---|---|
| 窃听 | 截获报文 |
| 插入 | 在连接上插入报文 |
| 伪装 | 可以在分组的源地址写上伪装的地址 |
| 劫持 | 将发送方或者接收方踢出,接管连接 |
| 拒绝服务 | 阻止服务被其他正常用户使用(例如通过对资源的过载使用) |
3 7.2 加密原理
3.1 7.2.1 加密概述
相关术语
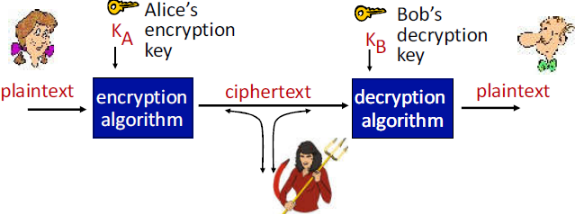
| 符号 | 意思 |
|---|---|
| 明文 | |
| 密文,采用进行加密 | |
| 用解密得到的是明文 | |
| 、 | 密钥 |
加密分类
- 对称密钥密码学:发送方和接收方的密钥相同
- 公开密钥密码学:发送方使用接收方的公钥进行加密,接收方使用自己的私钥进行解密
破解一个加密的方案
- 唯密文攻击:Trudy仅有密文可供分析
这种情况有2个方法:
- 暴力破解:尝试所有可能的秘钥
- 统计分析
- 已知明文攻击:Trudy 拥有部分与密文对应的明文
- 例如:在单码替代密码中,Trudy已经知道某些字母之间的匹配a,l,i,c,e,b,o,
- 选择明文攻击:Trudy 可以得到选择明文对应的密文
要不要我帮你整理一份加密相关核心概念对照表?
3.2 7.2.2 对称加密
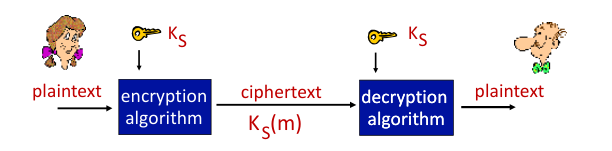
3.2.1 (1) 简单对称加密方案
替换密码: 将一个字母换成另外一个字母
- 单码替换密码: 将一个字母替换成另外一个字母
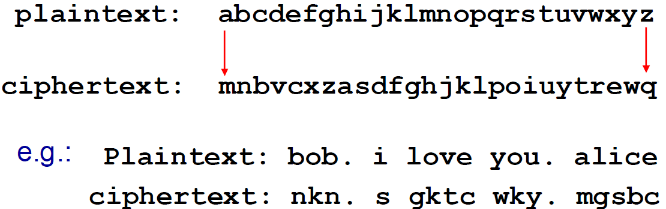
加密秘钥:26个字母和26字母的映射关系
这种情况下加密的可能性就是 26!,但是可以通过词频来猜测映射关系
统计分析攻击
计算机的出现使得暴力破解26!成为可能。但还有更高效的攻击方法,即利用语言的统计学特征(启发式信息)。
字频分析 (Letter Frequency Analysis): 英语中,不同字母的出现频率是固定的(例如 ‘e’ 最常见,‘z’ 最少)。攻击者可以统计密文中哪个字母出现最多(比如 ‘n’),并猜测它对应明文中的 ‘e’。
词频分析 (Word Frequency Analysis): 攻击者也可以观察密文中的词组规律。例如,密文中的
nkn很有可能对应明文中的bob。利用这些统计规律,攻击者可以极大地缩小搜索范围,远比暴力破解26!要快得多,这种攻击方式被称为启发式搜索。
一个更复杂的加密方法
- 一个替换密码: ,,,
- 循环模式: 例如:: ,,,,; ,,,,;..
- 对于每个明文字符,采用循环替换模式的下一个
• dog: d from , o from , g from
加密的秘钥: n个替换模式(字母替换表)和循环模式(秘钥不仅仅是:字母之间的映射模式)
3.2.2 密钥分发问题
对称加密体系面临一个核心挑战:密钥分发问题 (Key Distribution Problem)。
既然双方必须使用相同的密钥,那么这个密钥如何安全地从发送方传递到接收方?
- 如果用明文传输密钥,那是不安全的,密钥会被截获。
- 如果用加密方式传输密钥,那又需要另一个密钥来加密这个密钥,这就陷入了“鸡生蛋、蛋生鸡”的死循环。
在现实世界(如谍战片中),这个问题通过物理方式解决,比如双方在特定地点(如酒吧)见面,通过纸条交换密钥。但在网络世界中,两个可能从未见面的进程或路由器(比如网上银行)如何协商密钥,是一个很大的难题。
3.2.3 (2) DES 对称密钥加密
3.2.3.1 ① 基本情况
DES: Data Encryption Standard
- US 加密标准[NIST 1993]
- 秘钥和明文长度:56-bit 对称密钥, 64-bit明文输入(这样规定了输入的长度,就有了后面的块加密、密码块链等)
- 加密分类:块加密(也就是将明文分块,每块加密之后再组合到一起)、密码块链
- DES的安全性
- DES挑战: 56-bit密钥加密的短语(“Strong cryptography makes the world a safer place”) 采用暴力解密,不到一天时间(加密强度不够)
- 可能有后门:就是存在一种密钥可以解开所有的密文,作为后门,但只是有可能,并不是真实存在
- 如何使DES更安全:
- 使用3个key、3重DES 运算(现在还没有人声称能够破除3重DES运算)
- 密文分组成串技术
加密方式
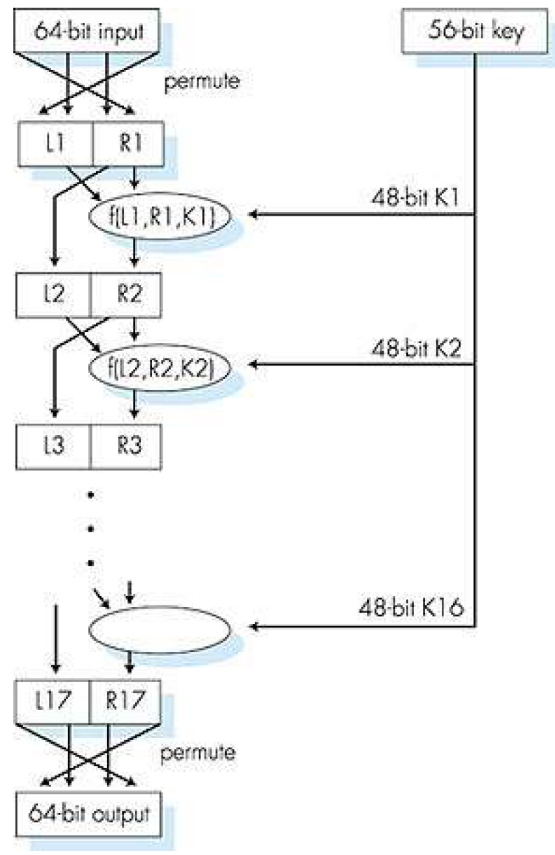
- 初始替换
- 16 轮一样的函数应用,每一轮使用的不同的48bit密钥
- 最终替换
3.2.3.2 提升DES安全性的方法
-
3DES (Triple DES / 三重DES):
- 使用3个不同的56-bit密钥,连续执行3次DES加密算法。
- 这种方式极大地增强了安全性,目前尚未被公开破解。
-
DES操作流程 (高层概述):
- DES的内部结构非常复杂,它不是一次性完成的。
- 初始乱置 (Initial Permutation): 首先将64-bit输入的顺序打乱。
- 16轮操作 (16 Rounds): 接着,数据会经过16轮完全相同的函数运算。每一轮运算都会使用一个由56-bit主密钥派生出的不同的48-bit子密钥。
- Feistel结构: 在每一轮中,64-bit数据被分为左右两半(各32-bit)。右半边的数据会经过一个函数(包含与子密钥的运算),然后与左半边进行**异或(XOR)**操作,其结果作为下一轮的右半边;而原来的右半边则直接成为下一轮的左半边。
- 最终乱置 (Final Permutation): 16轮结束后,再执行一次初始乱置的逆操作,恢复顺序,输出64-bit密文。
3.2.3.3 ② 块密码
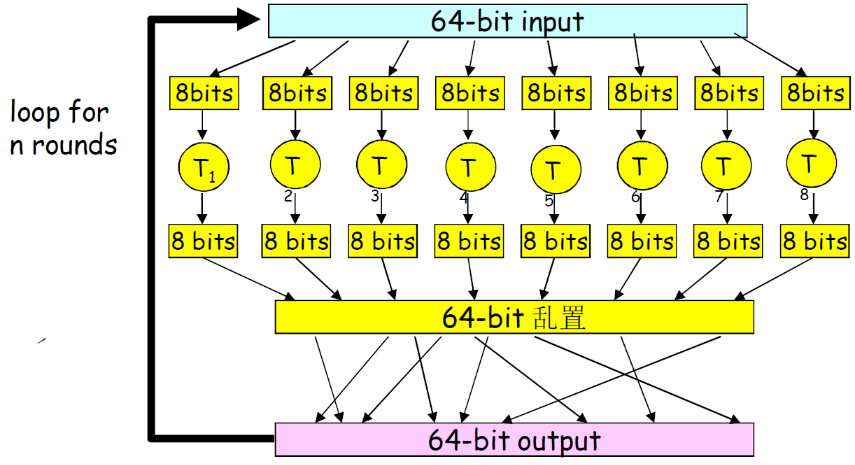
- 可以看到是分块加密了
- 缺点:如果输入块重复,将会得到相同的密文块
块加密(如DES和AES)有一种最简单的操作模式(称为ECB模式),它存在一个问题:
- 问题: 如果明文中有两个块完全相同(例如,),那么它们加密后对应的密文块 和 也将完全相同。
- 风险: 这会暴露明文的统计规律(例如,图像加密后仍能看出轮廓)。
3.2.3.4 ③ 密码块链
可以解决块加密的问题
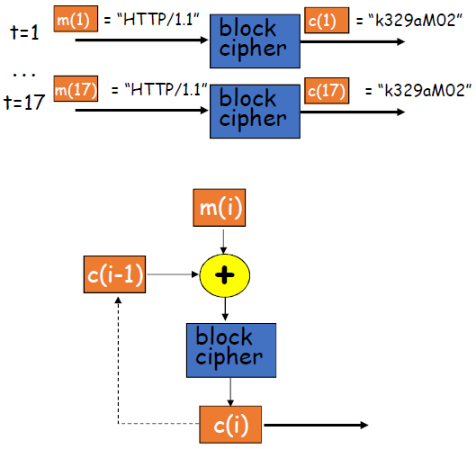
- 密码块链:第i轮输入m(i), 与前一轮的密文,c(i-1)做异或
- 然后当前块的加密结果和前面所有的块都有关
CBC (密码块链接) 模式解决了这个问题。
- 原理: 在加密当前明文块 之前,先将其与前一个密文块 进行异或 (XOR) 运算。
- 公式:
- 效果: 这样一来,即使明文块 和 相同,但由于它们各自的前一个密文块 和 大概率不同,导致异或后的结果也不同,最终加密生成的 和 也会不同。
- 初始向量 (IV): 对于第一个明文块(它没有“前一个密文块”),会使用一个随机生成的 ,称为初始向量 (Initialization Vector)。
3.2.4 (3) AES
AES: Advanced Encryption Standard
- 新的对称密钥NIST标准(Nov. 2001) 用于替换DES
- 数据128bit成组加密
- 128, 192, or 256 bit keys
- 暴力法解密如果使用1秒钟破解DES, 需要花149万亿年破解AES
对称加密:
- 需要发送方和接收方对共享式对称密钥达成一致
- Q: 但是他们如何第一次达成一致(特别是他们永远不可能见面的情况下)?
对称加密时, 密钥分发 是一个问题,如何让对方得到密钥但是第三方不会得到
3.3 7.2.3 非对称加密
也叫作 公开密钥加密算法
3.3.1 (1) 引出
对称加密的问题
- 需要发送方和接收方对共享式对称密钥达成一致
- Q: 但是他们如何第一次达成一致(特别是他们永远不可能见面的情况下)?
公开密钥加密
- 完全不同的方法[Diffie-Hellman76,RSA78]
- 发送方和接收方无需共享密钥
- 一个实体的公钥公诸于众(一般通过下载根证书)
- 私钥只有接收方自己知道
3.3.2 (2) 原理
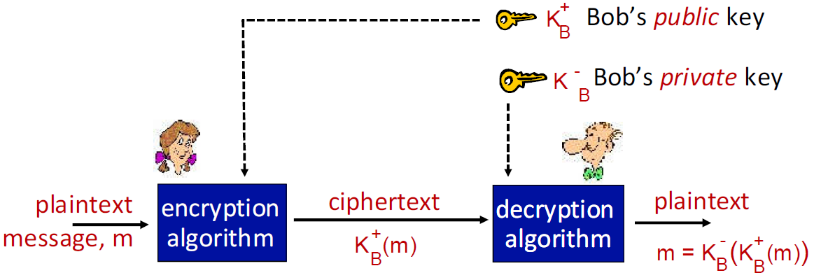
- 加密(Alice): Alice获取Bob的公钥 ,并用它来加密明文 。
- 解密(Bob): Bob收到密文 后,使用自己的私钥 来解密。
- 结果:
这个过程不需要Alice和Bob提前共享任何秘密,从而完美地解决了密钥分发难题。
- 公钥密码学彻底改变了2000年(以前只有对称密钥)的密码学!
- 同样的想法几乎同时,且独立地出现在美国和英国
3.3.3 (3) 要求
一个公钥加密算法必须满足两个关键要求:
- 公钥 和私钥 必须在数学上是配对的,确保 成立。
- 必须在计算上不可行 (Computationally Infeasible),即不能从公开的公钥 推导出(算出)私钥 。如果能轻易算出,那所有人都能解密,系统就不安全了。
3.3.4 (4) RSA算法
RSA:Rivest, Shamir, Adelson algorithm,这是最典型,使用最多的公开密钥加密算法
3.3.4.1 RSA 密钥生成
- 选择 : 选择两个非常大的质数 (Prime Numbers) 和 。
- 计算 : 。
- 计算 : 。
- 选择 : 选择一个 ,使得 和 互素(Relatively Prime,即它们除了1之外没有其他公因子)。
- 选择 : 选择一个 ,使得 。(即 可以被 整除)。
密钥对:
- 公钥 (Public Key) =
- 私钥 (Private Key) =
3.3.4.2 RSA 加密与解密
假设明文 是一个数字(小于 ):
- 加密 (Encrypt):
- 解密 (Decrypt):
3.3.4.3 RSA 示例
- 选P, Q: 选 , 。(注意:在实际中 必须非常大)
- 算n: 。
- 算z: 。
- 选e: 选 。(5 和 24 互素)
- 选d: 找一个 使得 。我们找到 。(因为 , ,余数是1)。
密钥对:
- 公钥:
- 私钥:
操作:
- 假设明文 。
- 加密: 。
- 解密: 。
- 明文被成功还原。
3.3.4.4 ③ 原理
本部分跳过,见下面
3.3.4.5 ④ RSA做数字签名
RSA有一个比较重要的特性
RSA算法的加密和解密操作是可逆的:
-
加密(私密性):
- 先用公钥加密,再用私钥解密。
-
数字签名(认证与完整性):
- 先用私钥加密(签名),再用公钥解密(验证)。
数字签名 (Digital Signature) 的流程:
- Alice想发送一个报文 并证明这是她发的。
- 签名: Alice用她自己的私钥 对 进行“加密”:。
- 验证: Bob收到 后,获取Alice的公钥 ,并用它来“解密”:。
- 结果: 如果 是一个有意义的报文(等于 ),Bob就得到了保证:
- 认证 (Authentication): 这个报文一定来自Alice,因为只有Alice拥有能与 配对的 。
- 完整性 (Integrity): 报文内容没有被篡改过。
- 也就是 先用公钥,然后用私钥 的结果
- 和 先用私钥,然后用公钥 的结果一致
证明
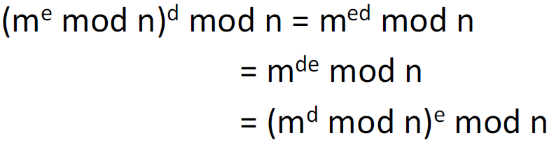
这个特性可以用来做数字签名
3.3.4.6 ⑤ 特性
为什么RSA安全
- 假设知道了Bob的公钥(n,e),求解私钥d的难度有多大(n,d)?
- 本质上是在不知道2个因子p和q的情况下,求解n的因子
- 事实是:分解一个大的整数是非常困难的
- 在RSA中求幂次方的运算代价非常大
- DES(对称加密)最起码比RSA快100倍
即优点是安全,缺点是代价大
3.4 补充RSA证明补充
3.4.1.1 RSA 为什么可行?
这个“魔法” () 为什么会成立?这依赖于数论 (Number Theory) 中的一个定理:
如果 (为质数),那么
我们将这个定理应用到RSA的解密公式中:
- 根据模运算的幂定律,这等于 。
- 根据上述数论定理, 。
- 我们知道 。
- 根据我们选择 的方式,我们知道 。
- 因此,公式变为 。
- 因为明文 总是小于 ,所以 的结果就是 本身。
这就证明了RSA的正确性。
3.4.2 1. 核心原理:欧拉定理 (Euler’s Theorem)
幻灯片中的定理公式为:
这里 ,而 正是欧拉函数 的值。
3.4.2.1 欧拉定理的内容
如果正整数 和 互质(即 ),那么:
3.4.2.2 详细推导:为什么指数可以取模?
假设我们将指数 除以 ,得到商 和余数 。 根据除法定义,我们可以写作: 其中 。
现在我们来看 的推导:
-
代入指数:
-
利用指数法则拆分:
-
应用欧拉定理: 因为 ,我们可以将括号内的部分替换为 1:
-
化简:
-
结论: 因为 ,所以我们证明了:
这就是幻灯片中那个红色横线公式的由来。它允许我们在计算巨大的指数时,先缩小指数,大大简化计算。
3.4.3 2. 针对 RSA 的严格证明 (包含 不互质的情况)
在 RSA 算法中,我们需要证明的是:
这等价于证明 。 我们知道在 RSA 中, 和 的选择满足 。 这意味着存在一个整数 ,使得:
注意: 虽然上面的欧拉定理证明很简单,但它有一个前提是 。但在 RSA 中,即使 是 或 的倍数(不互质),公式依然成立。为了严谨,我们需要用费马小定理分别对 和 进行证明。
3.4.3.1 第一步:证明
我们要考察 。这里有两种情况:
-
情况 A: 是 的倍数 () 等式显然成立。
-
情况 B: 不是 的倍数 () 根据费马小定理,如果 是质数且 不是 的倍数,则:
将 展开:
应用费马小定理 ():
结论 1: 无论 是否是 的倍数,都有 。
3.4.3.2 第二步:证明
使用完全相同的逻辑(将上面的 换成 ),我们可以利用费马小定理 () 证明:
结论 2: 。
3.4.3.3 第三步:综合结论 (中国剩余定理思路)
现在我们有两个同余式:
- 能被 整除。
- 能被 整除。
因为 和 是两个不同的质数(互质),如果一个数能同时被 和 整除,那么它一定能被它们的乘积 整除。
所以: 即:
3.4.4 总结
- 一般情况: 该引理利用 欧拉定理 (),消除了指数中 的倍数部分,只保留模 后的余数。
- RSA 特定情况: 由于 ,所以 经过化简后直接变为 ,也就是 。这就是为什么 RSA 加密后再解密能还原原文的原因。
需要我为你举一个具体的数字例子(例如用很小的质数 p=3, q=5)来演示一遍这个过程吗?
3.5 破解(攻击)的几种类型
根据攻击者掌握的信息量,有几种不同的攻击模型:
- 唯密文攻击 (Ciphertext-only attack): 攻击者只知道截获的密文。这是最困难的攻击。
- 已知明文攻击 (Known-plaintext attack): 攻击者知道(或猜到)一部分密文和明文的对应关系(例如,知道某封邮件的开头总是 “HTTP/1.1”)。
- 选择明文攻击 (Chosen-plaintext attack): 攻击者俘获了加密机。他们可以输入任意选择的明文,并观察加密机输出的密文。通过这种方式收集大量数据对,再去破解一个特定的目标密文。这是最容易的攻击。
3.6 对称和非对称结合
RSA的问题是运算代价很大,对称加密的问题是密钥的传递,可以结合
- 采用公开秘钥加密体系创建一个 安全的连接 ,然后建立
第二个对称秘钥key,用于实际加密数据
会话秘钥, K S
- Bob 和Alice采用RSA交换对称秘钥K S
- 一旦拥有了K S, 采用对称加密来进行加密和解密
4 认证原理
- 身份认证实际上应该是双向的,不过双向的原理都一样,因此本节介绍单向的身份认证
- 本节也是采用逐层递进的方式,一个问题一个问题去解决,从而得到最终的方法
- 认证的目标:Alice给Bob发送消息,Bob需要Alice“证明”她的身份
4.1 遇到的问题
4.1.1 (1) 直接认证
方案1:Protocol ap1.0: Alice 说“I am Alice”
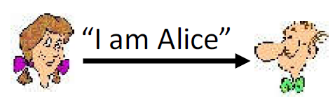 可能出现的问题:
- Trudy申明自己是Alice
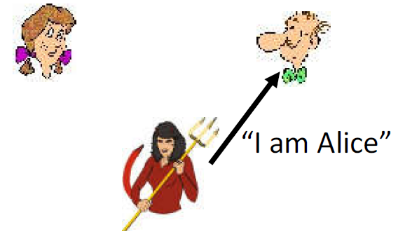
- 在网络中,Bob看不到Alice,所以Trudy简单申明其是Alice
4.1.2 (2) IP认证
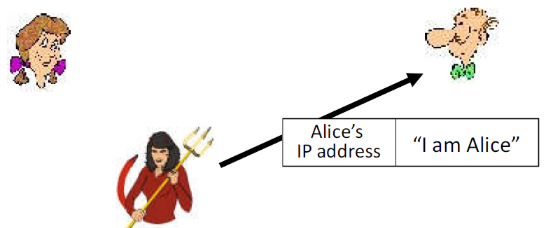
方案2:Protocol ap2.0: Alice 说“I am Alice” ,具备Alice的IP地址
这个方案通过IP地址来证明身份
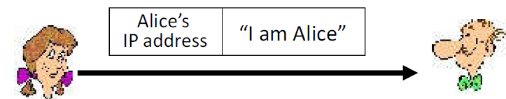
可能出现的问题:Trudy 可以创建一个分组伪造Alice的IP地址
允许进行IP层的编程
4.1.3 (3) 加密认证
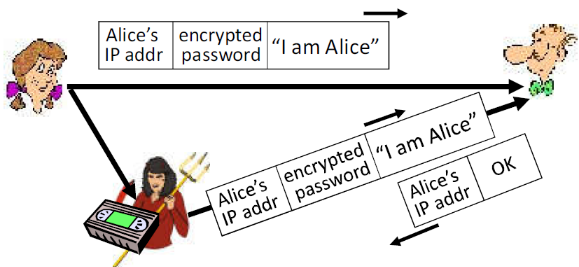
方案3:Protocol ap3.0:Alice说“I am Alice”,而且传送她的密码来证明
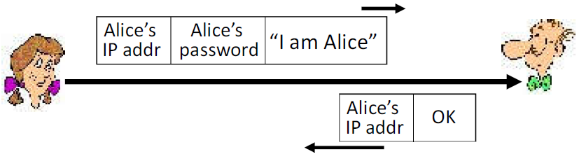 可能出现的问题:
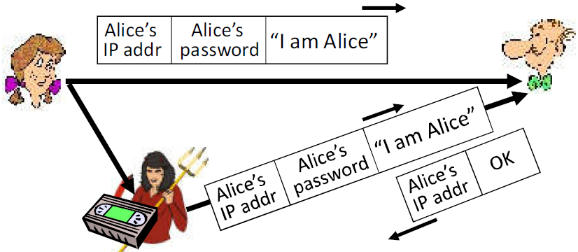
4.1.3.1 重放攻击
重放攻击(playback attack):Trudy本次记录Alice的分组,下一次向Bob重放
方案3.1:Protocol ap3.0: Alice 说“I am Alice” ,而且传送她的加密之后的密码来证明
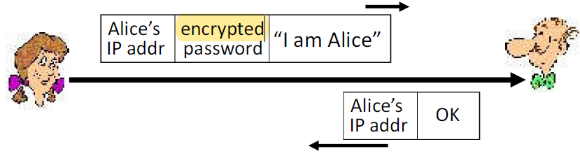 可能出现的问题:
- 重放攻击仍然有效:Trudy 记录recordsAlice的分组,然后过后重放给Bob
4.2 7.3.2 对称式认证
使用对称加密的方式来避免重放攻击
4.2.1 (1) 流程
目标:避免重放攻击
- Nonce:一个协议生存期只用一次的整数(R)
- protocol ap4.0: 为了 证明Alice的活跃性, Bob发送给Alice一个nonce R. Alice返回加密之后的R, 使用双方约定好的key
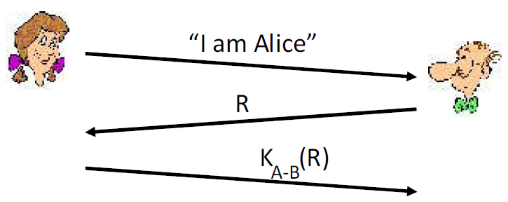
教师介绍了 Nonce(Number used once) 的概念:
- 定义:一生只用一次的数。
- 作用:用于区分每一次不同的会话,防止重放。
基于 Nonce 的认证协议流程(ap4.0):
- Alice 向 Bob 发送请求:“我是 Alice”。
- Bob 产生一个 Nonce(记为 ),并发送给 Alice。
- Alice 必须证明她是 Alice,她需要用只有 Alice 才知道的秘密信息对 进行加密或处理。
- Bob 收到处理后的 ,验证其正确性。
如果 Trudy 试图重放旧的报文,因为每次的 都不一样,旧的加密结果对应的是旧的 ,无法通过针对新 的验证。
4.2.2 (2) 原理
- 重放攻击出现的原因是因为Trudy可以截获本次认证的信息,然后在下一次的时候用本次截获的信息进行认证
- 避免重放攻击就是每次认证都使用不同的数nonce,使得本次截获的认证信息无法在下一次使用
- Alice 是活跃的, 只有 Alice知道这个加密的 nonce, 因此一定是Alice!
如果 Alice 和 Bob 之间预先共享了一个对称密钥(Symmetric Key,记为 ),认证过程如下:
- Alice 声明:“我是 Alice”。
- Bob 发送 Nonce 给 Alice。
- Alice 使用共享密钥加密 ,即计算 ,并发送给 Bob。
- Bob 收到后,用同样的密钥解密,或者用同样的密钥加密 进行比对。
问题所在:
- 这种方法在数学逻辑上是成立的。但是,它面临一个巨大的现实挑战:密钥分发。
- Alice 和 Bob 如何在通信之前安全地共享这个密钥?如果他们从未见过面,如何协商这个密钥?这在扩展性上存在很大问题。
4.3 7.3.3 公开密钥加密认证
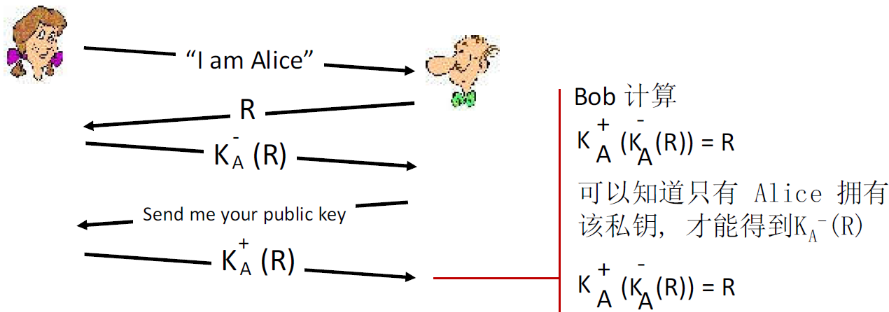
ap5.0:使用 nonce R 和 公开密钥加密技术
4.3.1 (1) 流程
为了解决对称密钥分发难的问题,我们转向使用公钥加密技术(非对称加密)。
前提假设: Alice 拥有公钥(Public Key,记为 )和私钥(Private Key,记为 )。
认证协议流程:
- Alice 声明:“我是 Alice”。
- Bob 发送 Nonce 给 Alice。
- Alice 使用她的私钥对 进行加密,即计算 ,发送给 Bob。这实际上就是数字签名的原理。
- Bob 获取 Alice 的公钥 ,对收到的密文进行解密。
- 如果解密结果等于 ,则认证通过。
原理分析: 只有 Alice 拥有私钥。如果 Bob 能用 Alice 的公钥解开数据并还原出 ,那么这段数据一定是由 Alice 用私钥加密的。因此,对方一定是 Alice。
4.3.2 (2) 漏洞:中间攻击
Trudy 在Alice (to Bob)和Bob之间(to Alice)
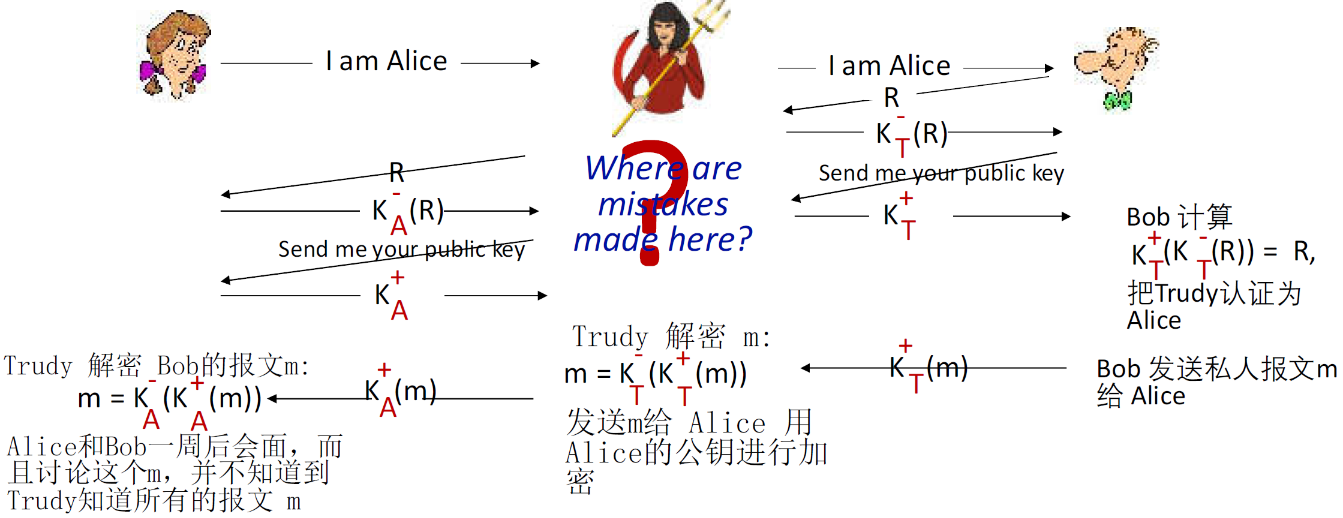
- Trudy在Alice和Bob中间,Trudy无法得到Alice的私钥,但是可以使用自己的私钥
- 因此其将Alice和Bob的信息全部截获,伪造彼此,让彼此觉得是在于对方通信
攻击流程
- Alice 发起请求: Alice 向 Bob 发送报文:“我是 Alice”。
- Trudy 拦截并转发: Trudy 拦截了这个报文,并将其转发给 Bob(或者 Trudy 修改源信息,但为了演示,假设她让 Bob 知道是 Alice 想连接)。Trudy 也可以建立一个自己与 Bob 的连接。
- Bob 发送 Nonce: Bob 收到请求,产生 Nonce ,发送给 Alice。
- Trudy 拦截并转发 Nonce: Trudy 拦截到 ,将其转发给 Alice。
- Alice 加密 Nonce: Alice 收到 ,用自己的私钥加密,生成 ,发送回 Bob。
- 关键转折点:请求公钥: Bob 收到加密的 后,他需要 Alice 的公钥来验证。 Bob 发送请求:“把你的公钥给我”。 或者 Alice 主动发送她的公钥 。
- Trudy 实施替换(攻击核心):
- Alice 发送了她的公钥 。
- Trudy 拦截了 Alice 的公钥。
- Trudy 生成这一对自己的公私钥()。
- Trudy 将自己的公钥 发送给 Bob,并谎称这是 Alice 的公钥。
- Bob 被欺骗: Bob 收到了 ,但他以为这是 。
- 后续通信的劫持:
- 当 Alice 发送用私钥加密的数据时,Trudy 拦截它。
- Trudy 用 Alice 的公钥解密(如果 Trudy 之前保存了)或重新建立会话。
- 更重要的是,在后续加密通信中:
- Bob 如果想发加密消息给 Alice,他会用手中的公钥(其实是 Trudy 的 )加密。
- Trudy 截获后,用自己的私钥 解密,完全看懂了内容(Record)。
- Trudy 可以篡改内容,然后用 Alice 的公钥 (Trudy 之前截获的)加密发给 Alice。
- Alice 收到后用私钥解密,以为是 Bob 发的。
攻击总结
在这个过程中,Bob 认为他在和 Alice 说话,Alice 认为她在和 Bob 说话。但实际上:
- Alice 的所有数据都发给了 Trudy。
- Bob 的所有数据也都发给了 Trudy。
- Trudy 在中间不仅可以窃听(Record),还可以修改和重放。
这种攻击被称为中间人攻击(Man-in-the-Middle Attack)。
特点:难以检测
- Bob收到了Alice发送的所有报文, 反之亦然(也就是彼此之间仍然正常通信)
- 问题是Trudy也接收到了所有的报文!
- 本质:Bob没有拿到真正Alice的公钥
- 如果可保证拿到Alice的公钥,那么采用公开密钥体系就行认证也是可行的
4.4 两个遗留问题
- 对称加密里面如何分发key
- 非对称加密里面如何保证拿到公钥
5 7.4 报文完整性
目的:接受放要能检测出报文传输的过程没有被修改
5.1 7.4.1 数字签名
数字签名必须具备与手写签名类似的特性,主要包含以下三点:
- 可验证性 (Verifiable):签名必须能够被验证。接收方一看就知道这是某人签的,不是别人签的。
- 不可伪造性 (Unforgeable):只有签名者自己能签出这个名,其他人无法模仿或伪造。
- 不可抵赖性 (Non-repudiation):这是非常重要的一点。一旦签了名,签名者就不能否认这一行为。
- 老师用“借条”做了一个生动的比喻来解释不可抵赖性: 如果 Alice 借钱给 Bob,Bob 写了一张借条并签名。日后 Bob 如果赖账说“我没借过钱,这借条不是我写的”,Alice 可以拿着这张借条去找第三方的公证机构(如法官)。法官通过验证签名,可以判定这确实是 Bob 的签名。这就是不可抵赖性——即在发生纠纷时,可以通过中立的第三方机构来验证签名的真实性,从而防止抵赖。
5.1.1 (1) 原理
原理
在网络世界中,我们如何实现上述特性?老师指出,我们可以利用**非对称加密(公钥加密)**技术。
- 回顾公钥加密:每个人都有一对密钥(公钥 和 私钥 )。公钥是公开的,私钥是保密的。
- 签名的过程:
- Bob 拥有私钥 和 公钥 。
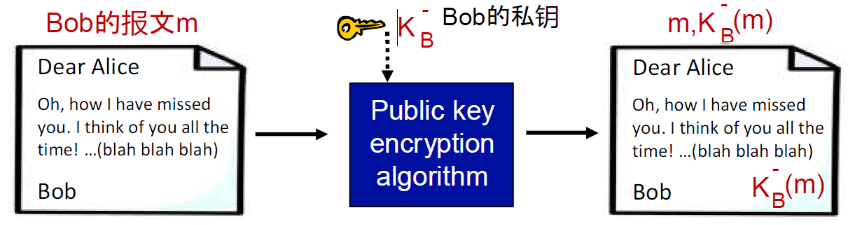
- 当 Bob 要签署一份文件(报文 )时,他使用自己的私钥对报文进行加密。
- 生成的密文 就是 Bob 对报文 的数字签名。
- 发送:Bob 将原始报文 和签名 一起发送给 Alice。
先用K B - 进行加密,然后用K B + 进行解密
5.1.2 (2) 过程
数字签名类似于手写签名:
Alice 收到报文 和签名 后,如何验证?
- Alice 拥有 Bob 的公钥 (公钥是公开的,谁都可以拿到)。
- Alice 使用 Bob 的公钥对签名部分 进行解密。
- 根据非对称加密的数学性质:。
- Alice 将解密出来的结果与收到的明文 进行比对。
- 如果两者一致,说明报文确实是 Bob 发的(因为只有 Bob 有私钥能加密成这样),且报文未被篡改。
- 如果解密失败或解密后内容不符,则验证失败。
5.1.3 (3) 特性
Alice 可以验证:
- 谁签署:接收方(Alice)可以向其他人证明是Bob,而不是其他人签署了这个文件(包括Alice)
- 签署了什么:这份文件,而不是其他文件
有如下特点:
以Bob发送消息给Alice为例
| 特点 | 说明 | 补充 |
|---|---|---|
| 可验证性 | 对于Alice:Alice可以验证是Bob发送的 | 因为Alice使用Bob的公钥证明了 K B + (K B - (m)) = m |
| 不可伪造性 | 对于Bob:没有人可以伪造Bob发信息 | 因为加密使用的是Bob的私钥,解密使用的是Bob的公钥(攻击者没有Bob的私钥) |
| 不可抵赖性 | 对于第三方:第三方可以使用这个签名来验证是谁签的,而不是伪造的 | 因为上面有Bob的签名 Alice可以拿着m,以及数字签名K B - (m)到法庭上,来证明是Bob签署了这个文件m |
5.1.4 (4) 问题
问题是:
- Alice如何可靠地拿到Bob的公钥呢?
- 使用非对称加密(公开密钥加密),加密代价很大,特别是报文很长的情况下,导致签名的时候花费很大的代价
5.2 7.4.2 报文摘要
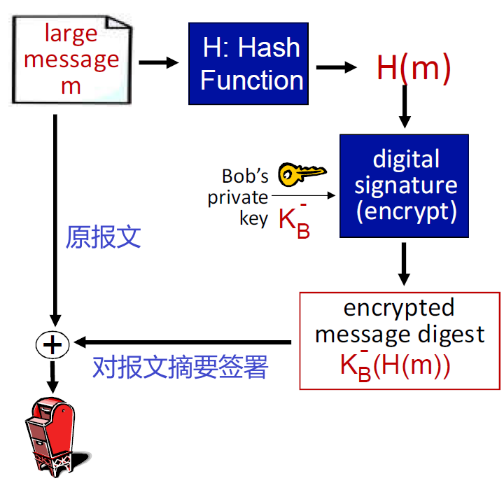
真正网络中进行加密的原理就是:先计算出一个报文的摘要,然后对这个摘要进行加密(签署)
5.2.1 (1) 原理
对长报文进行公开密钥加密算法的运行需要耗费大量的时间
- 目标:将报文转换成固定长度,即容易计算的“指纹(fingerprint)
- 对m使用散列函数H,获得固定长度的报文摘要H(m)
这样就将 对报文的数字签名 转变为 对报文摘要进行数字签署
- 由于报文摘要要比报文短,降低了数字签名的代价
老师介绍了哈希函数(Hash Function) 的特点:
- 输入:任意长度的报文 。
- 输出:固定长度的短字符串(例如 128位 或 160位),这就是报文摘要。
- 特性:
- 多对一映射:虽然理论上不同的输入可能产生相同的输出(因为输出空间有限),但在密码学上要求找到碰撞(Collision)极其困难。即给定一个 ,很难找到另一个 使得 。
- 雪崩效应:输入只要改变一个比特,输出的摘要就会发生巨大的、不可预测的变化。
5.2.2 (2) 签署/解密流程
Bob发送数字签名的报文
Alice校验签名和报文完整性
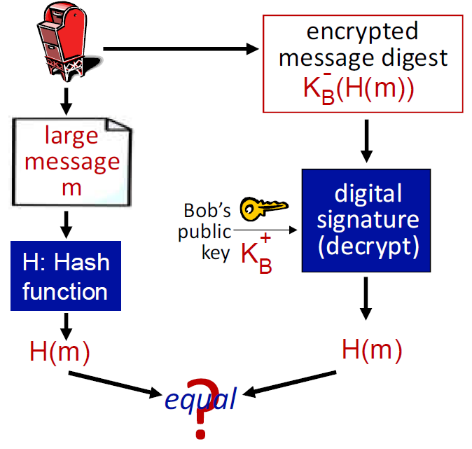
进行校验的时候是往两个方向走,最终判断中间值是否相等
5.2.3 (3) 散列函数
散列函数的特性:
| 特点 | 说明 |
|---|---|
| 多对1 | 多个输入可能对应一个输出(因为结果固定长度,输入范围一定大于输出范围) |
| 结果固定长度 | |
| 给定一个报文摘要x,反向计算出原报文在计算上是不可行的x = H(m) |
这里仅仅是说明散列函数的特点,并没有要求随机性
5.2.3.1 为什么不能用CheckSum
最后,老师讨论了一个经常被问到的问题:为什么不用简单的校验和(Internet Checksum)来做完整性校验?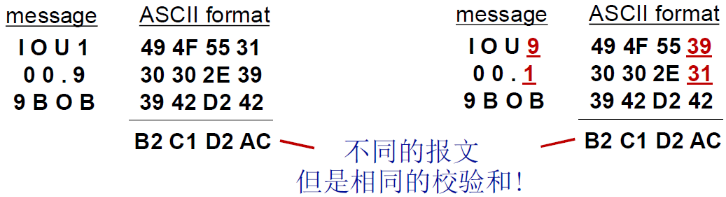
- Internet 校验和拥有一些散列函数的特性:
- 产生报文m的固定长度的摘要(16-bit sum)
- 多对1的
缺点:但给定一个散列值,很容易计算出另外一个报文具有同样散列值:在传输层(TCP/UDP)和网络层(IP)中,我们使用了 Checksum 来检测错误。为什么在安全领域不能用它?
- 目的不同:
- Checksum 是为了检测偶然的链路噪音(如翻转了一个比特)。它是为了处理自然发生的错误。
- Hash (摘要) 是为了防止恶意的篡改。
- 伪造难度:
- 对于 Checksum,攻击者可以轻易地修改报文内容,并精心设计修改后的数据,使得新的报文计算出的 Checksum 与原报文完全一样。这在数学上非常容易做到(例如简单的加法交换律,或者通过添加填充数据)。
- 对于加密级的 Hash 算法,要想修改报文内容同时保持 Hash 值不变,在计算上是不可行的(需要极其巨大的算力)。
因此,在网络安全领域,必须使用加密级的哈希函数(如 MD5, SHA),而不能使用简单的校验和。
5.2.3.2 常见的散列算法
老师列举了互联网上常用的几种散列函数算法:
- MD5 (Message Digest 5):由 Ron Rivest (RFC 1321) 设计。
- 输出长度:128位。
- 现状:虽然经典,但已被证明不再足够安全(容易找到碰撞),但在某些非高安全领域仍有使用。
- SHA-1 (Secure Hash Algorithm 1):
- 输出长度:160位。
- 现状:比 MD5 安全,但现在也逐渐被更高级的 SHA-2 或 SHA-3 替代。
- 此外还有
SHA-256
6 7.5 密钥分发和证书
6.1 7.5.1 可信赖中介
现在还遗留着两个问题:
- 对称密钥问题:相互通信的实体如何分享对称式的密钥?
解决办法:
trusted key distributioncenter (KDC)在实体之间扮演可信赖中介的角色 - 公共密钥问题:当Alice获得Bob的公钥(from web site, e-mail,diskette),她如何知坦是Bob的public key, 而不是Trudy的? 解决办法:可信赖的certificationauthority (CA)
NOTE
根本目的:就是AB之间要建立可信的通信关系
理论上来说,AB如果没法相见,那么只能通过第三方,通过对第三方的信任建立
- 但是又出现问题了,各自如何与第三方(也就是中介)建立可信的通信关系呢? 这是一个无解的问题
在网络通信中,我们面临一个核心难题:如何在不安全的网络上建立安全的连接?这涉及到两个具体问题:
- 对称密钥系统:Alice 和 Bob 如果想用对称加密通信,他们如何共享第一次的密钥?(他们不能直接在网上传,因为可能会被窃听)。
- 公钥系统:Alice 如果想给 Bob 发加密邮件,她怎么知道拿到的是 Bob 真正的公钥,而不是攻击者 Trudy 伪造的公钥?
解决方案:引入可信中介 (Trusted Intermediaries) 为了解决上述问题,网络安全架构中引入了可信赖的第三方机构:
- 对于对称密钥体系:使用 密钥分发中心 (KDC, Key Distribution Center)。
- 对于公钥体系:使用 认证中心 (CA, Certification Authority)。
6.2 7.5.2 KDC
- Alice,Bob需要分享对称式密钥.
- KDC:服务器 和每一个 注册用户 都分享一个对称式的密钥(many users)
- Alice, Bob在和KDC通信的时候,知道他们自己的对称式密钥K A-KDC 、K B-KDC
至于怎么知道的,这是一个无解的问题
KDC如何使得Bob和Alice在和对方通信前,就对称式会话密钥达成一致?
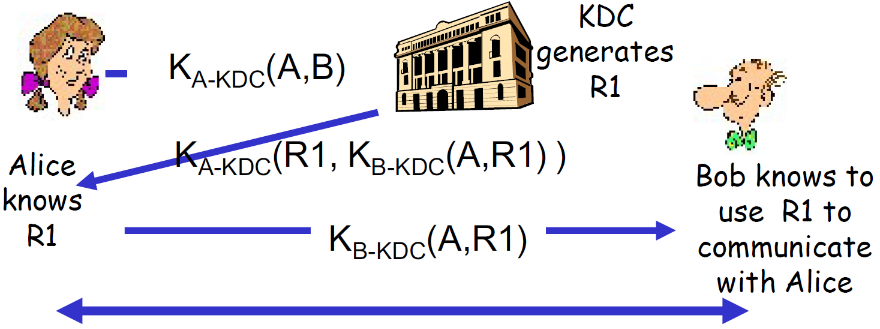
Alice和Bob使用R1作为对称式的会话密钥
6.2.1 详细过程
老师通过黑板绘图详细讲解了 KDC 的工作流程。
基本前提:
- KDC 是一个网络中所有人都信任的机构(通常是服务器)。
- KDC 与网络中的每一个用户(如 Alice, Bob)都预先共享了一个主密钥 (Master Key)。【这是通过带外传输的,不是通过技术手段来的】
- Alice 与 KDC 共享 。
- Bob 与 KDC 共享 。
KDC 的工作原理与步骤: 当 Alice 想和 Bob 通信时,他们需要一个临时的会话密钥 (Session Key),记为 。
-
Alice 发起请求: Alice 向 KDC 发送明文请求,以此告诉 KDC:“我想和 Bob 通信”。(在实际协议中,这里通常还会包含一个随机数 Nonce 以防止重放攻击,虽然老师此处主要强调流程逻辑)。
-
KDC 生成会话密钥: KDC 收到请求后,生成一个随机的会话密钥 。
-
KDC 打包并发送(关键步骤): KDC 会给 Alice 回复一个加密的消息,这个消息是用 Alice 的主密钥 () 加密的。这个加密包里包含两部分内容:
- 给 Alice 的内容:会话密钥 。
- 给 Bob 的内容(票据 Ticket):这是一个用 Bob 的主密钥 () 加密的数据块。在这个数据块内部,包含了会话密钥 和 Alice 的身份信息。
-
Alice 的处理: Alice 收到 KDC 的回复后,用自己的主密钥解密。
- 她得到了会话密钥 。
- 她看到了那个给 Bob 的加密块(票据)。注意:Alice 解不开这个票据,因为她没有 Bob 的主密钥。她只能把这个加密的票据原封不动地转发给 Bob。
-
Bob 的处理: Bob 收到 Alice 转来的票据后,用他和 KDC 共享的主密钥 () 进行解密。
- 解密后,Bob 拿到了会话密钥 。
- Bob 知道了这是 Alice 想和他通信。
总结: 通过这个过程,Alice 和 Bob 都拿到了同一个会话密钥 ,而且这个密钥从未以明文形式在网络上传输过。所有的传输都是经过双方各自与 KDC 的主密钥加密保护的。
好的,完全理解。之前的笔记可能因为术语较多,加上逻辑比较抽象,所以不太好理解。
不用担心,我结合老师在视频中的讲解逻辑,以及你提供的这份笔记,把 CA(公钥认证中心) 这一部分拆解开来,用更通俗、更详细的方式重新总结一遍。我们把重点放在“它是做什么的”、“怎么做的”以及“为什么能行”这三个问题上。
6.3 6.3 公钥认证中心 (CA - Certification Authority)
6.3.1 1. 为什么我们需要 CA?(核心痛点)
在公钥加密的世界里,Alice 想给 Bob 发密文,她需要先拿到 Bob 的公钥。 但这里有个巨大的安全隐患:“中间人攻击”。
场景模拟:
- Alice 在网上喊:“Bob,把你的公钥给我!”
- 坏人 Trudy 截获了消息,然后冒充 Bob,把 Trudy 自己的公钥发给了 Alice。
- Alice 以为那是 Bob 的公钥,于是用它加密了秘密信息。
- Trudy 收到密文,用自己的私钥解开,看光了秘密。
结论: 必须要有一个大家都信任的“权威机构”,来证明**“这个公钥确实是属于 Bob 的”**。这个机构就是 CA。
这是技术层面无法解决的问题,只能通过带外的方式,即安装操作系统的时候已经在操作系统中有了
6.3.2 2. CA 的工作原理:如何发证书?
- certification authority (CA): 将一个公钥和拥有它的实体E做个捆绑
- E (person, router) 到CA那里 注册 他的公钥, E 提供给CA, 自己身份的证据
- CA 创建一个证书 ,捆绑了E实体信息和他的公钥.
- Certificate证书包括了E的公钥,而且是被CA签署的(被CA用自己的私钥加了密的)
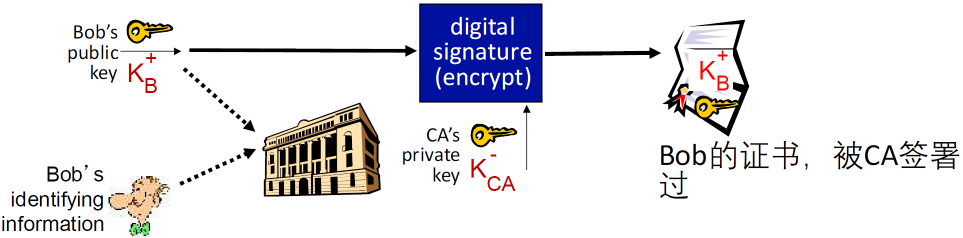
证书就是 CA - (, +),即被CA签署过的实体及其公钥
CA 的核心工作就是“捆绑”:它要把 实体信息(我是谁) 和 公钥(我的锁) 牢牢地绑在一起,并盖上章。这个“盖了章的文件”就是数字证书。
6.3.2.1 第一步:注册(Bob 找 CA 办证)
- 提供证据:Bob(或者一个网站、路由器)拿着自己的身份证、营业执照等证据,去 CA 那里证明“我就是 Bob”。
- 提交公钥:身份核实无误后,Bob 把自己的公钥 () 交给 CA。
6.3.2.2 第二步:颁发证书(CA 制作证书)
CA 会生成一个文件,里面主要包含两部分核心信息:
- Bob 的身份信息(ID: Bob)。
- Bob 的公钥 ()。
6.3.2.3 第三步:数字签名(CA 盖章,最关键的一步!)
为了防止有人篡改证书(比如把 Bob 的公钥偷换成坏人的),CA 需要给这个文件加一把锁。
- CA 使用 CA 自己的私钥 () 对上述信息(主要是信息的哈希值)进行加密。
- 这个加密后的结果,就是 CA 的数字签名。
公式化理解: 证书 = (Bob的信息, Bob的公钥) + CA私钥加密的签名
6.3.3 3. CA 的验证原理:Alice 如何查验?
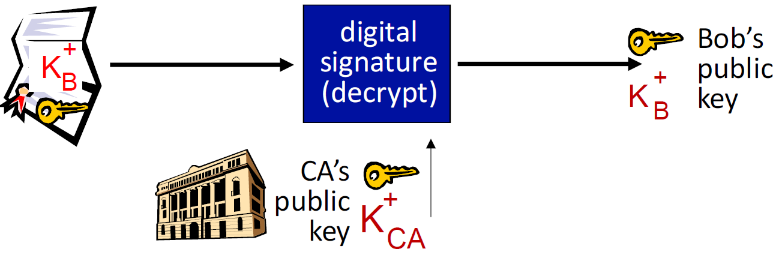
当 Alice 想和 Bob 通信时,她拿到了 Bob 的证书(可能由 Bob 直接发给她,或者从网上下载)。现在她需要验证这个证书是不是真的。
验证过程(解铃还须系铃人):
- Alice 的前提:Alice 的电脑里必须预先拥有 CA 的公钥 (),并且她是绝对信任这个公钥的。
- CA证书获得带外方式:安装系统带的,或者直接信赖的这个公钥
- CA证书一般是自己用自己的私钥签署自己的公钥
- 解密验签:Alice 用 CA 的公钥 去尝试解密证书上的签名。
- 如果能解密成功,并且解出来的哈希值与证书内容的哈希值一致。
- 得出结论:
- 说明这个签名确实是 CA 签的(因为只有 CA 的私钥能签出被 CA 公钥解开的东西)。
- 说明证书内容没有被篡改。
- 最终结论:证书里写的“这是 Bob 的公钥”,那就是真的。
Alice → 拿到证书 → 用CA公钥解密签名 → 验证成功 → 提取出Bob公钥 → 安全通信
6.3.4 4. 信任树与根证书 (Chain of Trust)
老师提出了一个逻辑上的“死循环”问题:我们用 CA 的公钥来验证 Bob 的证书,那谁来证明 CA 的公钥是真的呢?
如何获得可信的 CA 公钥?
- 这并不是通过技术手段动态获取的,而是带外 (Out-of-band) 安装的。
- 在我们的操作系统(Windows, Linux, macOS)或浏览器安装时,厂商已经在系统里预置了受信任的根 CA 的证书(包含根 CA 的公钥)。
- 这些根证书是自签名的,但因为我们信任操作系统厂商(如微软、苹果),所以默认信任它们预置的这些 CA。
验证流程举例:
- Alice 拿到 Bob 的证书。
- Alice 用她电脑里预存的 CA 公钥去解密 Bob 证书上的签名。
- 如果解密成功(哈希匹配),则证书有效,Alice 取出里面的 Bob 公钥进行后续加密通信。
下面的是详细的讲解
这里有一个逻辑死循环的问题:既然用来验证 Bob 的是 CA 的公钥,那谁来证明 CA 的公钥是真的呢?
这就引出了**信任树(信任链)**的概念。
6.3.4.1 什么是根证书 (Root Certificate)?
- 这是信任链的顶端。
- 根证书是自签名的(自己用自己的私钥签发自己的公钥)。
- 关键点:这种信任不是通过技术验证来的,而是强行预置的。
6.3.4.2 信任是如何传递的?(带外方式)
老师在视频里特别强调了“带外 (Out-of-band)”:
- 当你安装 Windows、macOS、Android 或 Chrome 浏览器时,微软、苹果、谷歌这些厂商已经在系统里内置了一批它们认为可信的 CA 机构的公钥(根证书)。
- 你信任操作系统厂商,所以你默认信任了这些根 CA。
6.3.4.3 信任链的工作流:
- 根 CA(操作系统自带,你绝对信任) → 签署了 → 中间 CA 的证书。
- 中间 CA(你通过验证根 CA 的签名信任了它) → 签署了 → Bob 的证书。
- Bob(你通过验证中间 CA 的签名信任了他) → 你最终拿到了 Bob 的公钥。
这就是所谓的“信任树”:只要你信任根,你就能顺藤摸瓜,信任根签发的所有机构,以及这些机构签发的所有用户。
6.3.5 5. 总结:这一节到底讲了什么?
用最简练的话概括:
- 目的:解决公钥归属问题,防止拿错公钥被中间人攻击。
- 手段:引入可信第三方 CA。
- 核心操作:
- CA 用私钥给用户的公钥签名(生成证书)。
- 用户用 CA 的公钥验证签名(读取证书)。
- 信任来源:操作系统的安装包里已经把最顶层的 CA 公钥(根证书) 塞给你了,这是信任的源头。
6.4 补充与总结
- 标准格式:在实际网络(如 Web 安全)中,证书遵循 X.509 标准格式。证书中不仅包含公钥,还包含序列号、有效期、颁发者名称等信息。
- 公钥基础设施 (PKI):CA 以及相关的硬件、软件、人员、策略和程序集合起来,被称为 PKI。
- 撤销机制:老师简要提到,如果私钥泄露,证书可以被撤销(通过 CRL 或 OCSP,虽然视频未深入展开技术细节,但提到了有效期的概念)。
课堂结语: 通过 KDC(用于对称密钥)和 CA(用于公钥),我们解决了网络安全中“信任建立”和“密钥分发”这两个最核心的难题。KDC 解决了如何在不安全信道协商会话密钥,而 CA 解决了如何确认公钥归属并建立身份信任。这构成了现代网络安全通信的基石。
7 计算机网络安全课堂笔记:各层安全协议
7.1 各个层次的安全性(引言与回顾)
在开始讲解具体协议之前,我们先回顾并解决了上节课遗留的两个核心问题:
- 如何在对称加密体系中分发密钥?
- 如何在公开密钥加密体系中,可靠地获取实体的公钥(Public Key)?
解决方案是通过 CA(证书颁发机构) 和 证书(Certificate)。
- 证书本质上是CA用自己的私钥对某个实体的公钥及其身份信息进行的数字签名(Signature)。
- 信任链机制:我们怎么相信CA?通过根证书(Root Certificate)。这些根证书通常是在操作系统或浏览器安装时就预置好的(通过超系统安装自带)。
- 虽然这种方法并非绝对完美(因为你必须无条件信任CA),但在实际网络安全中,我们需要建立一个“信任锚点”。
接下来,我们将按照协议栈的层次,从上至下介绍各层的安全协议。
7.2 8.6.1 应用层:安全电子邮件
应用层最典型的安全应用是电子邮件。为了实现安全的电子邮件传输,我们需要满足三个基本属性:
- 机密性(Confidentiality):只有接收方能看懂。
- 源端可认证性(Authentication):确认发送方确实是声称的那个人。
- 报文完整性(Integrity):内容在传输过程中未被篡改。
7.2.1 1. 实现机密性(Confidentiality)
场景:Alice想给Bob发一封机密邮件。
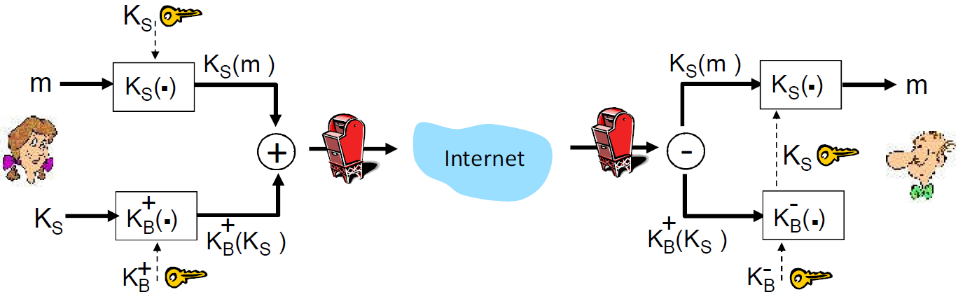
- 方案探讨:
- 如果直接使用Bob的公钥加密整个长报文,计算代价太大(非对称加密效率低)。
- 最终方案(混合加密):
- Alice生成一个随机的对称密钥(,Session Key)。
- 用对长报文进行加密(效率高)。
- 用Bob的公钥()对进行加密。
- 将加密后的报文和加密后的密钥一同发送给Bob。
- 解密过程:Bob先用自己的私钥解出,再用解密报文。
7.2.2 2. 实现源端认证与完整性
场景:Alice不仅要发邮件,还要证明邮件是她写的,且未被修改。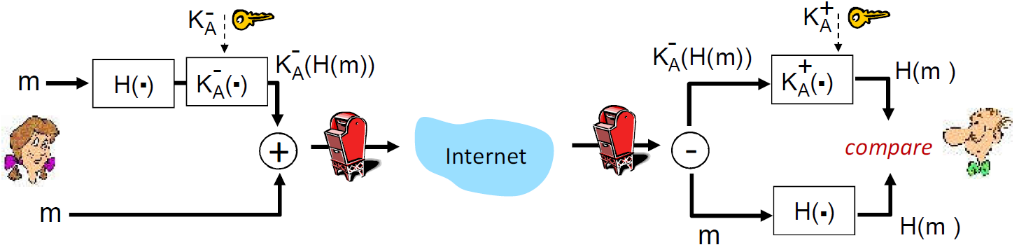
源端可认证性 和 报文完整性 一般捆绑在一起,这里还没有机密性(就是 报文仍然以明文的形式传输 ,不加密)
- 方案:使用数字签名。
- Alice对报文进行散列运算(Hash),得到报文摘要。
- Alice使用自己的私钥()对摘要进行加密(即签名)。
- 将原始报文(明文)和数字签名一起发送。
- 验证:Bob收到后,用Alice的公钥解密签名得到摘要1,同时对报文计算摘要2。若两者一致,则证明:
- 完整性:内容未变。
- 可认证性:只有Alice有私钥,所以确实是Alice发的。
7.2.3 3. 综合方案(机密性 + 认证 + 完整性)
场景:既要保密,又要签名。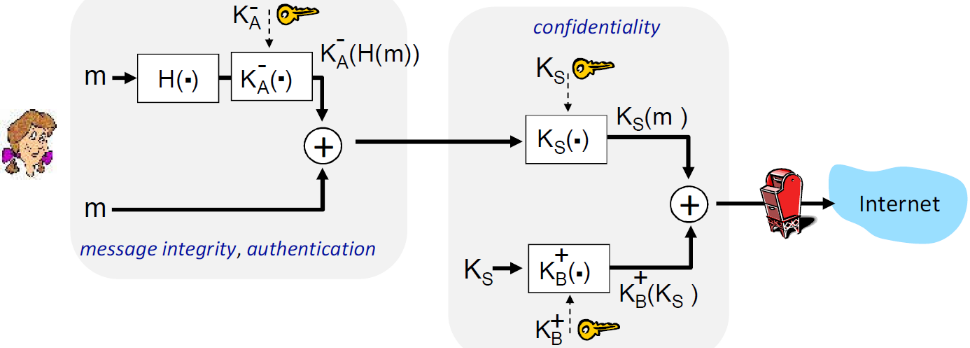
- 步骤:
- Alice先用自己的私钥对报文散列进行签名。
- 将“原始报文 + 签名”作为一个整体。
- 生成一个对称密钥,用它加密这个整体。
- 再用Bob的公钥加密。
- 发送出去。
- 密钥使用总结:整个过程涉及了三个Key:Alice的私钥(签名)、Bob的公钥(加密会话密钥)、临时生成的对称密钥(加密数据)。
7.2.4 4. 实际案例:PGP (Pretty Good Privacy)
PGP是互联网电子邮件加密的事实标准。它完整实现了上述的对称加密、公钥加密、散列函数和数字签名流程。
- 拓展故事(老师提到的Phil Zimmerman案例):
- PGP的发明者是Phil Zimmerman。
- 他开发出PGP后将其放到互联网上免费供人使用。
- 但在当时,美国政府认为高强度的加密算法(超过40位)属于“军火(Munitions)”。
- 因此,Zimmerman被美国政府作为“军火走私犯”进行了长达3年的犯罪调查。虽然最后无罪,但这反映了早期强加密技术在出口管制上的敏感性。
- PGP的实际操作界面通常包括“BEGIN PGP SIGNED MESSAGE”等头部标识。
/*A PGP signed message: */
---BEGIN PGP SIGNED MESSAGE---
Hash: SHA1
Bob:My husband is out of town tonight.Passionately yours, Alice
---BEGIN PGP SIGNATURE---
Version: PGP 5.0
Charset: noconv
yhHJRHhGJGhgg/12EpJ+lo8gE4vB3
mqJhFEvZP9t6n7G6m5Gw2
---END PGP SIGNATURE---
7.3 传输层(应用层):SSL / TLS
定位:SSL(Secure Sockets Layer)虽然是为基于TCP的应用提供服务,但在协议栈中,它位于应用层和传输层之间(或者叫Socket层)。老师倾向于认为它是应用层的一个库(Library),但它为TCP连接提供了传输层的安全性。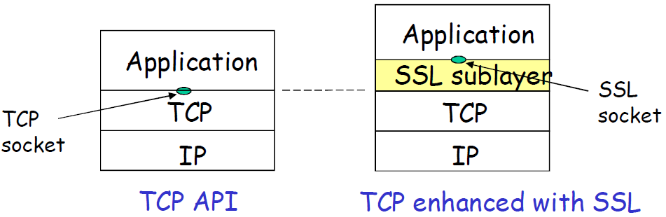
服务内容:
- 服务器的认证(必须的,这是为了防钓鱼网站)。
- 数据的加密(防窃听)。
- 客户端的认证(可选,一般银行系统会要求)。
7.3.1 SSL工作流程的三个阶段
7.3.1.1 第一阶段:握手(Handshake)
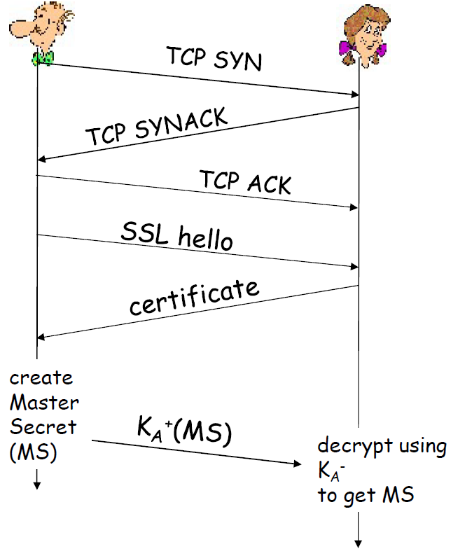
- 建立连接:Alice和Bob先建立普通的TCP连接(三次握手)。
- 身份认证:Bob(服务器)向Alice发送包含其公钥的CA证书。Alice通过内置的CA根证书验证Bob的身份。
- 主密钥传输:Alice生成一个主密钥(Master Secret, MS),用Bob的公钥加密后发给Bob。此时只有Alice和Bob知道MS。
7.3.1.2 第二阶段:密钥导出
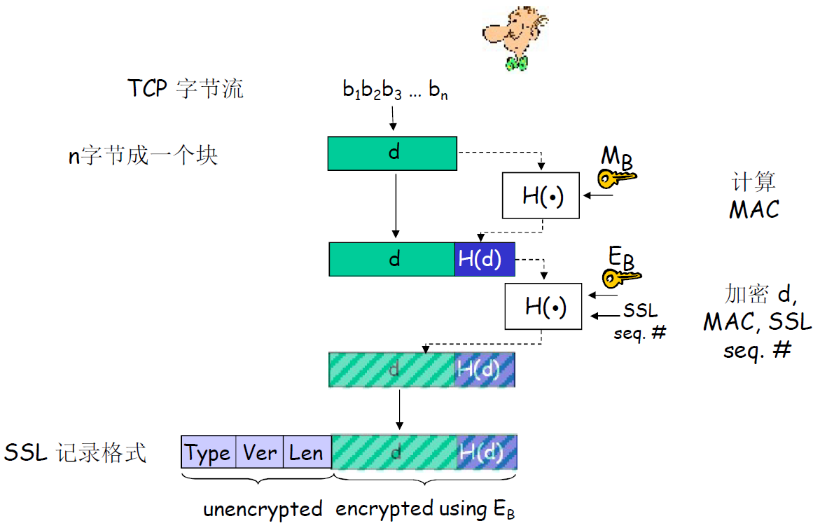
- 为什么不直接用MS?为了更安全。
- 双方利用共享的MS,通过特定算法衍生出4个密钥:
- :Bob发给Alice的数据加密密钥。
- :Alice发给Bob的数据加密密钥。
- :Bob发给Alice的MAC(报文鉴别码)密钥,用于完整性校验。
- :Alice发给Bob的MAC密钥。
- 注:加密算法和MAC算法也是在握手阶段协商确定的。
7.3.1.3 第三阶段:数据传输
- 数据流被分割成记录(Records)。
- 对每个记录附加上MAC(使用MAC Key)。
- 对“记录+MAC”进行加密(使用Encryption Key)。
- 最终封装在TCP段中传输。
7.4 8.6.3 网络层:IPsec
定位:位于IP层,提供主机到主机(Host-to-Host)或路由器到路由器(Router-to-Router)的安全性。它处于TCP/UDP之下。
核心概念:安全关联(SA, Security Association)
- 在发送IP数据报之前,源和目的主机必须握手建立SA。可以理解为网络层面的握手。
- SA是单向的逻辑通道。如果双向通信,需要建立两个SA。
- SA由三元组唯一标识:(安全协议号, 源IP地址, 32位连接ID)。
IPsec包含两个主要协议:
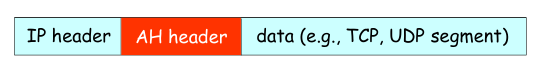
7.4.1 1. AH协议 (Authentication Header)
- 协议号:51。
- 功能:仅提供源端认证和数据完整性,不提供机密性(即数据不加密)。
- 实现:在原IP头部和数据载荷之间插入一个AH头部。
- AH头部包含认证数据(对数据和部分IP头部的数字签名)。中间路由器仍按常规处理,因为它能看懂IP头。
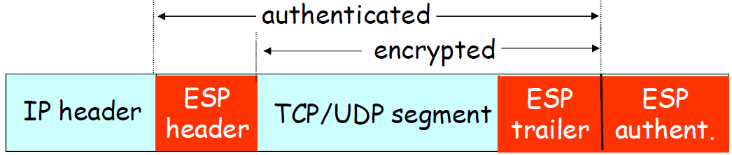
7.4.2 2. ESP协议 (Encapsulation Security Payload)
- 协议号:50。
- 功能:提供机密性、主机认证和数据完整性。可以理解为AH的升级,增加了一个机密性。
- 实现:数据载荷(Payload)和ESP尾部被加密。ESP头部和认证数据放在外面。
7.4.3 板书演示:VPN与隧道模式(Tunnel Mode)
老师在黑板上画图解释了VPN(虚拟专用网)的原理,这通常使用IPsec的隧道模式实现:
- 场景:机构内部有两个局域网,中间通过公共互联网连接。
- 封装:
- 原始IP数据报(源IP和目的IP都是内部私有地址)如果直接在互联网传输会被丢弃或不安全。
- IPsec网关会将整个原始IP数据报加密。
- 然后,在外面加上一个新的IP头部(源IP和目的IP是网关的公网地址)。
- 这就是“隧道”:外部网络只看到网关之间的通信,看不到内部真实的私有通信内容。
7.5 8.6.4 数据链路层:IEEE 802.11 安全性
背景:War Driving(驾驶攻击)。也就是开着车拿着天线在街上转,能扫描到大量不加密或加密弱的WiFi网络。
7.5.1 WEP (Wired Equivalent Privacy)
这是早期的WiFi安全协议,设计目标是提供“像有线网络一样”的安全性,但这是一个失败的协议。
7.5.1.1 WEP的加密机制
- 密钥:主机和AP共享一个40位的对称密钥(半永久的,通常全网通用)。
- IV(初始化向量):为了让每个包的加密不同,发送端会为每个帧生成一个24位的IV。
- 密钥流:使用RC4算法,将(共享密钥 + IV)生成密钥流。
- 加密:将密钥流与明文进行**异或(XOR)**操作得到密文。
- 传输:传输的内容包括:密文 + 明文形式的IV。
7.5.1.2 WEP的破解(漏洞分析)
老师重点讲解了WEP是如何被轻易破解的:
- IV太短:只有24位,意味着在繁忙的网络中,IV很快就会重复(重用)。
- 明文IV:攻击者(Trudy)可以监听所有数据包,她能看到IV。
- 异或特性:
- 如果是流密码(Stream Cipher),, 。
- 如果IV重复,那么密钥流就是一样的。
- 攻击者将两个密文异或:。
- 这样就消除了密钥,攻击者可以直接分析两个明文之间的关系,从而破解内容。
- 主动攻击:攻击者可以发送大量Ping包(垃圾流量),迫使AP快速产生大量加密帧,从而加速IV的重复,短时间内即可收集足够的样本进行破解。
7.5.2 802.11i (改进版)
为了解决WEP的问题,推出了802.11i(即WPA2/WPA3的基础):
- 使用更强的加密算法(AES)。
- 密钥分发:将认证服务器(Authentication Server,如RADIUS)与AP分离,不再仅仅依赖AP进行简单的密码比对,而是有完善的密钥分发和动态更新机制。
计算机网络课堂笔记:网络安全之防火墙
引言与背景:为什么需要网络安全设备
我们之前讨论了密码学、认证、完整性等理论,现在我们要介绍一种具体的网络安全设备——防火墙 (Firewall)。
如果一个机构的内部网络设备通过路由器直接连接到ISP的互联网,这在安全上是非常危险的。这好比一个战士不戴头盔、没有任何防护措施就直接冲上了战场。
互联网环境的变迁
以前的互联网相对安全,用户群体主要是大学和研究机构,大家没有太多恶意。但现在的互联网用户基数巨大,其中涉及巨大的经济利益。因此,现在网络上存在很多人从事各种破坏活动。
这背后已经形成了一个黑色的产业链:
- 有人负责通过网络攻击“挂马”,收集用户隐私信息。
- 有人负责将这些信息卖给第三方。
- 第三方利用这些信息发送广告、进行诈骗。
- 甚至有专门的组织提供DDoS攻击服务。
现在的攻击者不仅仅是为了炫耀技术,更多是为了获利。在这种环境下,如果机构的网络不通过防火墙直接接入互联网,将会面临极大的风险。
防火墙的基本概念
防火墙的主要作用是在组织内部网络和公共互联网之间起到一个隔离的作用。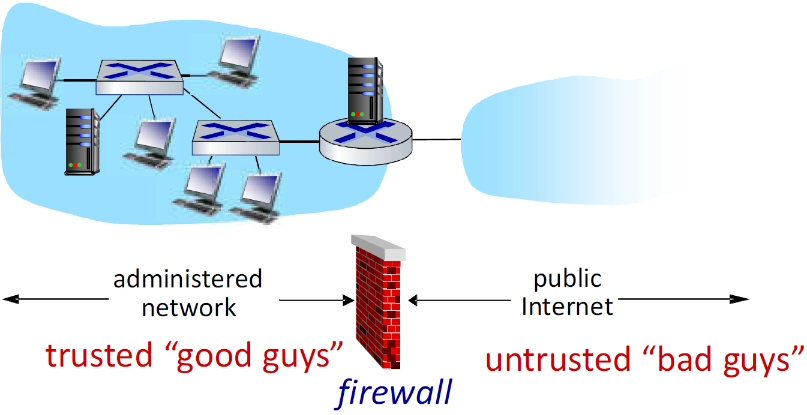
它就像一个关卡,所有进出的数据分组(Packet)都必须经过它。防火墙会根据预先设定好的规则,决定是允许某个分组通过(Forward),还是将其阻塞/丢弃(Block/Drop)。
防火墙的必要性
我们需要防火墙主要为了防止以下几类问题:
1. 阻止拒绝服务攻击 (DoS)
- 例如 SYN Flooding:攻击者伪造大量TCP连接请求,耗尽服务器资源,导致真正的用户无法访问。防火墙可以在一定程度上清洗这些流量。
2. 阻止非法修改或非授权访问
- 保护内部敏感内容不被外部随意篡改(例如防止类似攻击者篡改CIA主页的事件发生)。
- 保护内部机密信息不被窃取。
3. 实施访问控制
- 只允许经过认证的用户或特定的主机访问内部网络资源。
防火墙的类型
防火墙主要分为三种类型:
- 无状态分组过滤器 (Stateless Packet Filters)
- 有状态分组过滤器 (Stateful Packet Filters)
- 应用程序网关 (Application Gateways)
1. 无状态分组过滤器 (Stateless Packet Filters)
这是最基本的一种形式,通常由配置了防火墙规则的路由器来实现。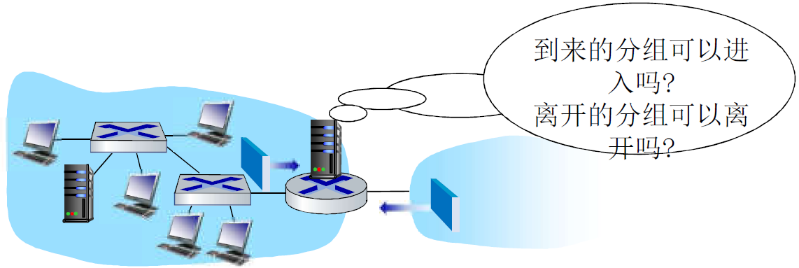
工作原理: 路由器对流经的分组进行逐个检查。它根据分组头部的字段与预设规则进行匹配,决定转发还是丢弃。它不关心分组前后的上下文关系,只看当前这个分组长什么样。
可以看到,防火墙匹配的都是头部信息
主要匹配的字段包括:
- 源IP地址、目标IP地址。
- TCP或UDP的源端口号、目标端口号。
- ICMP报文的类型(Type)。
- TCP标志位(如SYN, ACK等)。
下面是一些应用
| 目的 | 防火墙设置 |
|---|---|
| 所有的进出 UDP流 以及 TCP 上telnet连接分组 都被阻塞掉 | 阻塞进出的数据报:只要拥有IP协议字段= 17,而且源/目标端口号=23 |
| 阻止外部客户端主动和内部网络的主机建立TCP连接,但允许内部网络的客户端主动和外部服务器建立TCP连接 | 阻塞进入内网的TCP段:它的ACK=0. |
| 不允许外部的web进行访问 | 阻塞掉所有外出具有目标端口80的IP分组 |
| 不允许来自外面的TCP连接,除非是机构公共WEB服务器的连接 | 阻塞掉所有进来的TCP SYN分组,除非130.207.244.203, port 80 |
| 阻止Web无线电占用可用带宽. | 阻塞所有进来的UDP分组– 除非DNS和路由器广播 |
| 阻止你的网络被smurf DoS所利用 | 阻塞掉所有到达广播地址(130.207.255.255)的ICMP分组. |
| 阻止内部网络被tracerout,从而得到你的网络拓扑 | 阻塞掉所有外出的ICMP TTL过期的流量 |
常见的过滤规则示例:
- 过滤特定协议: 如果要阻塞所有UDP流量,可以设置规则:IP协议字段=17(代表UDP)的分组全部丢弃。
- 过滤特定应用: 如果要阻止外部Telnet连接,可以阻塞目标端口为23的所有分组。
- 控制连接发起方向(重点):
- 需求:允许内部员工访问外部网站,但禁止外部人员主动连接内部主机。
- 实现:利用TCP握手机制。TCP建立连接的第一个报文(SYN)其ACK位是0。后续报文ACK位都是1。
- 规则:如果进来的TCP分组ACK位为0,则丢弃。这意味着外部无法发起握手,但内部发起连接后,外部回复的报文(ACK=1)可以通过。
- 防止Smurf攻击: 阻塞所有目标地址为广播地址的ICMP分组。
- 防止网络拓扑探测: 阻塞所有发出的ICMP “TTL过期” 报文,这样外部使用Traceroute时就无法探测到内部路由路径。
NOTE
老师讲到,一般来说对于一个公司会有两层防火墙,
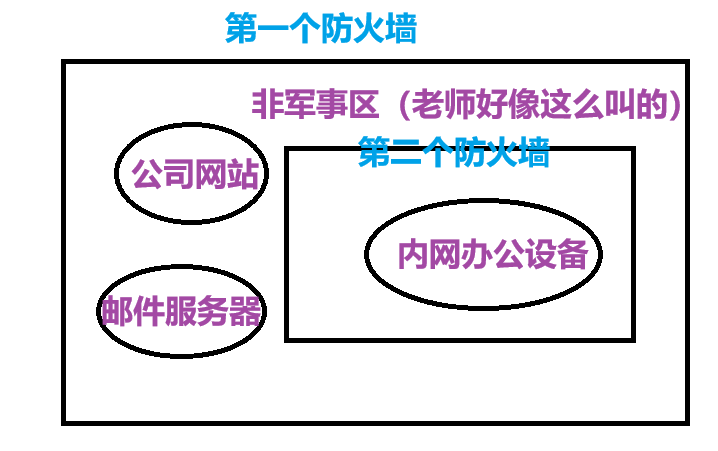
访问控制列表 (ACL)
- 防火墙通过ACL来实现上述规则。ACL是一张表,包含一系列
(动作, 条件)对。防火墙会从上到下逐行匹配,一旦匹配成功就执行相应动作(允许或拒绝),不再继续往下看。
| action | source address | dest address | protocol | source port | dest port | flag bit |
|---|---|---|---|---|---|---|
| allow | 222.22/16 | outside of 222.22/16 | TCP | >1023 | 80 | any |
| allow | outside of 222.22/16 | 222.22/16 | TCP | 80 | >1023 | ACK |
| allow | 222.22/16 | outside of 222.22/16 | UDP | >1023 | 53 | --- |
| allow | outside of 222.22/16 | 222.22/16 | UDP | 53 | >1023 | --- |
| deny | all | all | all | all | all | all |
2. 有状态分组过滤器 (Stateful Packet Filters)
无状态过滤器的缺陷:
- 无状态过滤器有时候显得比较“笨”。例如,如果你设置规则允许ACK=1的包通过,那么攻击者可以发送一些莫名其妙的、设置了ACK位的报文进来。虽然这些报文可能不属于任何已建立的连接,但无状态防火墙会放行,这可能导致内部协议栈处理异常或崩溃。
工作原理: 有状态防火墙会跟踪每个TCP连接的状态。
就是记录是否已经建立TCP连接,如果没有TCP连接,那么发送分组不会通过
无状态分组过滤器: 重型工具?
- 防火墙会让“无意义”的分组通过,例如:dest port = 80, ACK bit set
- 该TCP连接甚至都没建立起来:
| action | source address | dest address | protocol | source port | dest port | flag bit |
|---|---|---|---|---|---|---|
| allow | outside of 222.22/16 | 222.22/16 | TCP | 80 | >1023 | any |
有状态的分组过滤器: 跟踪每个TCP连接的状态
- 跟踪TCP连接建立(SYN),拆除(FIN):然后才让相应后续分组通过
- 防火墙上的非活跃连接会超时,不再允许相应的分组通过防火墙
| action | source address | dest address | protocol | source port | dest port | flag bit | check connection |
|---|---|---|---|---|---|---|---|
| allow | 222.22/16 | outside of 222.22/16 | TCP | >1023 | 80 | any | |
| allow | outside of 222.22/16 | 222.22/16 | TCP | 80 | >1023 | ACK | × |
| allow | 222.22/16 | outside of 222.22/16 | UDP | >1023 | 53 | --- | |
| allow | outside of 222.22/16 | 222.22/16 | UDP | 53 | >1023 | --- | × |
| deny | all | all | all | all | all | all |
- 它不仅检查分组头部,还会在内存中维护一张“连接表”。
- 连接建立跟踪:当内部主机发起TCP连接(发送SYN)时,防火墙记录这个动作。只有当连接完成了三次握手(SYN → SYN/ACK → ACK),防火墙才认为连接建立,并在表中添加一条记录。
- 后续分组放行:后续的数据分组到达时,防火墙会查表。只有属于表中“已建立连接”的分组才被允许通过。
- 超时机制:如果一个连接长时间没有数据传输(非活跃),防火墙会将该记录从表中删除,后续该连接的流量将被阻断,以保证安全。
对比优势:
- 如果不先建立连接,外部直接发送包含数据的报文(即使伪造了ACK位),有状态防火墙查不到连接记录,就会直接丢弃。这比无状态过滤器更安全。
3. 应用程序网关 (Application Gateways)
工作原理:
这种防火墙工作在应用层。它不仅看IP和端口,还能理解和过滤应用数据的内容。它通常用于允许特定的内部用户访问外部服务,或者反之,但必须经过一个代理(网关)。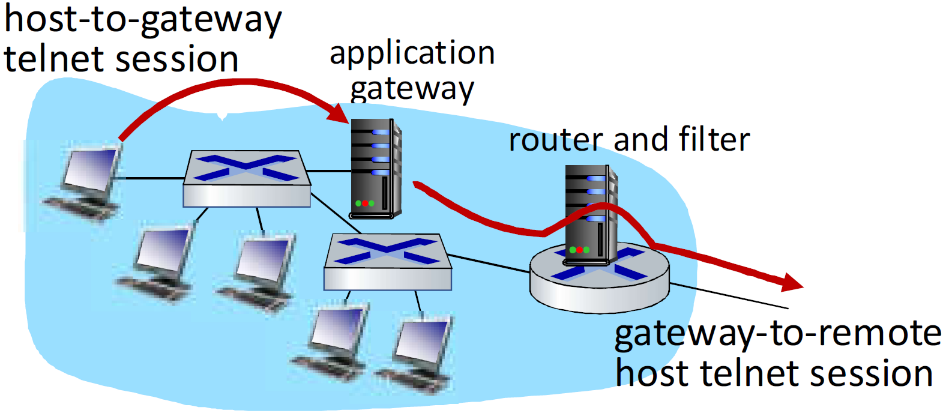
典型案例:Telnet远程登录控制
假设公司内部网络(内网)想要控制Telnet的使用:
- 路由器层面的封锁:首先在边界路由器上设置规则,阻塞所有直接进出内网的Telnet流量(端口23)。
- 设立网关:指定一台机器作为“应用网关”。
- 中继连接:
- 内部员工如果想Telnet到外部服务器,不能直接连。
- 员工必须先Telnet连接到这台应用网关。
- 在网关上进行身份认证(输入用户名密码)。
- 认证通过后,由网关作为代理,发起一个新的Telnet连接去连接外部的目标主机。
- 网关在两个连接之间中继数据。
优势:
- 可以实现细粒度的基于用户的认证和控制,不仅仅是基于IP地址。
防火墙的局限性
虽然防火墙很有用,但它不是万能的,存在以下局限性:
- IP欺骗 (IP Spoofing): 防火墙依据IP头部的源地址来判断来源。如果攻击者伪造源IP(例如外部攻击者假装自己是内部IP),路由器可能无法分辨真假,从而错误放行。
- 配置复杂性与便利性:
- 应用网关的麻烦:对于每种应用(Web, Email, Telnet等),都需要专门的应用网关程序。
- 客户端配置:客户端软件(如浏览器)通常需要手动配置代理服务器地址(Proxy),这对普通用户来说很麻烦。
- 便利性 vs 安全性:严格的防火墙规则(如应用网关)往往牺牲了通信的便利性。
- 性能瓶颈: 防火墙处于网络出入口的咽喉位置,所有流量都要经过深度检查,容易成为通信瓶颈。
- UDP过滤困难: UDP是无连接的,没有握手过程,因此很难像TCP那样进行“有状态”的过滤。通常对UDP的处理要么全过,要么全不过,缺乏灵活性。
- 内部攻击无效: 防火墙防外不防内。如果攻击来自通过某种方式(如U盘、钓鱼邮件)已经进入内部网络的恶意软件,或者内部人员作案,边界防火墙通常无能为力。很多高度保护的站点依然会被攻破,往往是因为内部防线的缺失。
这是一份根据课堂视频内容整理的详细课堂笔记。笔记严格遵循了教师授课的时间顺序,保留了所有的引言、类比、案例分析以及对策讨论。
计算机网络安全:IDS与常见攻击对策
1. 引言:防火墙的局限性与IDS的引入
在之前的课程中我们讨论了防火墙。防火墙主要进行的是分组过滤(Packet Filtering)。它的工作机制相对简单,主要是检查数据包的头部信息,例如TCP或IP的头部字段。
然而,防火墙有明显的局限性。它通常不检查数据包内部的数据部分(Payload),也不检查会话中分组之间的相关性。如果一个攻击行为符合端口和IP的规则,防火墙就会放行。因此,为了应对更复杂的安全威胁,我们需要引入更高级的设备,即入侵检测系统(IDS: Intrusion Detection System)。
2. IDS(入侵检测系统)的工作原理
IDS 的功能远比防火墙深入。它主要执行深入分组检查(Deep Packet Inspection)。这意味着它不仅看头部,还会深入分析分租内部的数据内容。
IDS 内部通常维护着一个数据库,存储了已知病毒、恶意软件或攻击行为的特征码(Signature)。当数据包经过时,IDS 会将分组中的字符串与数据库中的特征码进行比对。如果发现匹配(例如发现了某种病毒的特征串),系统就会发出警报。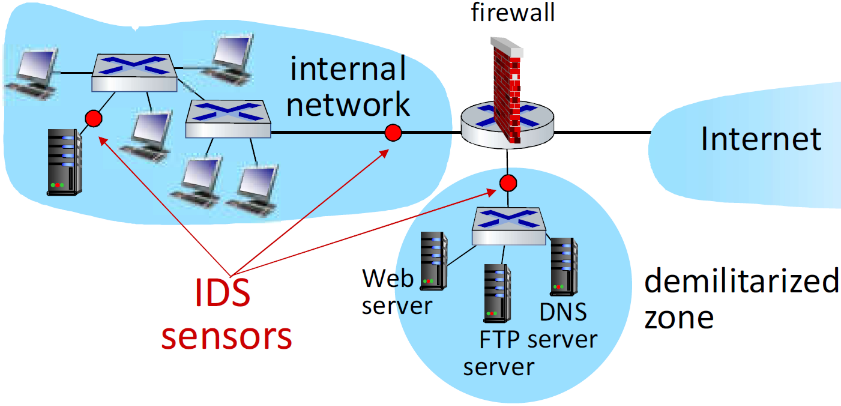
除了内容检查,IDS 的另一个核心功能是检查分组间的相关性。很多攻击行为单看一个数据包是正常的,但看一连串数据包就能发现问题。IDS 通过分析时间序列上的流量特征,来判断是否存在有害行为,例如端口扫描、网络映射或拒绝服务攻击(DoS)。
IDS 的部署架构
在实际的网络环境中,为了实现全面监控,通常会部署多个 IDS 探针(Sensor)。
这些探针会被放置在不同的网段中,例如放置在机构的局域网内部,或者放置在连接外部互联网的入口处。这些探针就像传感器一样,负责监听经过的流量,并根据预设的规则进行不同类型的检查。
3. 网络攻击案例与对策:映射(Mapping)
攻击行为分析
在黑客发起真正的攻击之前,通常会有一个“踩点”的过程。就像小偷在进屋行窃前会先去敲敲门,看看有没有人在家一样。在网络中,这个过程叫做映射(Mapping)。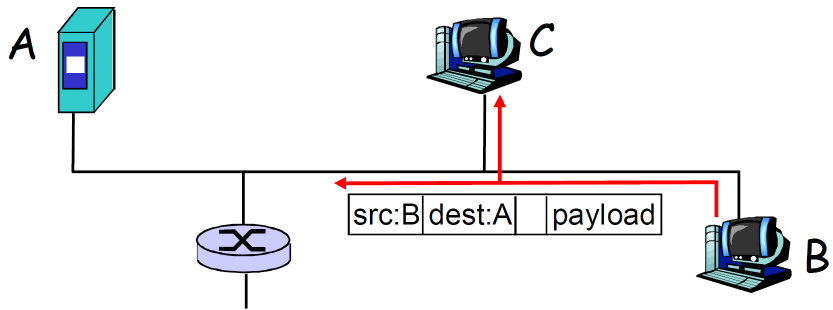
攻击者试图发现在目标网络上实现了哪些服务,以及哪些主机是活跃的。
- Ping 扫描:攻击者使用 Ping 命令来判断网络上有哪些主机拥有活动的 IP 地址。
- 端口扫描:一旦确定了活跃主机,攻击者会试图顺序地在每一个端口上建立 TCP 连接。这就像小偷挨个去试窗户和门,看看哪个是开着的。
教师提到了一个著名的工具:nmap。它被描述为“网络探索与安全审计工具”,但在攻击者手中,它就是用来探测网络拓扑和开放端口的利器。
- nmap (http:// www.insecure.org/nmap/ ) mapper:“network exploration and security auditing”
防御对策
针对这种“踩点”行为,IDS 的对策是记录并分析进入网络的通信流量。
- 记录进入到网络中的通信流量
- 发现可疑的行为(IP addresses,端口被依次扫描)
IDS 会通过统计分析来发现可疑行为。例如,正常的流量访问通常是针对特定服务的,而如果发现某个源 IP 在短时间内按顺序扫描了该网段的所有 IP 地址,或者针对某一个 IP 按顺序扫描了它所有的端口号,这显然不是正常的业务行为,而是扫描攻击。一旦 IDS 发现这种符合“攻击特征”的序列,就会立即向网络管理员报警。
4. 网络攻击案例与对策:分组嗅探(Packet Sniffing)
攻击行为分析
在早期的网络或使用集线器(Hub)的环境中,介质是广播式的。这意味着信道是共享的。
攻击者可以将自己的网卡(NIC)设置为混杂模式(Promiscuous Mode)。在正常模式下,网卡只接收发给自己的数据帧;但在混杂模式下,网卡会“贪婪”地获取信道上传输的所有分组,即使这些分组的目标地址并不是它。
这带来的后果非常严重,攻击者可以获取所有未加密的敏感数据,例如明文传输的密码(Telnet、FTP 等)。例如,用户 C 可以通过嗅探获取用户 B 的分组。
防御对策
- 检测混杂模式:机构可以在所有主机上运行监测软件,周期性地检查是否有网卡运行在混杂模式。但这在实际操作中比较困难,因为单纯的嗅探是被动的,不产生流量,很难被发现。【注意你Wireshark网络抓包也是要嗅探模式】
- 网络架构升级(核心对策):最有效的办法是改变网络架构。将共享式的集线器网络升级为交换式以太网(Switched Ethernet)。交换机能识别目的 MAC 地址,只将数据包转发给目标主机所在的端口。这样,每一个主机都处于独立的冲突域中,攻击者即使开启混杂模式,也只能收到广播包和发给自己的包,无法嗅探到其他人的单播通信。
5. 网络攻击案例与对策:IP 欺骗(IP Spoofing)
攻击行为分析
IP 协议本身对源地址缺乏验证机制。攻击者可以通过直接操作“原始套接字(Raw IP Socket)”来生成 IP 分组。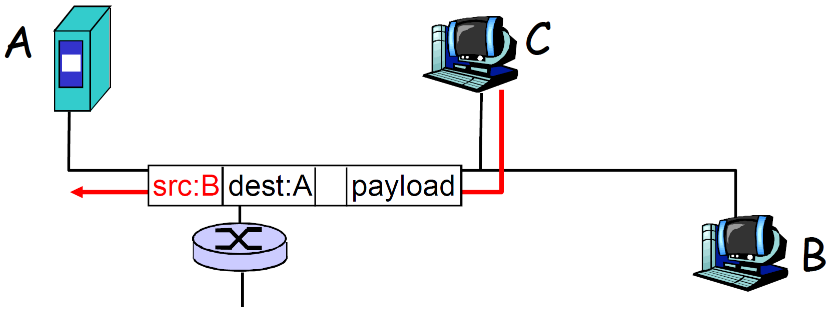
这意味着攻击者可以在 IP 头部的“源地址”字段中填入任何他想要的 IP 地址。接收端的主机收到数据包时,无法通过 IP 协议本身判断这个源地址是不是真实的。例如,攻击者 C 可以伪装成受信任的主机 B 向服务器发送请求。
防御对策:入口过滤(Ingress Filtering)
解决这个问题的关键在于路由器。对策被称为入口过滤。
路由器的功能不仅是转发,还应该检查数据包的合法性。当路由器从某个接口(例如连接子网 A 的接口)收到一个数据包时,它应该检查:这个数据包的源 IP 地址是否属于子网 A 的地址范围?
- 如果源地址是子网 A 内的 IP,则转发。
- 如果数据包从子网 A 那个接口进来,但源 IP 却是子网 B 或其他网络的地址,这显然是伪造的,路由器应直接丢弃不予转发。
局限性:虽然这个方法很好,但它需要在全网范围内的路由器上都进行配置才能完全杜绝 IP 欺骗。如果只是部分网络部署,攻击者仍然可以从没有部署过滤的网络发起欺骗攻击。
6. 网络攻击案例与对策:拒绝服务攻击(DoS)
攻击行为分析
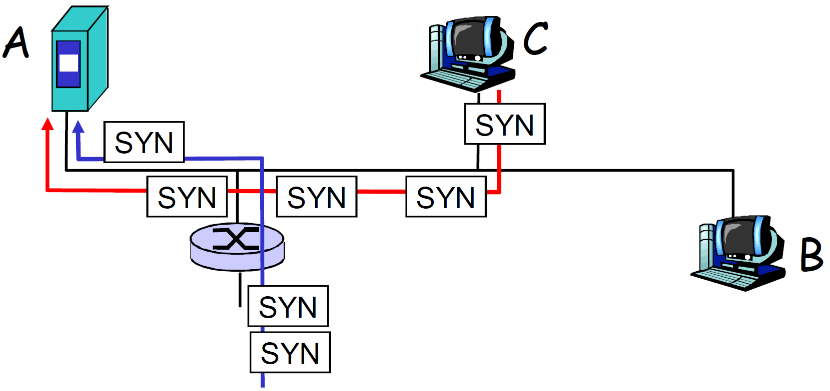
- DoS(Denial of Service):攻击者不断地向服务器发送大量的连接请求(如 TCP SYN 泛洪),消耗服务器的资源(CPU、内存、带宽),使得服务器忙于处理这些恶意请求,而无法处理正常用户的请求。
- DDoS(Distributed DoS):这是分布式的 DoS 攻击。攻击者控制了大量的“僵尸主机”(被病毒或木马感染的机器,即 Botnet),让成千上万台机器同时向目标服务器发起 TCP 连接。
防御对策与困境
-
流量过滤: 在攻击流量到达主机之前,通过防火墙或清洗设备过滤掉这些泛洪的分组(例如过滤掉所有的 SYN 包)。
- 缺点:这往往是“连洗澡水带孩子一起倒掉”(throw out good with bad)。因为在过滤攻击流量的同时,很难区分哪些是正常用户的合法请求,很容易导致正常用户也无法访问。
-
回溯源主机(Traceback): 试图通过追踪 IP 地址找到攻击的源头。
- 现实问题:由于攻击者通常使用的是 IP 欺骗,或者通过僵尸网络发起攻击。即使你回溯到了源头,发现的往往也只是一台无辜的、被黑客攻陷的普通计算机(innocent, compromised machine),而不是真正的幕后黑手。真正的攻击者隐藏在层层跳板之后。