1 第六章 数据链路层和局域网
网络层解决了以 子网为单位 的通告,本章研究的是:
- 子网内部节点到节点(相邻节点)的通信
- 主机到网关路由器的通信
- 网关路由器之间的通信
广域网的链路层比较简单,因此本章重点讲解局域网的链路层;同样,是先原理,后实现
- 理解数据链路层服务的 原理:
- 检错和纠错
- 共享广播信道:多点接入(多路访问)
- 链路层寻址
- LAN:以太网、WLAN、VLANs
- 可靠数据传输,流控制(RTT和流量控制传输层已经讲过了)
- 实例和各种链路层技术的 实现
WAN—— 广域网,LAN —— 局域网
为什么这样选择,可以再听一下
- WAN:网络形式采用点到点链路(比如两个国家之间拉一条海底电缆连接路由器)
- 带宽大
- 距离远(延迟大) 带宽延迟积大
- 如果采用多点连接方式
- 竞争方式:一旦冲突代价 大
- 令牌等协调方式:在其中 协调节点的发送代价大
- 点到点链路的链路层服务 实现非常简单,只要封装和解封装就行
- LAN(局域网)一般采用多点连接方式
- 连接节点非常方便(指有线)
- 接到共享型介质上(或网络 交换机),就可以连接所有其他节点
- 多点连接方式网络的链路层 功能实现相当复杂
- 多点接入:协调各节点对共 享性介质的访问和使用
- 竞争方式:冲突之后的协调 ;
- 令牌方式:令牌产生,占有 和释放等
2 引论和服务
2.1 导论
我们按照网络协议栈的层次,从应用层、传输层、网络层一路向下,本章将介绍链路层。实际上,这一章的内容涵盖了链路层以及与其紧密相关的物理层的一些功能。
这是因为链路层和物理层的功能往往是紧密耦合在一起实现的,例如在一块网卡(网络接口卡)上,通常会同时实现这两个层次的功能。
本课程的核心是计算机网络,而非通信原理。因此,对于物理层涉及的通信细节(如编码、调制等),我们将不会深入探讨,而是更关注于网络层面的功能和原理。
章节标题“链路层 和 局域网”似乎有些特别。广域网(WAN)当然也有链路层,但相较而言,局域网(LAN)的链路层技术更为复杂,特别是涉及到多路访问控制等问题,因此本章会对此有所侧重。
2.1.1 本章目标
学习本章,我们期望达到以下目标:
- 理解链路层服务原理:了解链路层能提供哪些基本服务,以及其工作机制。
- 差错检测和纠错:学习如何在数据传输中检测和纠正可能出现的比特错误或者丢失。
- 多点接入协议:理解在共享广播信道(如早期的以太网、无线网络)中,多个节点如何协调信道访问,避免冲突。【怎么从一个节点到另外一个节点】
- 局域网(LANs):深入了解局域网中的关键技术,包括寻址(MAC地址)、地址解析协议(ARP)、以太网(Ethernet)技术、网络交换机(Switches)和虚拟局域网(VLANs)。也包括怎么编址网卡和区分的问题。
- 可靠数据传输和流量控制:这部分的核心原理在传输层(RDT)已经详细讲解过,链路层也可能实现类似功能,但我们在此不再重复原理,会关注其在链路层的特定应用。
- 实例与实现:了解各种链路层技术的具体实例和实现方式。
在网络层,以子网为单位做路由。并且子网信息可以聚集,使用最长前缀匹配来解决这个问题。
2.2 网络节点的连接方式
节点(主机、路由器)之间的链路连接主要有两种方式:
2.2.1 点到点连接 (Point-to-Point):
- 一条链路直接连接两个节点。
- 常见于广域网(WAN)链路,例如连接两个路由器的长距离光纤,或者早期的拨号上网(PPP协议)。
- 实现相对简单。
- 不存在抢介质的问题。
2.2.2 多点连接 / 广播连接 (Multi-point / Broadcast):
- 多个(两个以上)节点共享同一段物理链路介质。
- 共享介质 (Shared Medium):所有节点连接到同一个物理介质上,如早期的总线型以太网或现在的无线局域网(WiFi)。当一个节点发送时,其他所有节点都能收到。这种方式需要 介质访问控制 (Medium Access Control, MAC) 协议来协调各个节点的发送行为,避免或解决冲突。
- 通过同轴电缆:这是传统的链接方式。
- 通过网络交换机 (Via Network Switch):现代的有线局域网(如星型拓扑的以太网)普遍采用这种方式。虽然物理上看起来是多点接入,但交换机在内部为通信节点对提供了逻辑上的点到点连接,或者更智能地管理访问。
2.3 广域网 (WAN) 与局域网 (LAN) 链路层特点对比
-
广域网 (WAN):
- 链路通常是 点到点 的。
- 更关注长距离传输的 效率和简单性。
- 协议例子:PPP、帧中继 (Frame Relay)。
- 部署成本相对较高(可能需要租用专线)。
-
局域网 (LAN):
- 链路通常是 多点连接 的(共享介质或通过交换机)。
- 更关注 灵活性、成本效益 和 便捷性。
- 由于介质共享或节点众多,需要解决 介质访问控制 (MAC) 和 寻址 (ARP) 等复杂问题。
- 协议例子:以太网 (Ethernet)、WiFi (802.11)。
- 如果不是的话则局域网内的每两个机器都要连一套线则太多了。
共同的核心服务:无论在哪种网络中,链路层都负责将数据报从一个节点移动到相邻节点,这通常涉及将数据报 封装成帧 (Framing) 进行传输,并在接收端 解封装 (Decapsulation)。
2.3.1 广域网(WAN)为什么倾向于使用点到点连接?
老师通过说明在广域网场景下使用多点连接(共享介质)的 不可行性 来反证点到点连接的合理性:
-
物理部署的困难:
- 广域网覆盖的距离非常远,比如跨城市、跨国甚至跨洋的海底光缆(视频中提到上海到日本的例子)。
- 想要在如此长的距离上部署一个 共享的物理介质(就像早期的总线型以太网那样,所有设备挂在一根线上)是非常困难甚至不切实际的。维护成本和复杂性也会极高。
-
高“带宽-延迟积”导致共享介质效率低下:
- 广域网链路通常具有 高带宽(因为成本高,部署一次要尽可能传输更多数据)和 高延迟(因为物理距离长,信号传播需要时间)。
- 这导致了很高的 带宽-延迟积 (Bandwidth-Delay Product),意味着在任何时刻,链路上都可能“在途”着大量的数据比特。
- 如果 广域网采用共享介质的多点连接方式,一旦发生 冲突(两个节点同时发送),那么在冲突被检测到并解决之前,已经有大量的数据被发送到链路上并且作废了。这将导致极大的 带宽浪费 和 效率低下。
- 因此,为了保证长距离、高带宽链路的有效利用,避免冲突带来的巨大损失,广域网更倾向于采用 点到点 的专用链路,确保两个节点间的通信不受其他节点的直接干扰。
2.3.2 局域网(LAN)为什么倾向于使用多点连接(共享介质或交换机)?
老师同样通过说明在局域网场景下 完全 使用点到点连接(即任意两个设备间都有一条独立线路)的 不可行性 来反证多点连接方式(包括共享介质和交换机结构)的合理性:
- 极端复杂的布线:
- 假设在一个局域网(如一个教室、一个办公室)内,如果我们要求 任意两台设备之间 都必须有一条 独立 的点到点链路。
- 那么对于 N 台设备,就需要大约 条独立的线缆和对应的接口。随着设备数量增加,线缆数量会急剧增长,形成所谓的“线缆噩梦”,布线和管理极其复杂。
- 扩展性极差:
- 在这种完全点到点的结构下,每增加一台新设备,就需要为它新增 N 条连接到所有已有 N 台设备的线缆和接口。这使得网络的扩展变得异常困难和昂贵。
- 成本高昂:
- 大量的线缆、端口和接口意味着非常高的硬件成本。
- 因此,在地理范围有限、设备数量相对集中的局域网环境中,采用 共享介质(如早期的总线型以太网、WiFi)或者通过 交换机(提供星型拓扑,内部实现高效转发,可以看作是一种结构化的多点连接)的方式,大大简化了布线,降低了成本,并提高了扩展性。虽然共享介质需要解决介质访问控制(MAC)的问题,但相比完全点到点的复杂性,这在局域网范围内是更优的、更具性价比的选择。
总结来说,老师通过分析在各自场景下采用 相反 连接方式所带来的 巨大困难或低效率,间接证明了广域网选用点到点连接、局域网选用多点连接(或基于交换机的结构)是实践中更合理、更经济、更有效的选择。
2.4 本章内容提纲
- 引论和服务:介绍链路层的基本概念、术语和服务。
- 差错检测和纠正:讨论如何在链路层处理数据传输错误。
- 多点访问协议【MAC,Media/Multiple Access Control】:研究在共享介质上协调节点访问的方法。
- 局域网 (LANs):深入探讨LAN技术,包括寻址、ARP、以太网、交换机和VLAN。
- (可选) 链路虚拟化 (MPLS)、数据中心网络。
- (案例) Web请求的一天:综合运用各层知识分析一个完整流程。
2.5 链路层服务详解
2.5.1 相关术语
- 节点(Nodes):主机和路由器是节点(网桥和交换机也是)
- 链路(Links):沿着通信路径,连接个相邻节点通信信道的是
- 有线链路(网线,光纤,光缆等)
- 无线链路
- 局域网,共享性链路
- 帧(Frame):第二层协议数据单元帧frame,封装数据报(数据报是网络层的分组)
 terminology:
- hosts and routers: nodes
- communication channels that connect adjacent nodes along communication path: links
- wired , wireless
- LANs
- layer-2 packet: frame, encapsulates datagram
link layer has responsibility of transferring datagram from one node to physically adjacent node over a link
2.5.2 链路层概念与类比和协议分类
链路层的协议也大致分为如下三类
数据报(分组)在不同的链路上以不同的链路协议传送:
- 第一跳链路:以太网
- 中间链路:帧中继链路
- 最后一跳:802.11 (无线局域网通用的标准)
不同的链路协议提供不同 的服务(比如在链路层上提供( 或没有)可靠数据传送)
核心功能:链路层负责将网络层的数据报(Datagram)从一个节点(主机或路由器)通过 单段链路 传输到 相邻 的下一个节点。
传输类比: 想象一次从普林斯顿到洛桑的旅行:
- 旅行者:相当于网络层的 数据报。
- 交通段(如 普林斯顿 → JFK机场,JFK → 日内瓦,日内瓦 → 洛桑):相当于网络中的 通信链路。
- 交通模式(轿车、飞机、火车):相当于 链路层协议。不同的链路段可能使用不同的协议。
- 票务代理(规划路线):相当于网络中的 路由算法(网络层功能)。
这个类比说明,数据报在从源到目的地的整个路径中,会经历多个不同的链路段。在每一段链路上,数据报会被封装在特定链路层协议的“交通工具”(帧)中进行传输。链路层关注的是 点到点(相邻节点间) 的传输。
这与网络层(负责端到端、主机到主机的路径选择和转发)以及传输层(负责端到端、进程到进程的通信)的关注点是不同的。
2.5.3 链路层服务详解
链路层可以提供以下一系列服务(具体实现哪些服务取决于特定的链路层协议):
- 成帧 (Framing):
- 将来自网络层的数据报封装成链路层 帧 (Frame)。
- 在数据报前后添加 帧头 (Header) 和 帧尾 (Trailer)。帧头通常包含用于链路接入控制的 MAC地址(物理地址),用于标识链路上的源节点和目的节点,这与网络层的IP地址不同。帧尾可能包含差错检测信息。
- 链路接入 (Link Access):
- 发送一个帧之前要活的其使用权(Access Control)
- 对于 共享介质 的链路(如无线或早期以太网),需要 介质访问控制 (MAC) 协议来规定节点何时可以发送数据,以避免冲突。
- 帧头中的 MAC地址 用于在广播或交换式局域网中指定接收帧的下一跳节点。
- 可靠数据传递 (Reliable Delivery):
- 在 相邻节点之间 提供可靠的数据传输服务(类似于传输层的RDT,但范围是单段链路)。
- 通常在 出错率较低 的链路(如光纤、双绞线)上 很少使用,因为增加可靠性机制(确认、重传、序号、定时器)会带来不必要的开销,且传输层(如TCP)已提供端到端的可靠性。【以太网不用】
- 在 出错率较高 的链路(如无线链路)上 常常使用,因为在链路层就纠正错误比等到传输层再重传要 快得多,效率更高,避免了错误向上传播。否则如果出错了就要源主机来重新发送,代价就很高。如不做local recovery 工作,总体代价大。
- 流量控制 (Flow Control):
- 协调 相邻 发送节点和接收节点之间的发送速率,防止快速的发送方淹没慢速的接收方。这与传输层的 端到端 流量控制不同。
- 差错检测 (Error Detection):
- 由于信号衰减、电磁噪声等原因,传输过程中可能会产生比特错误。
- 链路层协议通常会包含差错检测机制(如使用校验和、CRC校验码等添加在帧尾)。
- 接收方检测到错误后,可以 通知发送方重传(如果实现了可靠传输)或者 简单地丢弃 这个错误的帧。
- 差错纠正 (Error Correction):
- 接收方不仅能检测到错误,还能 直接纠正 一定范围内的比特错误,而 无需请求重传。这通常需要更复杂的编码方案,在出错率不高的时候使用。
- 半双工与全双工 (Half-duplex and Full-duplex):
- 半双工:链路两端的节点都可以发送和接收,但不能同时进行。就像对讲机,一次只能有一个方向说话。
- 全双工:链路两端的节点可以 同时 发送和接收。就像打电话。
关于链路层可靠性服务的讨论:
为什么不是所有链路层协议都提供可靠传输服务?
- 对于可靠链路 (如光纤、有线以太网):比特错误率非常低。在链路层增加确认和重传机制的开销(处理时间、带宽消耗)可能大于其带来的好处。而且,上层协议(如TCP)通常会提供端到端的可靠性保障。如果在链路层做了,就可能是重复工作。
- 对于不可靠链路 (如无线WiFi):比特错误率相对较高。如果在链路层不进行错误恢复,错误会向上传递,最终可能导致端到端的重传。端到端的重传涉及整个路径的延迟,效率较低。因此,在这些链路上进行 本地恢复 (Local Recovery),即在发生错误的链路上立即进行重传,会显著提高效率和性能。
因此,协议设计者会根据链路的特性来决定是否在链路层实现可靠传输。例如,现代以太网通常不提供可靠传输,而802.11 WiFi协议则提供基于ACK的可靠传输机制。
- framing, link access:
- encapsulate datagram into frame, adding header, trailer
- channel access if shared medium
- “MAC” addresses in frame headers identify source, destination (different from IP address!)
- reliable delivery between adjacent nodes
- we already know how to do this!
- seldom used on low bit-error links
- wireless links: high error rates
- Q: why both link-level and end-end reliability?
- flow control:
- pacing between adjacent sending and receiving nodes
- error detection:
- errors caused by signal attenuation, noise.
- receiver detects errors, signals retransmission, or drops frame
- error correction:
- receiver identifies and corrects bit error(s) without retransmission
- half-duplex and full-duplex:
- with half duplex, nodes at both ends of link can transmit, but not at same time
2.6 链路层的实现位置
链路层的功能主要实现在 网络接口卡 (Network Interface Card, NIC) 上,也称为 网络适配器 (Network Adapter)。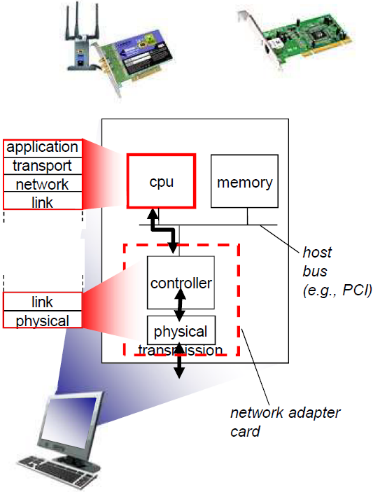
- 存在位置:每个主机、路由器都包含一个或多个NIC。交换机的每个端口背后也有类似的处理硬件。
- 以太网卡,802.11 网卡; 以太网芯片组
- 功能:NIC负责实现链路层协议的大部分功能(如成帧、MAC寻址、差错检测)以及相应的物理层功能(如信号编码、发送/接收比特流)。
- 连接方式:NIC通过系统总线连接到主机或路由器的CPU和内存。
- 组成:NIC是一个集成了 硬件(专用芯片)、软件(设备驱动程序)和 固件(存储在NIC上的只读内存中的代码)的复杂设备。
- MAC地址:每个NIC都有一个全球唯一的MAC地址,通常在生产时烧录在硬件中。
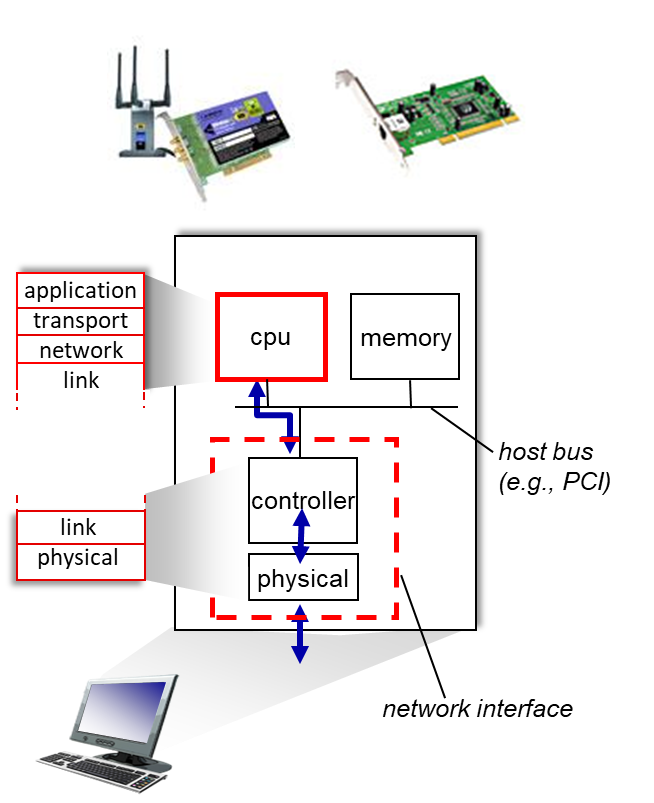
2.6.1 Where is the link layer implemented?
- in each-and-every host
- link layer implemented in network interface card (NIC) or on a chip
- Ethernet, WiFi card or chip
- implements link, physical layer
- attaches into host’s system buses
- combination of hardware, software, firmware(固件)
2.6.2 适配器通信过程
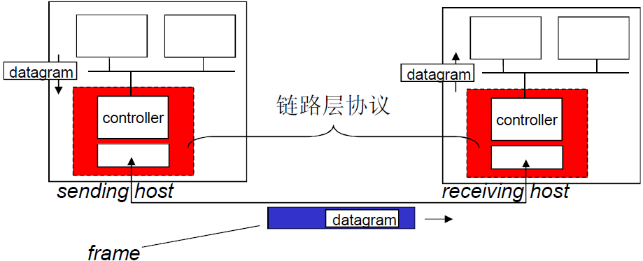
-
发送方适配器:
- 从网络层接收数据报。
- 将其 封装 在一个链路层帧中,添加帧头(包含源/目的MAC地址等)和帧尾(包含差错检测码等)。
- 如果协议需要,执行可靠数据传输(RDT)和流量控制相关的操作。
- 通过物理层将帧按比特(或字)发送出去。
-
接收方适配器:
- 通过物理层接收比特流。
- 识别帧的边界,检测 是否存在传输错误。
- 如果协议需要,执行RDT和流量控制相关的操作(如发送确认帧)。
- 如果帧没有错误(或者错误已被纠正),则 解封装,提取出内部的数据报。
- 将数据报通过系统总线和驱动程序传递给上层(网络层)。
3 差错检测和纠正
3.1 差错检测的基本原理
在数据传输过程中,由于信号在信道(如有线线路、空间)中传播时可能受到干扰,导致比特位发生错误(例如0变成1,1变成0)。为了确保数据的可靠性,我们需要进行差错检测和纠正。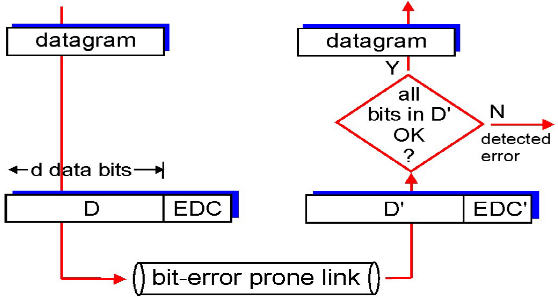
- EDC=差错检测和纠正位(冗余位)
- D = 差错检测保护的数据,可以包含头部字段错误检测
- 错误检测不是100%可靠的! ,协议会漏检一些错误,但是很少
- 更长的EDC字段可以得到更好的检测和纠正效果
基本流程:
- 发送方:
- 获取要保护的数据 D (Data),这可以包含协议的头部字段。
- 根据预先约定的算法,基于数据 D 计算出差错检测和纠正位 EDC (Error Detection and Correction bits),也称为冗余位。
- 将数据 D 和计算出的 EDC 一起发送给接收方。
- 传输过程:
- 数据 D 和 EDC 在传输过程中可能会因为噪声等原因发生错误,变成 D’ 和 EDC’。
- 接收方:
- 接收到可能出错的数据 D’ 和 EDC’。
- 使用与发送方相同的约定算法,基于接收到的数据 D’ 重新计算出一个 EDC”。
- 比较接收到的 EDC’ 和自己计算出的 EDC”。
- 如果 EDC’ 与 EDC” 不相等,则可以确定传输过程中发生了错误。
- 如果 EDC’ 与 EDC” 相等,则通常认为没有发生错误。 重要说明:
- 错误检测并非100%可靠: 即使接收方校验通过(EDC’ == EDC”),也不能完全保证没有错误发生。存在一种可能性,即数据 D 和 EDC 都发生了错误,但错误的组合恰好使得校验关系仍然成立。这种未能检测出来的错误称为残存错误 (Residual Error)。虽然协议会尽量减少漏检,但这种情况很少发生。
- EDC 字段长度的影响: 更长的 EDC 字段(使用更复杂的算法)通常能够提供更好的错误检测能力,甚至具备一定的纠错能力,但同时也会增加传输的开销。像 CRC (Cyclic Redundancy Check) 就是一种效果较好的检测方法。
3.2 奇偶校验 (Parity Check)
奇偶校验是一种简单且常用的错误检测方法。
3.2.1 1. 单位奇偶校验
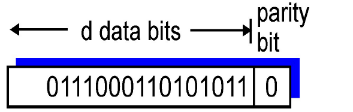
- 原理: 在要发送的数据位后面附加一个校验位(Parity Bit)。发送方和接收方约定使用奇校验或偶校验。
- 偶校验: 使得整个数据位(包括校验位)中 “1” 的个数为偶数。如果数据位中 “1” 的个数是奇数,校验位就置为 “1”;如果是偶数,校验位就置为 “0”。
- 奇校验: 使得整个数据位(包括校验位)中 “1” 的个数为奇数。
- 示例 (偶校验):
- 数据:
1011010(有4个1,偶数) → 校验位:0→ 发送:10110100 - 数据:
1011011(有5个1,奇数) → 校验位:1→ 发送:10110111
- 数据:
- 局限性: 单位奇偶校验只能检测出奇数个比特位的错误。如果同时有偶数个位出错(例如2位、4位),校验结果仍然会是正确的,从而无法检测出错误。此外,它也无法确定是哪一位出错了,因此不具备纠错能力。这种方法在内存和网络中都有应用。
3.2.2 2. 二维奇偶校验
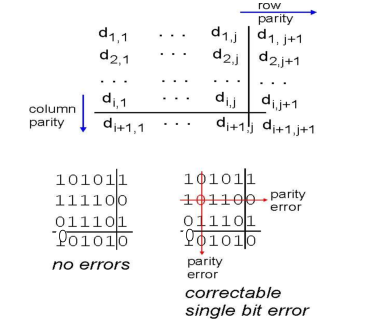
- 原理: 将数据位组织成一个二维矩阵。不仅为每一行计算一个奇偶校验位,还为每一列计算一个奇偶校验位。
- 纠错能力: 如果只有一个比特位发生错误,那么该位所在的行和列的校验都会失败。通过定位出错的行和列,就可以确定出错的具体比特位,并将其翻转(0变1,1变0)来进行纠错。
- 局限性: 二维奇偶校验虽然能纠正单位错误,但对于某些特定的多位错误(例如,同时有两位或四位等偶数位错误,且这些错误位于一个矩形的顶点上),可能无法检测出来,因为每一行和每一列的校验可能仍然通过。如下图所示,四个角落同时出错,行校验和列校验都会通过,无法检测。
3.3 Internet 校验和 (Checksum)
(这部分在视频中被提及,但在之前的课程中可能已详细讲解,这里根据提供的笔记补充)
- 目标: 主要用于检测 IP 头部、TCP 或 UDP 报文段在传输过程中的错误(如位翻转),主要应用在传输层和网络层。
- 发送方计算:
- 将要校验的数据(如 UDP 报文段,包括伪头部、UDP头部和数据部分)划分为一系列 16 比特的字。
- 将所有 16 比特的字相加(使用二进制反码加法,即最高位产生的进位要加到最低位上)。
- 将得到的和按位取反(1 的补码),得到的就是校验和 checksum。
- 将计算出的 checksum 放入 UDP (或 TCP/IP) 校验和字段。
- 接收方校验:
- 将接收到的报文段(同样包括伪头部等)的所有 16 比特字(包括校验和字段本身)相加(同样使用二进制反码加法)。
- 检查得到的结果。如果所有位都是 “1” (即二进制反码表示的-0),则认为没有检测到错误。否则,就认为出现了错误。
- 简化检查: 有一种更简单的检查方法是,将接收方计算出的和(未取反之前)与接收到的校验和字段的值相加,如果结果是全 “1”,则校验通过。
3.4 循环冗余校验 (CRC - Cyclic Redundancy Check)
CRC 是一种功能强大且广泛应用的错误检测技术,常用于以太网、WiFi (802.11)、ATM 等链路层协议。
3.4.1 1. 前置知识
在理解 CRC 之前,需要了解几个基础概念:
3.4.1.1 1.模二运算 (Modulo-2 Arithmetic):
- 这是一种特殊的二进制运算,加法不进位,减法不借位。
- 加法/减法: 相当于按位异或 (XOR) 操作。即:
- 示例:
1011模二加1010
10110
01010
-------
11100
- 乘法/除法: 运算过程类似常规二进制乘除法,但在中间步骤的减法操作使用模二减法(即异或)。
3.4.1.2 2.位串的两种表示:
- 二进制位串: 如
1011。 - 多项式表示: 将位串视为一个多项式的系数,最高位对应最高次幂。例如,位串
1011(假设最高位在左) 可以表示为: 这里的 表示位的位置,系数 0 或 1 表示该位的值。
3.4.1.3 3.生成多项式 (Generator Polynomial, G):
- 这是一个由发送方和接收方预先协商好的特殊位串(或其对应的多项式)。
- 它用于生成 CRC 校验位 (EDC) 和在接收端进行校验。
- 如果生成多项式的最高次幂是 (即 次方),那么它对应的二进制位串有 位。
- 示例: 生成多项式 对应的二进制位串是
1011(因为 的系数是 0)。这里的 ,位串长度为 位。视频中使用的例子 G=1001 对应 ,。
3.4.1.4 4.得到EDC
相当于在后面附加上位的冗余位,让D+EDC的拼接位串,正好能够被生成多项式被整除。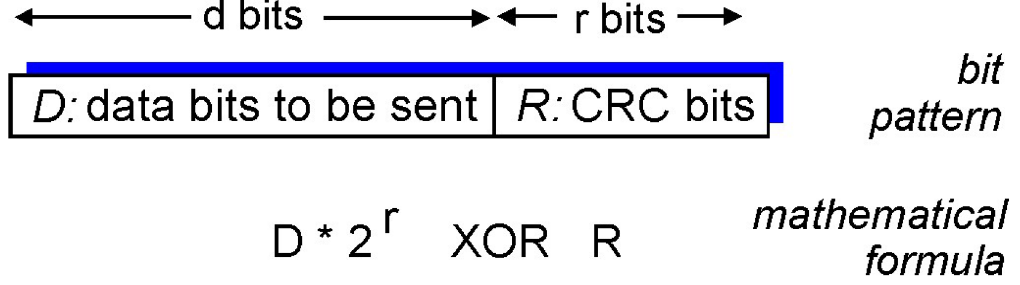
- 发送方:
- 拥有数据 D。
- 知道双方约定的生成多项式 G (对应 位)。
- 计算出 位的冗余位 R (即 EDC)。
- 发送由 D 和 R 拼接而成的数据帧
<D, R>。
- 接收方:
- 接收到可能出错的数据帧
<D', R'>。 - 用接收到的整个
<D', R'>位串去除以双方约定的生成多项式 G (使用模二除法)。 - 检查余数:
- 如果余数为 0,则认为传输没有错误。
- 如果余数非 0,则认为传输发生了错误。
3.4.2 2. CRC 冗余位 R 的计算原理
核心目标是找到一个 位的 R,使得 <D, R> 这个拼接后的位串能够被 G 整除(模二除法余数为 0)。
- 将 D 左移 位(相当于在 D 后面补 个 0),得到 。这在多项式表示中相当于 。
- 我们希望找到 R,使得 (这里的 表示模二加法,即异或,也代表了
<D, R>这个拼接位串)能够被 G 整除。即: (其中 是某个商,nG 表示 G 的 倍,在模二运算下) - 由于在模二运算中,任何数异或自身都等于 0 (),我们在等式两边同时异或 R:
- 这个结果意味着, 除以 G,得到的商是 ,余数是 R。
- 结论: 冗余位 R 就是 进行模二除法除以 G 所得到的余数。
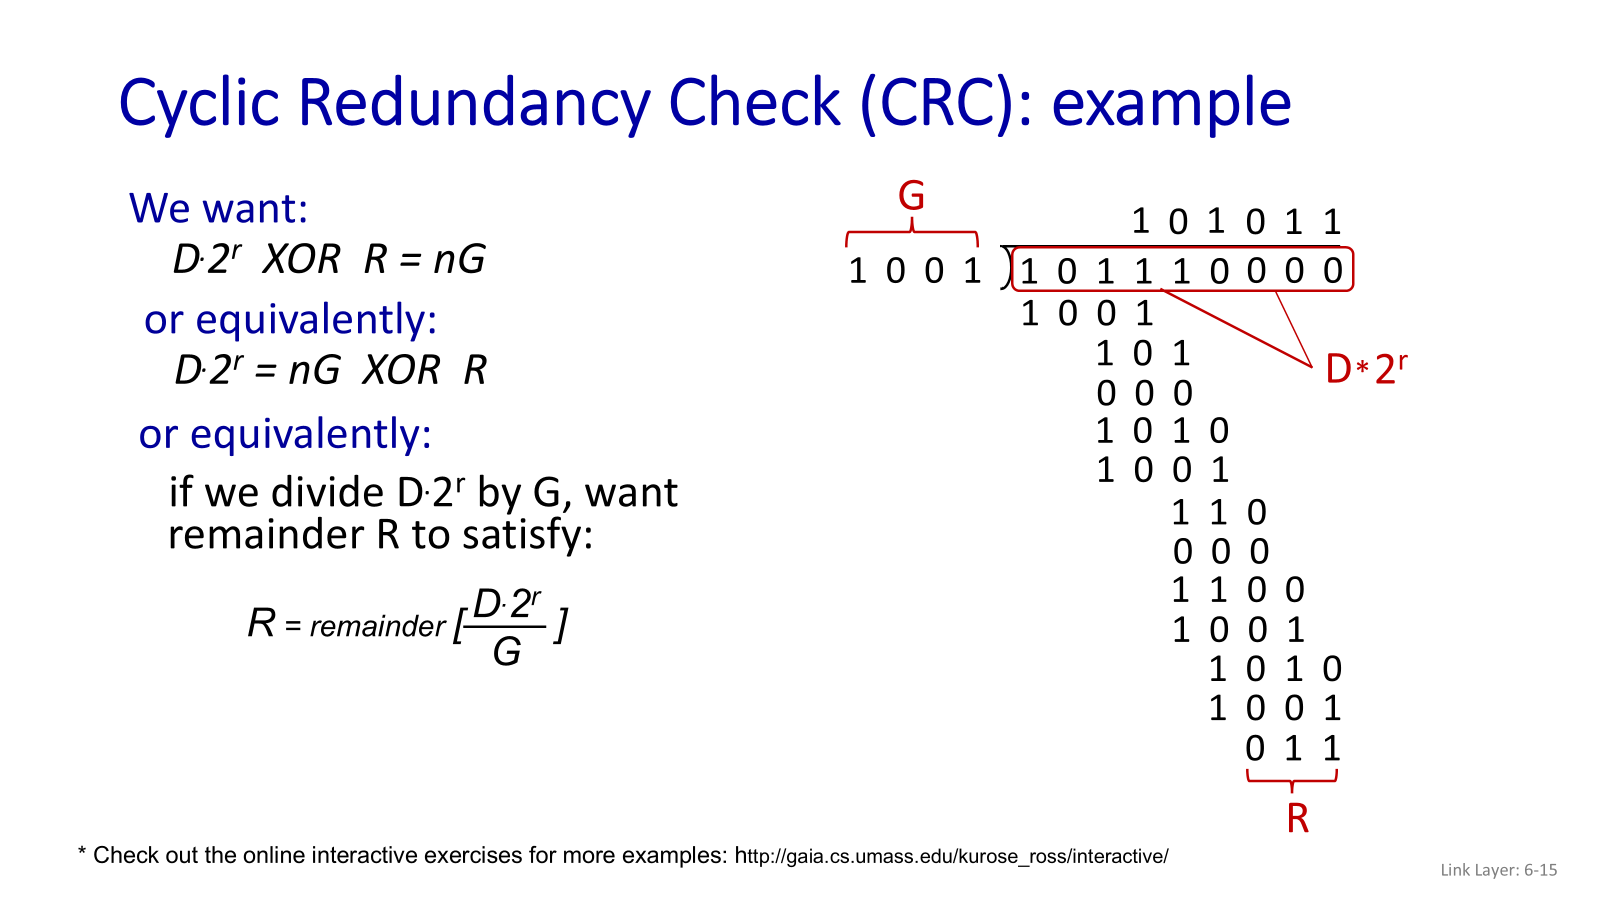
3.4.3 4. CRC 计算示例
- 给定:
- 数据 D =
101110 - 生成多项式 G =
1001(对应 ,)
- 数据 D =
- 计算 R:
-
将 D 左移 位,即 =
101110+000=101110000。 -
执行模二除法
101110000/1001: 这里的计算结果如果不够三位则补0
-
得到的余数 R =
011(需要 位,不足前面补0)。
- 发送: 发送方发送的数据帧是
<D, R>=101110+011=101110011。 - 接收方校验: 接收方收到
101110011后,计算101110011/1001。如果计算正确,余数应为000。
3.4.4 4. CRC 性能分析
CRC 具有很强的检错能力:
- 能够检测出所有单位 (1 bit) 的错误。
- 能够检测出所有双位 (2 bits) 的错误(只要 G 至少有3项)。
- 能够检测出所有奇数个比特位的错误 (如果 G 包含因子 )。
- 能够检测出所有长度小于或等于 (生成多项式的阶数)的突发错误 (Burst Error)。突发错误是指连续的一段比特位中发生错误。
- 对于长度为 的突发错误,漏检(即检查不出错误)的概率是 。
- 对于长度大于 的突发错误,漏检的概率是 。
CRC 的这些优良特性使其在实际网络通信中得到了广泛应用。【这里的理论不要求】
4 多点访问链路和协议MAP
4.1 引言与回顾
- 广域网一般采用点到点连接的方式(广域网的单位一般是子网),不存在多点记录问题
- 但是局域网很多使用多点连接,MAP此时就是必要的
- MAP是局域网特有的访问方式
在计算机网络课程中,我们之前讨论了点对点链路。现在我们将探讨多点访问链路和相关协议(Multiple Access Links and Protocols)。
回顾网络的分类:
- 点对点链路 (Point-to-Point Links):这种链路连接两个节点,例如拨号访问(PPP协议)或者以太网交换机与主机之间的连接。在这种模式下,链路的使用权是明确的,不需要复杂的访问控制。
- 广播链路 (Broadcast Links) / 共享线路 (Shared Wire) / 共享媒介 (Shared Medium):多个节点连接在同一个共享的物理介质上。例如:
- 传统的以太网(使用同轴电缆)
- HFC(光纤同轴混合网)的上行链路
- 802.11 无线局域网
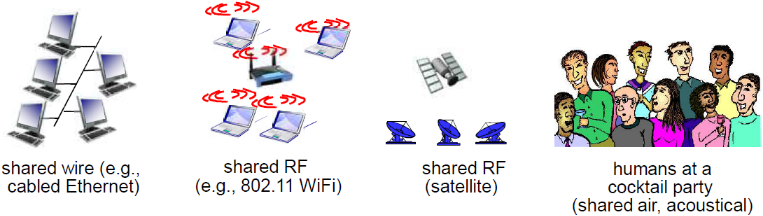
在广播或共享介质的网络中,多个节点需要共享同一个通信信道。这就引出了多点访问控制(Medium Access Control, MAC)的问题。
- 2个或更多站点同时传送: 冲突(collision)
- 多个节点在同一个时刻发送,则会收到2个或多个信号叠加,接受到的信号不能正常信号(电磁波叠加到了一起),没有区分谁发送的是什么,就失效了
4.2 多点访问协议 (Multiple Access Protocols)
4.2.1 问题定义
- 单一共享广播信道:所有节点共享同一个物理信道。
- 冲突 (Collision):如果两个或多个节点同时尝试在信道上传输数据,它们的信号会相互干扰,导致传输失败。所有接收方都无法正确解码任何一个传输的数据。
- MAC协议的目标:MAC协议是一套分布式算法,用于决定节点如何共享信道,即决定哪个节点可以在什么时候发送数据。它必须协调多个节点的发送行为,以避免或解决冲突。
Multiple access protocols
- single shared broadcast channel
- two or more simultaneous transmissions by nodes: interference
- collision if node receives two or more signals at the same time
- multiple access protocol
- distributed algorithm that determines how nodes share channel, i.e., determine when node can transmit
- communication about channel sharing must use channel itself!
- no out-of-band channel for coordination
4.2.2 MAC协议的重要性
MAC协议是理解数据链路层功能的关键,特别是对于局域网(LAN)技术,如以太网和Wi-Fi。协议规定了:
- 何时可以发送。
- 发送前需要借助信道本身传输哪些控制信息。
- 如何处理没有带外信道用于协调的情况(所有控制和数据都在同一信道上传输)。
- 如何处理传输时延带来的信息滞后问题。
4.3 理想的多点访问协议
这些年来,在大量的链路层技术中已经实现了几十种多路访问协议。尽管如此,我们能够将任何多路访问协议划分为以下3种类型之一:信道划分协议(channel partitioning protocol),随机接入协议(random access protocol),轮流协议(taking-turns protocol)。我们将在后续的3个小节中讨论这几类多路访问协议。
对于一个速率为 bps 的广播信道,理想的MAC协议应具备以下条件:
- 单一节点发送:当只有一个节点需要发送时,它应该能够以信道的全部速率 进行发送。
- M个节点发送:当有 个节点需要发送时,每个节点应该能够以平均速率 发送。即公平共享带宽。
- 完全分布式:协议不应依赖某个特殊节点来协调(没有主节点),也不需要在节点间进行时钟同步。
- 简单:协议应易于实现和理解。
An ideal multiple access protocol given: multiple access channel (MAC) of rate bps desiderata:
- when one node wants to transmit, it can send at rate .
- when nodes want to transmit, each can send at average rate
- fully decentralized:
- no special node to coordinate transmissions
- no synchronization of clocks, slots
- simple
4.4 MAC协议分类
MAC协议主要分为三大类:
- 信道划分 (Channel Partitioning)
- 将信道资源(如时间、频率、码字)划分成更小的“片”。
- 为每个节点分配一个专用的“片”。
- 优点:避免冲突,公平。
- 缺点:当节点没有数据发送时,其分配到的资源被浪费。
- 随机访问 (Random Access)
- 信道不划分,允许节点在需要时尝试发送。
- 允许冲突发生。
- 通过特定的“冲突恢复”机制来解决冲突。
- 适用于节点发送行为具有突发性的场景。
- 轮流 (Taking Turns)
- 节点轮流获得发送权。
- 结合了前两类的优点:对于负载重的节点,效率较高;对于负载轻的节点,开销较小。
- 通常需要更复杂的控制机制。
4.5 MAC protocols: taxonomy
three broad classes:
- channel partitioning
- divide channel into smaller “pieces” (time slots, frequency, code)
- allocate piece to node for exclusive use
- random access
- channel not divided, allow collisions
- “recover” from collisions
- “taking turns”
- nodes take turns, but nodes with more to send can take longer turns
4.6 信道划分MAC协议
4.6.1 a. 时分多路复用 (TDMA - Time Division Multiple Access)
- 将时间划分为固定长度的帧 (Frame),每帧再划分为固定数量的时隙 (Time Slot)。
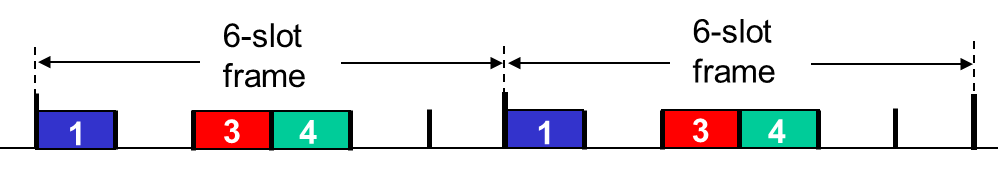
- 每个节点在每个帧中被分配到一个或多个固定的时隙进行传输。
- 例子:6个站点的LAN,帧长=6个时隙,站点1、3、4有数据发送,时隙2、5、6空闲。
- 缺点:即使站点没有数据要发送,分配给它的时隙也会被浪费。节点的最大发送速率受限于其分配到的时隙比例。
TDMA: time division multiple access
- access to channel in “rounds”
- each station gets fixed length slot (length = packet transmission time) in each round
- unused slots go idle
- example: 6-station LAN, 1,3,4 have packets to send, slots 2,5,6 idle
4.6.2 b. 频分多路复用 (FDMA - Frequency Division Multiple Access)
- 将信道的总频带划分成多个较小的频段 (Frequency Band)。
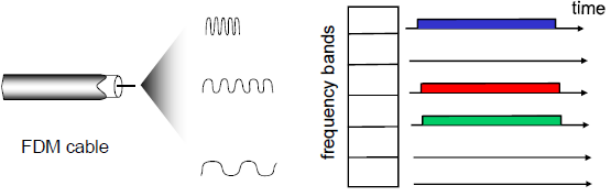
- 每个站点被分配一个固定的频段进行传输。
- 例子:6个站点的LAN,分为6个频段,站点1、3、4有数据发送,频段2、5、6空闲。
- 缺点:与TDMA类似,未使用的频段资源会被浪费。
FDMA: frequency division multiple access
- channel spectrum divided into frequency bands
- each station assigned fixed frequency band
- unused transmission time in frequency bands go idle
- example: 6-station LAN, 1,3,4 have packet to send, frequency bands 2,5,6 idle
4.6.3 c. 码分多路复用 (CDMA - Code Division Multiple Access)
- 所有站点在整个频段上同时进行传输,但使用不同的编码 (Chipping Sequence) 来区分彼此的信号。
- 接收方利用发送方的编码从混合信号中提取出所需信号。【已经过时了】
- 优点:允许多个用户同时共享整个频谱,抗干扰性好。
- 比方:
- TDMA:人们在不同的时间讲话(轮流说)。
- FDMA:人们在不同的房间里通信(不同频率)。
- CDMA:不同的人使用不同的语言讲话(不同编码),可以在同一空间同时说,听得懂对应语言的人可以理解。
4.7 随机访问MAC协议
当节点有数据包(帧)要发送时:
- 它使用信道的全部速率 bps进行传输。
- 没有节点间的预先协调。
- 如果两个或更多节点同时传输,会发生冲突。
随机访问MAC协议规定了:
- 如何检测冲突。
- 如何从冲突中恢复(例如,通过延迟后重传)。
常见的随机访问MAC协议包括:ALOHA、时隙ALOHA (Slotted ALOHA)、CSMA、CSMA/CD、CSMA/CA。【最后两个比较重要】
有线介质 检测冲突 是比较简单的
- 只要有一个站点发送,电磁波就会充满整个channel,因此所有节点都知道这个时候有站点发送帧了
- 并且能量的幅度是会随着发送帧的站点数而变化的,也就是说,节点可以根据能量幅度的大小来判断是否发生冲突
随机存储协议的效率的定义:当有很多节点,每个节点有很多帧要发送时,x%的时隙是成功传输帧的时隙
随机MAC协议有如下
- 时隙ALOHA
- ALOHA
- CSMA 以上都是基础协议,下面的两个才是现在真正使用的
- CSMA/CD(以太网)
- CSMA/CA(无线网)
4.7.1 b.1 时隙ALOHA (Slotted ALOHA)
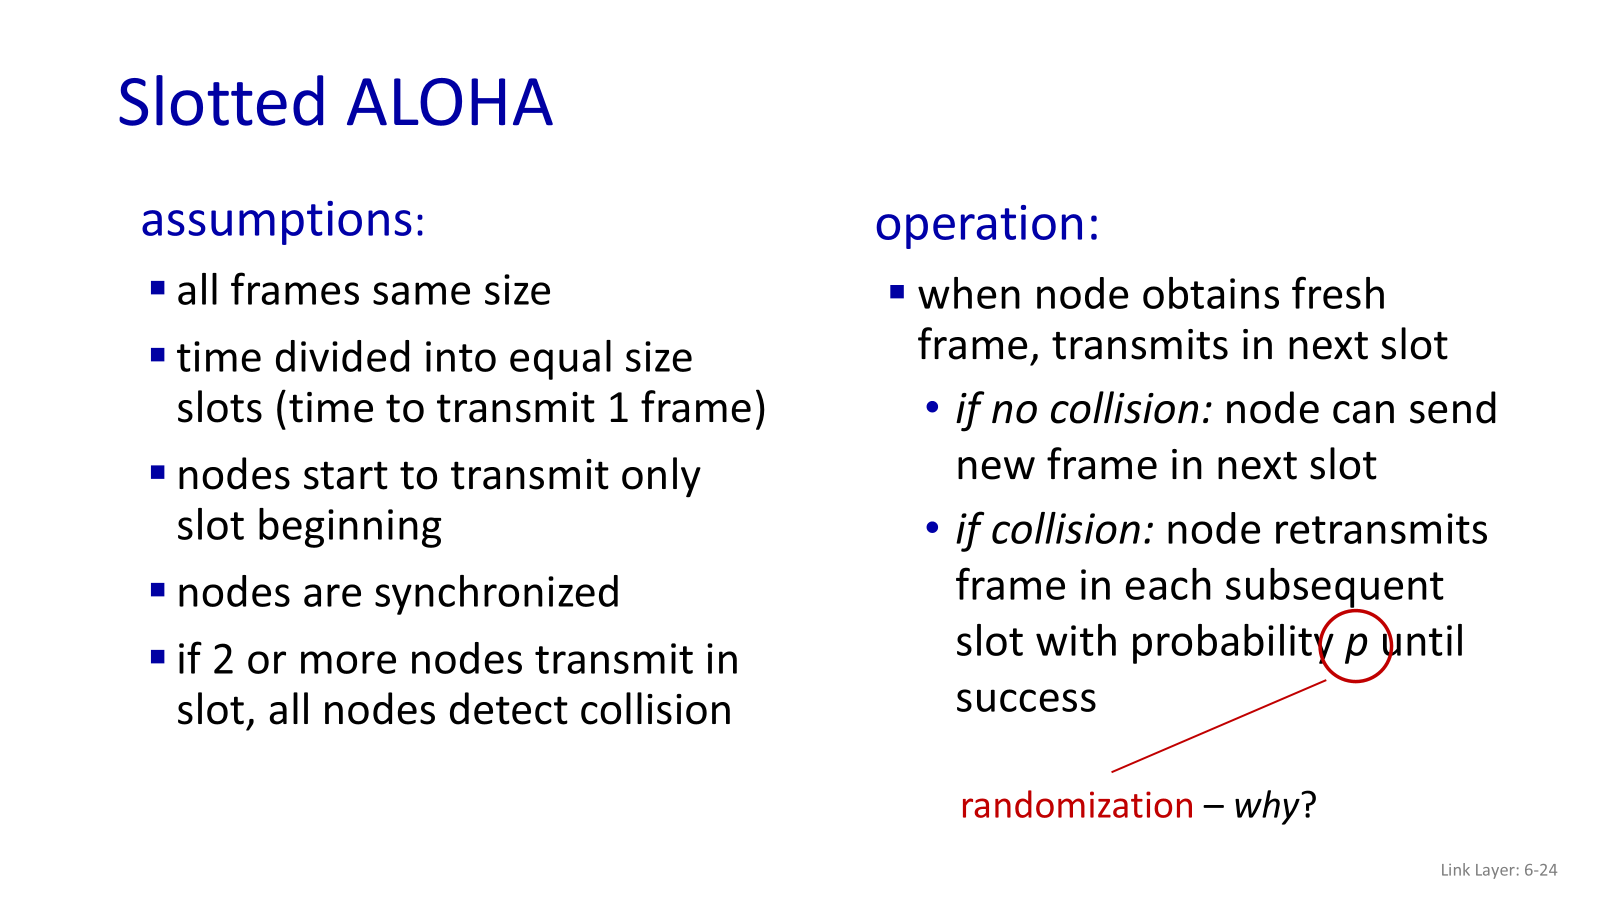
4.7.1.1 假设
- 所有帧长度相等(例如,长度为L比特)。
- 时间被划分成等长的时隙 (Slot),每个时隙的长度等于传输一个帧所需的时间(L/R 秒)。
- 节点只在时隙的开始时刻发送帧。
- 各节点在时间上是同步的。
- 如果两个或多个节点在同一个时隙内开始发送,则所有节点都能检测到冲突。
4.7.1.2 运行
- 当节点有新帧要发送时,它等待下一个时隙开始,然后在该时隙传输整个帧。
- 无冲突:如果在该时隙内没有其他节点发送,则该帧传输成功。
- 冲突:如果在该时隙内有其他节点也发送,则发生冲突。所有涉及冲突的节点在时隙结束前都能检测到冲突。
- 冲突后处理:如果发生冲突,每个涉及冲突的节点在下一个时隙以概率 重传该帧,直到传输成功为止。以概率 则推迟到再下一个时隙决定是否重传。
4.7.1.3 案例
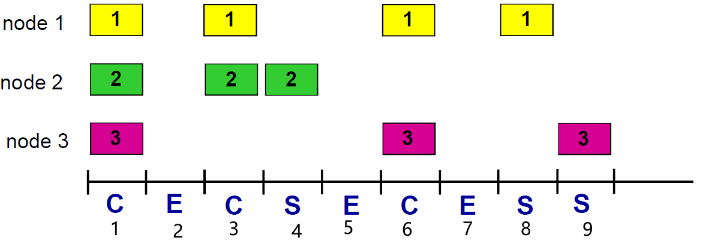
- node1、2、3同时发送帧,且都判断到发生冲突了,这个时隙发送失败
- node1、2、3都以p的概率进行随机,但是都没有随机到,所以都没有发送,这个时隙发送失败
- node1、2到了p的概率,都发送;node3没有发送,这个时隙发送失败
- node2发送;node1、3不发送;这个时隙node2发送成功
- node1、3不发送
- node1、3都发送,这个时隙发送失败
- node1、3不发送
- node1发送,这个时隙node1发送成功
- node3发送成功
延迟没有上限,没有延迟保证(因为一直往后都有可能发生冲突)
4.7.1.4 优缺点
优点
- 单个活动节点可以连续以信道的全部速率 传输。
- 高度分散:仅需要节点之间在时隙上的同步。
- 简单。
缺点
- 存在冲突,浪费时隙。
- 即使有帧要发送,节点也可能在空闲的时隙选择不发送(以概率 )。
- 节点检测冲突的时间 < 帧传输的时间(这就意味着即使检测到了冲突,帧也必须全部传输完)
- 有时钟同步的要求。
4.7.1.5 时隙ALOHA (Slotted ALOHA) 效率补充计算
效率定义为:在有大量节点、每个节点有很多帧要发送的情况下,成功传输帧的时隙占总时隙的比例(长期来看)。
- 假设:有 个节点,每个节点在每个时隙有新帧要发送的概率为 。
- 一个节点在一个时隙成功传输的概率是:该节点发送(概率 )并且其他 个节点都不发送(概率 )。所以单个节点成功概率为 。
- 任意一个节点在一个时隙成功传输的概率是: 个节点中恰好有一个节点发送的概率。。
- 最大效率:为了找到使成功概率最大的发送概率 ,对函数 求导并令其等于0。即求 时的 值(记为 )。 (板书推导:。要求 )
- 将 代入成功概率公式: 。
- 当节点数量 趋于无穷大时: 。
- 结论:时隙ALOHA的最大效率(信道利用率)约为 ,即大约只有37%的时隙被有效利用于成功传输。
4.7.2 b.2 纯ALOHA (Pure ALOHA / Unslotted)
- 无时隙:比时隙ALOHA更简单,无需节点间在时间上同步。
- 传输时机:当有新帧需要传输时,立即(马上)传输。
- 冲突可能性增加:因为传输不再局限于时隙开始时刻。
4.7.2.1 冲突区间
- 考虑一个节点在时间 开始发送一个帧。
- 如果另一个节点在 时间段内(假设帧传输时间为1个单位时间)开始发送帧,它的帧会干扰到 时刻开始的帧的尾部。
- 如果另一个节点在 时间段内开始发送帧,它的帧会干扰到 时刻开始的帧的头部。
- 因此,一个帧要成功传输,必须保证在 这个两倍于帧传输时间的区间内,没有其他节点开始传输。这个区间被称为“易冲突区 (Vulnerable Period)”。
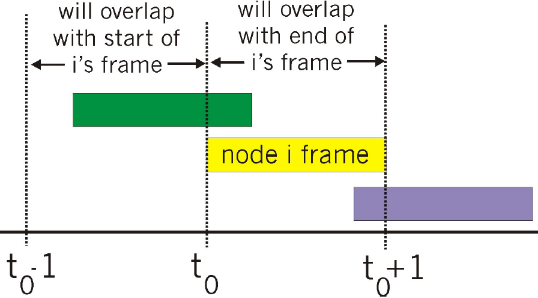
位时和帧时
分别指的是一个位和一个帧在信道里面占用的时间
4.7.2.2 效率
老师的课讲的是我们可以假定某个数据包(在某一个帧时内发送的概率是均匀分布)。
选择最佳的、趋向无穷大…
AI的推导
- 假设: 个节点,总的发送(新帧+重传帧)尝试服从泊松分布,总速率为 帧/单位时间。单个节点的发送速率为 。
- 纯ALOHA允许节点在任何时候立即发送。其冲突窗口(易冲突区)为一个帧发送时间的两倍,即 。
- 根据泊松分布, 个事件在时间 内发生的概率为 。
- 令 (易冲突区长度),(没有其他帧开始传输),则 。
- 这只是任意一个帧(可能是新帧或重传帧)能成功发送的概率。
- 信道的有效吞吐量(成功发送的速率)。
- 最大效率:求 对 的导数并令其为0,可以得到最大吞吐量发生在 时。
- 最大吞吐量 。
- 结论:纯ALOHA的最大效率约为 ,大约是时隙ALOHA效率的一半 (18% vs 37%)。这表明简单的同步机制(时隙化)可以显著提高信道利用率。
4.7.3 b.3 CSMA (载波侦听多路访问 - Carrier Sense Multiple Access)
4.7.3.1 基本思想:发送前先侦听 (Listen Before Talk)
- 侦听信道:节点在发送帧之前,先检测信道是否空闲(即是否有其他节点正在发送)。
- 信道空闲:如果信道空闲,则发送整个帧。
- 信道忙:如果信道忙,则推迟发送。推迟策略有多种(如1-坚持、非坚持、p-坚持 CSMA)。
- 目的:减少冲突的可能性,避免在信道已经被占用时强行发送。
4.7.3.2 冲突仍然可能发生
- 原因:信道传播延迟 (Propagation Delay)。
- 两个节点可能同时侦听到信道空闲,并几乎同时开始发送。
- 它们的信号在信道中传播需要时间,当一个节点的信号到达另一个节点时,后者可能已经开始发送了。
- (图示:空间上分离的节点A和B,在t0时刻A发送,信号传播到B需要时间。在信号到达B之前,B可能在t1时刻也侦听到信道空闲并开始发送,导致冲突。)
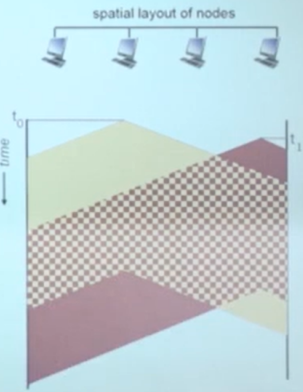
- 冲突影响:冲突发生意味着整个传输时间都被浪费了,因为冲突的信号是无效的。这个浪费的时间取决于传播延迟。
- 距离关系:节点间的距离(传播延迟)决定了冲突的可能性和冲突造成的浪费程度。距离越远,传播延迟越大,冲突窗口越大。
4.7.4 b.4 CSMA/CD (带冲突检测的CSMA - Collision Detection)
4.7.4.1 在CSMA基础上增加冲突检测
- 基本CSMA规则:发送前侦听信道。
- 冲突检测:节点在发送帧的同时,持续侦听信道。
- 工作原理:比较自己发送出去的信号强度(或模式)与在信道上实际检测到的信号。如果两者不一致,则表明发生了冲突。
- 有线网络适用性:冲突检测在有线局域网(如传统以太网)中比较容易实现,因为发送信号和接收信号的能量差异不大。
- 无线网络困难:在无线网络中,由于信号衰减(路径损耗、阴影效应等),节点自身发送的信号强度远大于从远处接收到的其他节点的信号强度,很难在发送的同时可靠地检测到微弱的冲突信号(存在所谓的近端效应 Near-Far Problem)。因此,无线网络通常不使用CD,而是使用CA(冲突避免)。
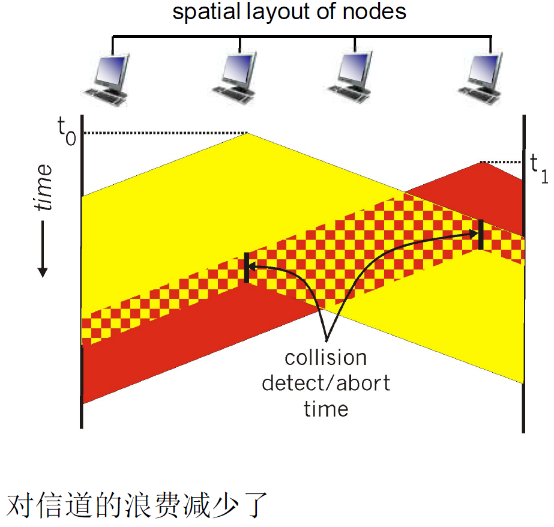
注:这里图中的collison detect/abort time表示的是就是说我检测到这个冲突的话还要一段时间
4.7.4.2 冲突处理:
- 中止传输:一旦检测到冲突,立即停止发送当前帧,以减少信道时间的浪费。
- 发送Jam信号:发送一个短暂的“Jamming Signal”(干扰信号),以确保所有其他卷入冲突的节点都能明确知道发生了冲突。
考虑一种极端情况
假设A节点0时刻发送信号,理论上在
t时刻发送到B。假设B在时刻发送,会有一个很短的冲突以至于可能让别的节点无法发现已经冲突。 所以B会发送一个干扰信号,并且信号强度足够大(这个是有相应规范的)
- 二进制指数退避 (Exponential Backoff):在第 次连续冲突后(对于同一个帧),适配器(网卡)从 这个集合中随机选择一个整数 ,其中 。然后等待 比特时间(比特时间就是帧时,称为一个时隙时间 Slot Time,是基于以太网参数的一个标准值)后,返回到第2步(重新侦听信道,尝试发送)。
- 退避目的:随机选择等待时间,使得冲突的节点在下次尝试发送时错开,降低再次冲突的概率。
- 成功概率和代价:随着
k的增加而概率增加,但是你的等待代价也更大。 - 自适应窗口:可以根据流量的强度自动调整。
- 指数增长:随着连续冲突次数的增加,随机选择的范围指数级增大,意味着平均等待时间变长。这是一种自适应机制,在高负载(冲突频繁)时自动降低节点的发送尝试频率,有助于稳定网络。
- 最大尝试次数:通常有一个最大重传次数限制(如16次),超过后则放弃发送,并向上层报告错误。
- 首次碰撞:在{0,1}选择K;延迟
K*512位时 - 第2次碰撞:在{0,1,2,3}选择K
- 第10次碰撞:在{0,1,2,3,……,1023}选择K
Ethernet CSMA/CD algorithm
- NIC receives datagram from network layer, creates frame
- If NIC senses channel:
- if idle: start frame transmission.
- if busy: wait until channel idle, then transmit
- If NIC transmits entire frame without collision, NIC is done with frame !
- If NIC detects another transmission while sending: abort, send jam signal
- After aborting, NIC enters binary (exponential) backoff:
- after th collision, NIC chooses at random from . NIC waits bit times, returns to Step 2
- more collisions: longer backoff interval
4.7.4.3 CSMA/CD 效率
- 效率公式:
- :LAN上任意两个节点间的最大单向传播延迟。
- :传输一个最大长度帧所需的时间。
- 分析:
- 当 趋近于0时(网络非常小),效率趋近于1 (100%)。
- 当 趋近于无穷大时(帧非常长),效率也趋近于1。
- 结论:CSMA/CD的效率远高于ALOHA协议,因为它能及早检测冲突并中止传输,减少了因冲突而浪费的时间。它简单、廉价且完全分布式。
这个和时分、波分等不一样。CSMA/CD在低负载的时候利用率高(因为基本上没人和他抢);而 时分、波分在高负载利用率高(因为如果用的人少,你也只能利用带宽的1/n而不能用别人的
4.7.5 b.5 无线局域网 CSMA/CA (带冲突避免的CSMA - Collision Avoidance)
-
背景:WLAN (802.11) 使用CSMA/CA。
-
基本组成:
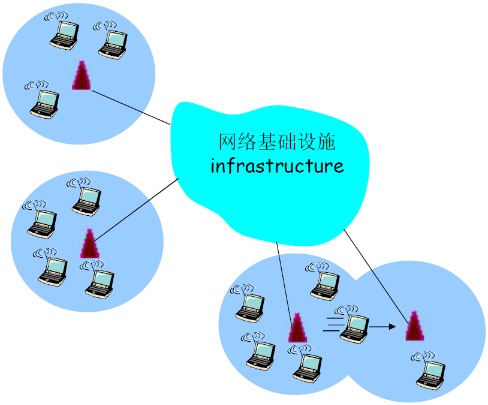
- 基站 (Base Station / AP - Access Point):无线网络的中心节点。
- 无线链路 (Wireless Links):连接主机和AP。
- 移动主机节点 (Mobile Hosts)。
- 基础设施模式 (Infrastructure Mode):主机通过AP与有线网络或其他无线主机通信。
- 无限主机接入基站AP
- AP在接入到网络
-
无线信道的挑战:
- 信号衰减与范围限制:无线信号强度随距离快速衰减,节点的通信范围有限。
- 干扰与噪声:无线环境更容易受到来自其他设备或环境因素的干扰。
- 冲突检测困难 (CD不可行):如前所述,由于信号衰减和近端效应,发送节点无法可靠地检测到正在发生的冲突。自己发出的强信号会淹没来自远方的弱冲突信号。
- 隐藏终端问题 (Hidden Terminal Problem):(教师再次强调) 节点 A 和 C 都在 AP (B) 的覆盖范围内,但 A 和 C 互相听不到。如果它们都使用 CSMA,可能同时检测到信道空闲并向 B 发送,导致在 B 处冲突。A 和 C 无法感知这次冲突。
- 暴露终端问题 (Exposed Terminal Problem):(教师再次强调) B 向 A 发送时,C 欲向 D 发送。C 能听到 B 的信号,根据 CSMA 会推迟发送,尽管 C 发给 D 可能并不会干扰 A 接收 B 的信号。这造成不必要的等待。
-
目标:避免冲突 (Collision Avoidance - CA)。采用机制在发送数据帧之前,尽量确保信道是真正空闲的,并减少隐藏终端问题的影响。
- 使用一些预约信道的机制(如RTS/CTS)。
4.7.5.1 冲突场景与挑战
在无线局域网 (WLAN) 中,冲突主要有两种情况:
- 冲突点在AP (基站) 或其他节点:在同一个时刻,有两个发送方(例如两个移动主机)同时向AP发送数据,导致在AP端发生冲突。
- CSMA - 发送前侦听信道:节点在发送前会侦听信道,确认没有其他节点在进行传输,以避免冲突。
4.7.5.1.1 802.11:没有冲突检测 (CD)
无线网络不使用冲突检测 (Collision Detection, CD)。主要原因有两个:
- 无法检测冲突:由于信号在无线环境中衰减很快,发送节点自身信号的强度远远大于其他节点发送的信号强度。这使得节点在自己发送的同时,很难检测到来自远处的微弱冲突信号。
- 即使能CD,冲突也未必成功:检测到冲突也可能无法解决根本问题,例如“隐藏终端”问题。
简而言之就是两个原因 1. 检测不到;2. 检测到了也没用
4.7.5.1.2 核心目标:避免冲突 (Collision Avoidance - CA)
由于无法有效检测冲突,802.11协议的目标是尽力避免冲突。
-
基本思想:一旦发送,就一般会把发送动作执行完,不会中途停止(不像有线网络的CSMA/CD)。
-
隐藏终端问题:这是无线CD带来的信道利用率低下的一个主要问题,必须在事前进行冲突避免。
-
有线局域网 (LAN):冲突是“实实在在”的物理信号叠加,冲突等于(基本等于)无效。
-
无线局域网 (WLAN):冲突不一定等于无效。
-
隐藏终端 (Hidden Terminal Problem):
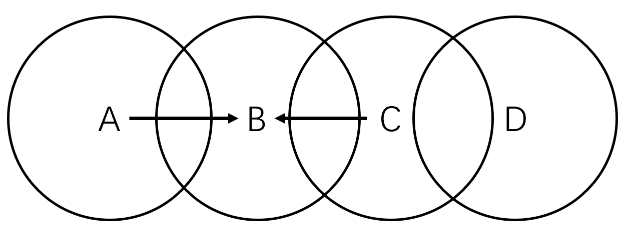
- (教师在黑板上画了四个节点 A, B, C, D)
- A 和 B 在一个信号覆盖范围内(互相能听到)。
- C 和 D 在另一个信号覆盖范围内(互相能听到)。
- B 和 C 在彼此的覆盖范围内(互相能听到)。
- 但是 A 和 C 互相听不到。
- 场景:如果 A 要发数据给 B,同时 C 也要发数据给 B。
- 问题:A 在发送前进行 CSMA(载波侦听),它听不到 C;C 在发送前也进行 CSMA,它也听不到 A。它们都认为信道是空闲的,于是可能同时向 B 发送数据。
- 结果:信号在 B 节点处发生冲突 (Collision),导致 B 无法正确接收任何一方的数据。而 A 和 C 却不知道冲突的发生。这就是“隐藏终端”问题。
-
暴露终端 (Exposed Terminal Problem):
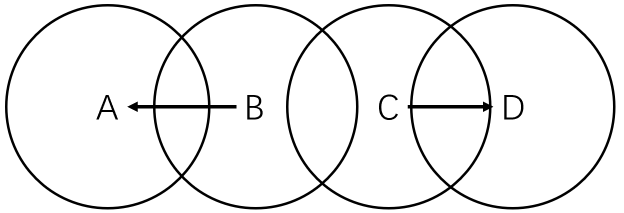
- 场景:B 正在发数据给 A。此时 C 想发数据给 D。
- 问题:C 进行了 CSMA(载波侦听),它能听到 B 正在发送信号(因为 B 和 C 在彼此覆盖范围内)。根据 CSMA 规则,C 会认为信道忙,于是推迟发送。
- 结果:实际上,C 发送给 D 并不会干扰 A 接收 B 的信号(因为 A 和 D 分别在不同的覆盖范围)。C 的这种推迟是不必要的,导致了信道资源的浪费。这就是“暴露终端”问题。
4.7.5.2 802.11 MAC 协议:CSMA/CA
4.7.5.2.1 发送方 (Sender) 流程:
在事前就进行抛色子来避免冲突
- 侦听信道 (CSMA):
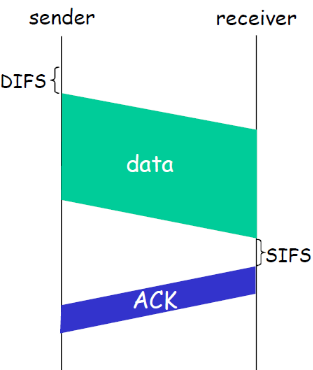
- 如果节点侦听到信道空闲,它会等待一个称为 DIFS (Distributed Inter-Frame Space) 的固定时延。
- 等待DIFS后,它不会立即发送数据,而是会传输一个倒数计时器(Countdown Timer)。(这是为了避免冲突,即CA的部分)。
- 倒数计时 (Countdown):
- 如果信道在倒数计时期间保持空闲,节点就继续倒计时。
- 如果信道在倒数计时期间变得忙碌(侦听到其他节点发送),节点会暂停倒计时器。
- 当信道再次变为空闲时,节点会再等待一个DIFS时长,然后才恢复倒数计时(而不是从头开始)。
- 发送数据:
- 直到倒计时器减到 时(即在信道空闲时发送整个帧)。
- 这个机制(只在信道空闲时发送)挑选了一个随机的倒数计时值,确保了信道空闲之后,节点间的发送是错开的,大大降低了冲突概率。
- 等待确认 (ACK):
- 如果发送方发送完数据帧后,在规定时间内收到了来自接收方的确认帧 (ACK),则认为本次发送成功。
- 如果没收到 ACK,发送方会认为发生了冲突或数据丢失,它将重新进入第2步(倒数计时),但会选择一个更长的随机倒数计时值(类似于以太网的指数退避),然后重传该帧。
老师的扔骰子比喻
这个比喻通常是这样展开的:
- 场景:想象在一个会议室里(共享无线信道),有好几个人(无线节点)都想发言(发送数据)。
- 先听 (CSMA):在发言之前,每个人都会先听一下,看看有没有别人正在说话(侦听信道是否空闲)。
- 礼貌等待 (DIFS):如果听下来发现没人说话(信道空闲),大家并不会立刻抢着说,而是会先保持一小段固定的“礼貌沉默时间”(等待 DIFS)。
- 扔骰子决定等待时长 (Random Backoff): 在“礼貌沉默”结束后,如果仍然没人说话(信道仍然空闲),这时,所有想发言的人并不会同时开始说。相反,每个人在心里扔一个骰子(或者说从一个预设的范围
[0, CW]内随机选一个数字 K,CW 代表竞争窗口 Contention Window)。这个随机数字 K 就代表了他还需要额外等待的“时间单位”(时隙 Slot Time)的数量。- 倒数计时与持续侦听:每个人开始在心里默默地倒数自己选定的数字 K。关键在于:只有在房间里保持安静(信道空闲)的时候,他们才继续倒数。如果中途听到有人开始说话了(侦听到信道变忙),他们就暂停倒数。
- 恢复倒数:当说话的人停止后,并且又过了一个“礼貌沉默时间”(DIFS),之前暂停倒数的人会从刚才暂停的地方继续往下数,而不是重新扔骰子或从头开始数。
- 谁先数完谁发言 (发送数据):因为每个人“扔骰子”得到的 K 值大概率是不同的,所以总有一个人会第一个数到 0。当谁的计数器先到 0,谁就立刻开始发言(发送数据帧)。
- 其他人等待:其他还在倒数的人,一旦听到有人开始发言了(侦测到信道忙),就会再次暂停自己的计数器,等待这个人说完(以及可能收到确认 ACK 之后),再经过 DIFS,才继续自己的倒数过程。
4.7.5.2.2 接收方 (Receiver) 流程:
- 接收数据:如果帧被成功接收。
- 回复ACK:接收方会等待一个非常短的时间间隔,称为 SIFS (Short Inter-Frame Space),这个时间比 DIFS 短。
- 等待 SIFS 后,接收方立即发送 ACK 帧。
- (教师板书图示:发送方发 DATA,接收方等待一个 SIFS 后回复 ACK)。
- 因为 SIFS 远小于 DIFS,这确保了 ACK 帧的发送具有最高优先级。其他想要发送数据的节点(它们都在等待 DIFS)会侦听到 ACK 帧导致信道忙,于是它们会暂停自己的倒数计时器,从而避免了 ACK 帧被其他数据冲突。
4.7.5.2.3 常见问题1 在count down时,侦听到了信道空闲为什么不发送,而要等到0时在发送
假设2个站点有数据帧需要发送,第三个节点正在发送
- LAN CD:让2者听完第三个节点发完,立即发送
- 如果冲突:放弃当前的发送,避免了信道的浪费于无用冲突帧的发送
- 代价不昂贵
- WLAN: CA
- 无法CD, 一旦发送就必须发完 ,如冲突信道浪费严重,代价高昂
- 思想:尽量事先避免冲突,而不是在发生冲突时放弃然后重发
- 听到发送的站点,分别选择随机值,回退到0发送
- 不同的随机值,一个站点会胜利
- 失败站点会 冻结计数器 ,当胜利节点发完再发
4.7.5.2.4 不能解决所有的冲突问题
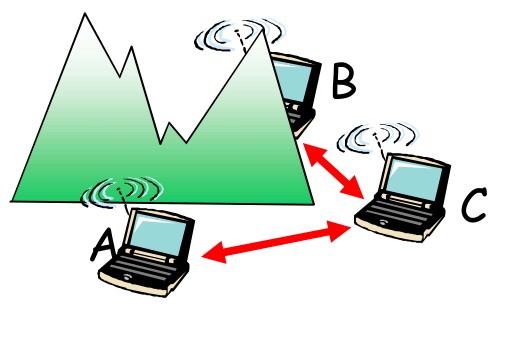
- 两个站点相互隐藏:
- A,B 相互隐藏,C在传输
- A,B选择了随机回退值
- 一个节点如A胜利了,发送
- 而B节点收不到,顺利count down到0 发送
- A,B的发送在C附近形成了干扰
- 选择了非常靠近的随机回退值:
- A,B选择的值非常近
- A到0后发送
- 但是这个信号还没到达B时
- B也到0了,发送
- 冲突
4.7.5.2.5 为啥要额外等一个DIFS(来自Gemini)
您问得很好!直接扔骰子(开始随机退避)确实看起来更直接,但在开始随机退避之前先等待一个 DIFS (Distributed Inter-Frame Space) 是 CSMA/CA 协议中一个非常关键的设计,主要有以下几个原因:
-
为高优先级帧(如 ACK)提供优先权:
- 这是最主要的原因。在 802.11 中,成功接收数据帧后,接收方需要回复一个确认帧 (ACK)。ACK 帧非常重要,如果它丢失或冲突,发送方会认为数据发送失败并进行重传。
- 为了确保 ACK 能够优先、无冲突地发送出去,协议规定 ACK 帧只需要等待一个非常短的时间间隔 SIFS (Short Inter-Frame Space) 就可以发送。SIFS 远小于 DIFS。
- 设想一下:如果节点 A 刚发送完数据给节点 B,信道变为空闲。如果此时其他节点 C、D 等立刻开始随机退避(扔骰子),它们有可能选到一个非常小的随机值(比如 0 或 1),并在 B 发送 ACK 之前就开始发送自己的数据,从而导致 ACK 帧发生冲突。
- 有了 DIFS:当 A 发送完数据,B 等待 SIFS 后发送 ACK。在此期间(DATA + SIFS + ACK),其他节点 C、D 侦听到信道是忙的。当 ACK 发送完毕,信道变为空闲时,C 和 D 必须先等待 DIFS。因为 DIFS > SIFS,所以在 C 和 D 完成 DIFS 等待之前,B 的 ACK 帧已经有足够的时间安全地传输完毕了。这样就保证了 ACK 帧相对于普通数据帧的优先发送权,大大提高了数据传输的可靠性。类似地,CTS 帧在 RTS 之后也只需要等待 SIFS。
-
提供一个明确的信道空闲检测基准:
- DIFS 提供了一个标准的、所有节点都遵守的“信道必须保持空闲多长时间,才认为可以开始竞争(即开始随机退避)”的门槛。这有助于所有节点对信道状态的判断达成一致。
-
区分不同的帧间间隔,实现不同的优先级:
- 802.11 定义了多种帧间间隔 (IFS),如 SIFS, PIFS (PCF Inter-Frame Space), DIFS, EIFS (Extended Inter-Frame Space)。不同的 IFS 长度不同,用于实现不同的访问优先级。SIFS 最短,优先级最高(用于 ACK, CTS 等);DIFS 较长,用于普通的数据帧竞争前的等待。这种基于不同等待时间的机制是 802.11 实现服务质量 (QoS) 和控制帧优先的基础。
总结来说: 直接扔骰子(开始随机退避)会破坏 ACK 等关键控制帧的优先传输机制,导致协议效率和可靠性下降。DIFS 的存在,本质上是为了在普通数据帧开始竞争信道之前,预留出一个足够长的时间窗口,让更高优先级的、更短促的响应帧(如 ACK、CTS)能够优先、无冲突地完成传输。 这是实现 CSMA/CA 协议可靠运行的关键设计之一。
4.7.5.2.6 冲突避免 (CA) 的思想总结
- 思想:不是完全避免冲突,而是在发生冲突时放弃传输(这在无线中做不到),而是在发送之前,通过信道空闲时依然执行一个随机退避(倒计时)的机制,来错开各个节点的发送时机,从而降低冲突发生的概率。
- 机制:DIFS + 随机倒计时。
- 确认:通过 ACK 机制来确认数据是否成功送达。失败则会启用一个更长的随机退避值(指数退避)后重传。
4.7.5.3 冲突避免:RTS-CTS 交换 (可选机制)
为了进一步解决隐藏终端问题,802.11 允许使用一个可选的“预约”机制,称为 RTS-CTS 交换。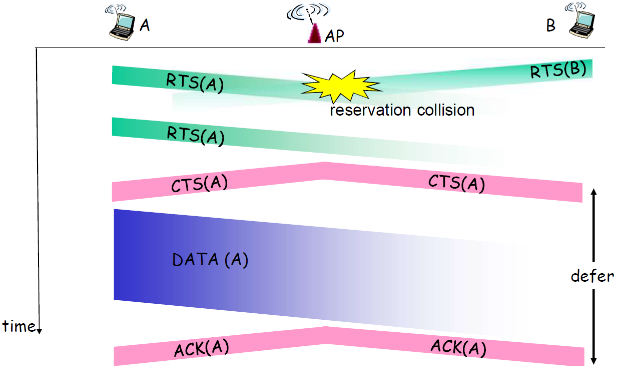
- RTS (Request to Send):发送方(例如 A)在发送长数据帧之前,首先向 AP (B) 发送一个很短的请求发送 (RTS) 帧。
- CTS (Clear to Send):AP (B) 收到 RTS 后,会广播一个清除发送 (CTS) 帧。
- CTS 的作用:
- CTS 帧会明确告诉 A:“你可以发送了”。
- 同时,所有在 AP 覆盖范围内的其他节点(包括隐藏终端 C)都能收到这个 CTS 帧。
- CTS 帧中包含了 A 即将发送数据的时长信息。节点 C 收到 CTS 后,就知道在接下来这段时间内信道将被占用,因此它会推迟自己的发送(即使它听不到 A 的 RTS 或 A 的数据),从而避免了在 B 点的冲突。
- 数据发送与确认:A 收到 CTS 后,开始发送数据 (DATA)。数据发送完成后,AP 回复 ACK。
- 适用场景:这种机制主要用于避免发送长数据帧时的冲突。因为预约本身(RTS/CTS)的开销比较小,如果它们发生冲突(例如两个节点同时发 RTS),损失也远小于一个长数据帧发生冲突的损失。
4.7.6 b.6 线缆接入网络 (HFC)
我们之前在第一章提到过线缆接入网络(有线电视网络,HFC - Hybrid Fiber-Coax)。它也是一个多点访问的例子。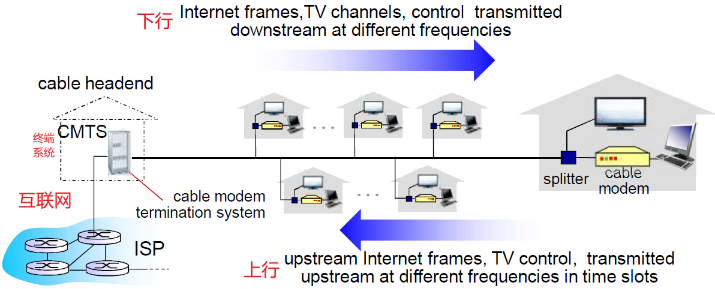
网络结构:光纤干线连接到各个小区的同轴电缆分配网络,用户通过 Cable Modem(“猫”)接入。
信道划分:
- 下行 (Downstream):从头端 (CMTS) 到用户。通常有多个(例如400个)下行信道,采用频分多路复用 (FDM)。每个信道可以承载高达 40Mbps 的速率,用于传输互联网数据、数字电视等。
- 所以说下行的数据不会发生冲突,我们每个子用户只要比较数据包的目标地址是不是我的即可
- 互联网信道:只有1个CMTS(terminal system)在其上传输, 也就不存在竞争了
- 上行 (Upstream):从用户到头端。通常有多个(例如4个)上行信道,也采用 FDM。但每个上行信道(速率约 30 Mbps)是被多个用户共享的。【可能会发生冲突】
- 上行信道的多路访问:上行信道是共享介质,因此需要 MAC 协议。
- 所有用户必须使用时分多路复用 (TDM) 来共享分配给他们的那个上行频段。
- 协议标准:DOCSIS (Data Over Cable Service Interface Specification)。
4.7.6.1 DOCSIS:TDM 上行信道
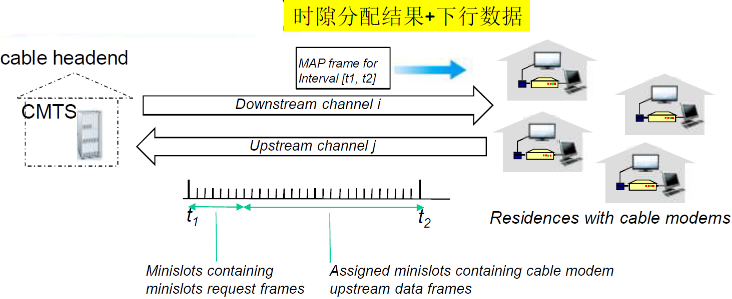
多个30 Mbps上行的信道,TDM(时分),用户 → 互联网
- 核心思想:由头端 (CMTS) 来集中控制和分配时隙。
- 时隙的区分:有些时隙是竞争式的时隙,有些是预约式时隙
- 预约式:预约之后才能在这个时隙往信道上发送帧(如果用户往互联网发送数据)
- 竞争式时隙:在竞争式时隙节点上行竞争预约,然后在下行MAP帧中分配预约结果,节点根据预约分配结果在对应的预约式时隙上行信息。
- 流程:
- CMTS 在下行信道广播时隙分配图 (MAP),告诉每个 Cable Modem 它们可以在哪些上行时隙发送数据。
- Cable Modem 在特定的上行微时隙中,发送请求(我想发多少数据)。
- CMTS 收到请求后,在后续的 MAP 中为该用户分配一个或多个数据时隙。
- Cable Modem 在分配给它的时隙中发送数据。
- 竞争时隙:
- CMTS 也会分配一些时隙作为“竞争时隙”,供新上线的节点或需要发送少量突发请求的节点使用。
- 各个节点对这些时隙的使用采用随机访问(类似于时隙 ALOHA)。
- 如果请求不成功(发生冲突),Cable Modem 就会在 CMTS 的控制下,采用二(进)制指数退避算法,然后在后续的竞争时隙中重试。
- 在竞争式时隙中的请求是随机的
- 总结:HFC 的上行信道是一种混合了信道划分 (FDM + TDM) 和 随机访问 (用于请求时隙) 的 MAC 协议。它需要一个中心节点 (CMTS) 来协调,是一种集中式的 MAC 协议。
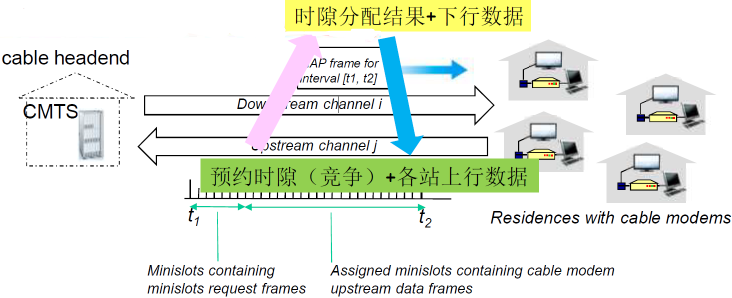
AI总结的比喻:
这些图片展示了电缆接入网络(Cable Access Network)中使用的 DOCSIS 协议。为了让你通俗易懂地理解上行信道(从你家电脑到互联网的方向)是如何划分的,我们可以把这个过程想象成**“一间只有一个讲台(CMTS)的教室,底下坐着几百个学生(家里的电缆调制解调器)”**。
在 DOCSIS 中,上行信道的划分主要靠两个维度的协作:分地盘(FDM)和分时间(TDM + 随机接入)。
1. 第一层:分地盘 (FDM - 频率划分)
首先,电缆里的频率资源被切成了很多份。
有些频率专门用于下行(老师讲,学生听,大家互不干扰)。
有些频率专门用于上行(学生举手发言)。
这就是图中提到的 FDM(频分复用)。这就好比教室里划分了专门的“提问通道”。
2. 第二层:分时间 (TDM - 时间划分)
上行信道比下行信道复杂得多,因为所有学生都想在同一个通道说话,如果一起开口就全乱了。于是,DOCSIS 把时间切成了非常细小的碎片,叫做微时隙 (Minislots)。
这些微时隙被分为两类用途:
A. “举手区” (随机接入 slots)
作用: 如果你想发数据,你得先告诉老师(CMTS):“老师,我有资料要传,请给我分配一点时间。”
规则: 这一段时隙是随机抢占的。就像老师说“现在谁想发言请举手”,几个学生可能同时举手(发生碰撞)。
如果撞了怎么办? 图片里提到了 Binary Backoff(二进制指数退避)。简单说就是:如果学生发现自己的声音被别人盖住了,老师没理他,他就会随机等一小会儿,再试着举手。
B. “正式发言区” (分配好的 slots)
作用: 专门用来发送你的正式大文件或网页请求。
规则: 这一部分是严禁插嘴的。只有老师点名指定的那个学生,才能在特定的微时隙里说话。
3. 核心调度员:MAP 帧
老师(CMTS)是如何维持秩序的呢?靠的是下行信道里的一个特殊指令——MAP 帧(地图帧)。
老师发地图: 老师通过下行信道广播:“同学们看好了,接下来的这 1 分钟,前 10 秒是举手时间,第 11-20 秒给张三说话,第 21-30 秒给李四说话……”
学生按图行事: 每个学生(电缆调制解调器)看到这张“地图”后,就会在属于自己的那个微时隙准时开始传输。
总结一下
上行信道就像一个严格管理的预约系统:
FDM: 先划出一块专属的地盘(上行频率)。
TDM: 把地盘按时间切成小块(微时隙)。
随机接入: 谁要说话,先在特定时间“抢”着申请(可能会撞车,撞了就重试)。
MAP 分配: 老师统一安排时间表,确保正式发数据时,每个人都有自己的专属时间,谁也不吵谁。
这样既保证了大家都能排上队,又保证了发送数据时的高效率。
4.8 c. 轮流 (Taking Turns) MAC 协议
这是第三大类 MAC 协议。
- 信道划分的缺点:在低负载时效率低下(分配给你的你不用,别人也不能用)。06 计算机网络-第六章-数据链路层和局域网
- 随机访问的缺点:在高负载时冲突开销巨大,信道利用率有上限(如 CSMA/CD 效率也受限于传播时延与发送时延之比)。
- 轮流协议的目标:结合两者的优点。
- 在高负载时实现高效率和公平性(像信道划分)。
- 在低负载时开销低、时延小(像随机访问)。
- 当只有一个节点有数据时,它也应该能得到 的带宽吗?不,它应该能得到全部的信道带宽 。
4.8.1 c.1 轮询 (Polling) 协议
- 结构:需要一个主节点 (Master Node)。
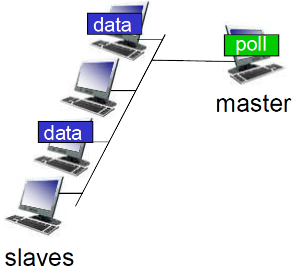
- 工作方式:
- 主节点依次“轮询”(Poll)每一个从节点(Slave)。
- 主节点告诉某个从节点:“你可以发了,最多发 N 个帧”。
- 被轮询的节点发送数据。
- 主节点再轮询下一个节点。
- 缺点:
- 轮询开销:即使节点没数据发,也必须轮询一遍,这会带来时延。
- 等待时间:节点必须等待主节点轮询到自己才能发送。
- 单点故障:如果主节点挂了 (Master 挂了),整个系统就瘫痪了 (Slaves 无法工作)。
4.8.2 c.2 令牌传递 (Token Passing) 协议
相当于绕网一周,抓住数据帧之后把标志位由1(表示令牌帧)转为0(转为数据帧)发送数据,只有依托于这个token帧才能发送
高载荷的时候效率比不过partition(即时分/频分复用),低载荷也高不过random(就是CSMA/CA)
- 结构:节点形成一个逻辑环(或物理环)。
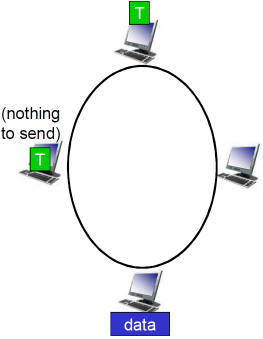
- 令牌 (Token):一个特殊的小的控制帧,称为“令牌”。令牌在节点间按固定顺序传递。
- 工作方式:
- 当一个节点收到令牌时,它就获得了发送权限。
- 有数据发送:如果该节点有数据要发,它就持有令牌,并发送数据帧(可以发送一个或多个,通常有时间限制)。发完数据后,它才把令牌传递给环上的下一个节点。
- 无数据发送:如果节点没有数据要发,它立即把令牌传递给下一个节点。
- 缺点:
- 令牌开销:即使没有数据发送,令牌也必须在环上传递一圈,这有开销。
- 等待时间:节点必须等到令牌才能发送。
- 单点故障/鲁棒性:如果一个节点挂了,或者令牌丢失了,整个系统就无法传递令牌。因此需要复杂的恢复机制(如重新选举生成令牌等)。
- 典型例子:FDDI (光纤分布式数据接口),IEEE 802.5 (Token Ring,令牌环网)。
4.9 MAC 协议总结与对比
- 信道划分(Partitioning) (TDMA, FDMA, CDMA):
- 共享方式:按时间、频率或编码划分专用子信道。
- 优点:公平,无冲突。
- 缺点:固定分配导致低效,节点不能突发使用全部带宽。
- 随机访问 (Random Access) (ALOHA, CSMA/CD, CSMA/CA):
- 共享方式:无预先划分,允许冲突,通过检测/避免和恢复机制处理冲突。
- 优点:简单,分布式,低负载时延迟小,效率高。
- 缺点:高负载时冲突增多,效率受限(如 CSMA/CD 效率依赖于 a = t_prop / t_trans)。
- 轮流 (Polling, Token Passing):
- 共享方式:节点轮流获得发送权。
- 优点:结合了前两者的优点,高负载时效率高且公平,低负载时开销相对可控。
- 缺点:存在轮询/令牌开销和等待延迟,对单点故障敏感(轮询主节点,令牌环节点/令牌本身)。
- 典型应用:
- 以太网 (Ethernet): 早期使用 CSMA/CD (共享总线),现代交换式以太网点对点链路则基本消除了 MAC 层的冲突问题。
- Wi-Fi (WLAN 802.11): 使用 CSMA/CA。
- 蓝牙 (Bluetooth), FDDI, 令牌环 (Token Ring): 使用轮流机制(主要是Polling或Token Passing的变种)。
- 卫星通信: 常用 ALOHA 或 TDMA。
- 蜂窝网络 (Cellular): 混合使用 TDMA, FDMA, CDMA 等技术。
- 代表性协议:
- CSMA/CD:用于 802.3 以太网 (Ethernet)。
- CSMA/CA:用于 802.11 WLAN (Wi-Fi)。
- FDDI, 令牌环 (Token Ring):是轮流协议的例子。
4.10 最后老师补充(在本讲的最后一个视频里面)
老师补充了一个之前在讲局域网(LAN)时遗漏的重要知识点。
在(早期的)以太网这样的共享介质局域网中,有一个关键原则:“不碰 = 成功”。
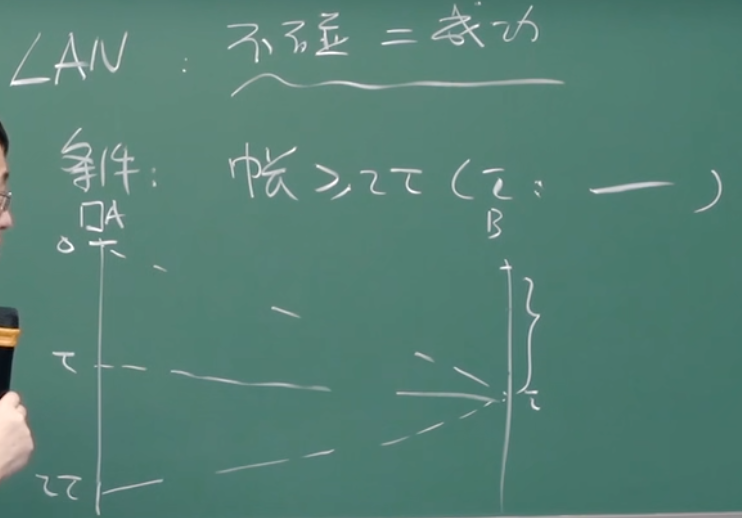
这意味着,当一个站点在发送数据帧时,它会持续地“监听”信道。如果在它发送完整个帧的期间都没有检测到冲突,它就可以认为这个帧已经发送成功了。
4.10.1 成功的条件:帧长 >= 2τ
这个原则要成立,必须满足一个关键条件:数据帧的持续发送时间(帧长 / 带宽)必须大于等于两倍的端到端传播延迟(2τ)。
- τ (tau):代表了局域网中任意两个相距最远的站点(例如A和B)之间的单程传播延迟。
- 2τ:代表了信号在A和B之间的一个往返延迟(RTT)。这是A发送的信号到达B,B立刻(或在A的信号到达前一刻)也发送信号,两者发生冲突,该冲突信号再传回A所需要的总时间。
4.10.2 为什么帧必须大于等于 2τ
老师通过一个“失手”(miss / failure)的极端案例解释了原因:
1. 如果帧 < 2τ (帧太短)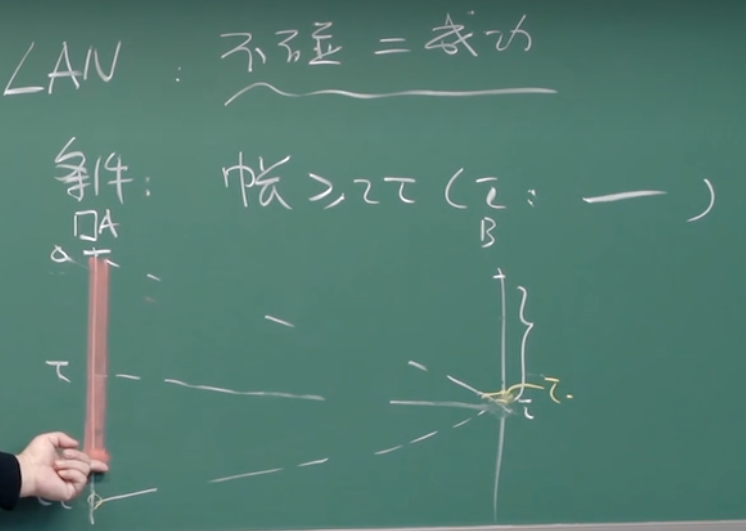
- 情况描述:A开始发送一个很短的帧。在它发送完毕时,它都没有监听到冲突,于是A(错误地)认为发送成功了。
- 极端情况(Worst-Case):A在 T=0 时刻开始发送。在 T ≈ τ(即A的信号即将到达B之前的一瞬间),B也决定发送数据。
- 发生冲突:B立刻检测到了冲突(因为它刚开始发就收到了A的信号)。
- A “失手”:这个冲突信号需要再花 τ 的时间才能传回A,即在 T ≈ 2τ 时刻到达A。
- 问题所在:由于帧很短(< 2τ),当冲突信号在 T ≈ 2τ 到达A时,A早已经发送完毕了,它的冲突检测功能已经关闭了。
- 结论:A 永远不会知道发生了冲突,它以为成功了,但实际上B知道失败了。这破坏了协议。
2. 如果帧 >= 2τ (帧足够长)
- 情况描述:在上述同样的极端情况下,冲突信号在 T ≈ 2τ 时刻传回A。
- 成功检测:因为A的帧很长(>= 2τ),在 T=2τ 这个时刻,A 仍然在发送 它的数据帧。
- 结论:由于A还在发送中,它的冲突检测功能是开启的。因此,A一定能检测到这个冲突,并执行后续的退避算法。
知识点应用: 为了确保这个机制(冲突检测)有效,以太网协议规定了最小帧长。如果一个帧太短,发送方必须在后面填充(Padding)一些数据,使其达到最小长度,以保证其发送时间足以覆盖 2τ。
5 计算机网络课堂笔记:局域网(LANs)基础
5.1 💻 MAC 地址和 ARP 协议
5.1.1 IP 地址 vs. MAC 地址
- IP 地址 (IP Address):

- 通常指 32 比特 (IPv4) 的网络层地址。
- 作用:用于数据报从源主机到达目标主机的 跨网络 (n-1 跳) 路由。IP 地址具有层次性,前一部分表示网络,后一部分表示主机。
- 路由器根据 IP 地址的网络部分进行路由决策,将数据报转发到目标子网。
- MAC 地址 (MAC Address):
- 也称为物理地址 (Physical Address)、LAN 地址、以太网地址。
- 长度:48 比特。
- 作用:用于使帧从一个网络接口传递到同一物理网络内的另一个物理上直接连接的网络接口。
- 由网卡制造商在生产时烧录在网卡的 ROM(只读存储器)中,通常不能通过软件更改(但有时可以)。
- MAC 地址是平面 (Flat) 的,没有层次结构。理论上,全球任何两个网卡的 MAC 地址都不相同。而且一般不同公司的网卡的前缀可能不同。
- 示例:
1A-2F-BB-76-09-AD(十六进制表示)。
- 类比:
- MAC 地址 ≈ 社会安全号 (Social Security Number - SSN),唯一、通常不变。
- IP 地址 ≈ 通讯地址 (Postal Address),可以改变,具有层级(国家、省份、城市、街道)。
- 特殊MAC地址
Broadcast address = FF-FF-FF-FF-FF-FF(全为1) 这是广播地址 - MAC地址由IEEE(一个国际组织)管理和分配
- 制造商购入MAC地址空间(保证唯一性)
核心问题: IP 地址用于跨网络的全局路由,而 MAC 地址用于在同一个局域网内部的单跳传递。如何将 IP 地址映射到 MAC 地址?
5.1.2 🌏 网络地址和 MAC 地址分离的好处
为什么要将网络层的 IP 地址和链路层的 MAC 地址分开?
- 分离的好处:
- 灵活性: 如果网卡坏了,更换网卡后 MAC 地址会变,但 IP 地址可以保持不变,不影响上层应用和网络配置。
- 可扩展性: 物理网络可以支持 IP 之外的其他网络层协议,如 IPX、AppleTalk 等。链路层协议(如以太网)只需处理 MAC 地址,对上层协议透明。
- 移动性: 如果仅使用 IP 地址,不使用 MAC 地址,那么主机每次更换网络(IP 地址变化)都需要更新写入网卡的 IP 地址,非常不便。
- 层次性 vs. 平面性: IP 地址有层次结构,便于路由;MAC 地址是平面的,只在局域网内有意义,不需要全局唯一性(理论上唯一,但管理上只要求局域网内唯一即可)。另一个选择是不使用任何地址,只用 MAC 地址,则每到一个路由器都要上传到 IP 层,由它判断是否需要转发,干扰太大。
- 选择的同意:
- 如果仅使用 IP 地址,不用 MAC 地址,那么 IP 协议需要支持广播。每次 IP 都要重新写入网卡 IP 地址(不合理)。
- 另一个选择是不使用任何地址,不用 MAC 地址,则每到一个帧都要上传到 IP 层次,由它判断是不是需要转发,干扰太大。
- 结论: 分离 IP 和 MAC 地址是合理的。
- 分离好处
- 网卡坏了,ip不变,可以捆绑到另外一个网卡的 mac上
- 物理网络还可以除IP之外支持其他网络层协议, 链路协议为任意上层网络协议, 如IPX等
- 捆绑的问题
- 如果仅仅使用IP地址,不用mac地址,那么它仅支持IP协议
- 每次上电都要重新写入网卡 IP地址;
- 另外一个选择就是不使用任何地址;不用MAC地址,则每到来一个帧都要上传到IP层次,由它判断是不是需要接受,干扰一次
5.2 🔗 ARP: 地址解析协议 (Address Resolution Protocol)
问题: 在同一个局域网内,知道目标主机的 IP 地址,如何确定它的 MAC 地址?
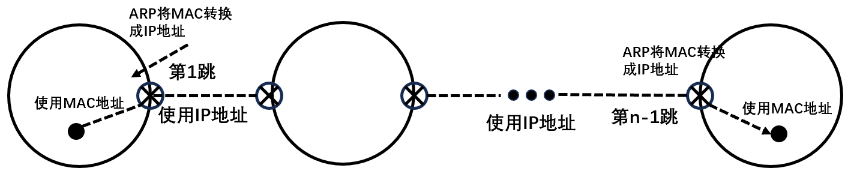
中间那个圆,左右两个路由器,穿过那个子网的时候也是使用MAC地址
ARP 协议的作用: 在同一个 LAN(子网)内,将 IP 地址解析(转换)为对应的 MAC 地址。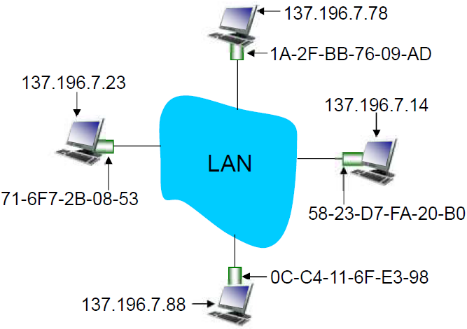
- ARP 表 (ARP Table):
- LAN 上的每个 IP 节点(主机、路由器)都有一个 ARP 表。
- ARP 表存储同一个 LAN 内其他 IP 节点 IP 地址到 MAC 地址的映射关系。
<IP address; MAC address; TTL> - TTL (Time To Live):表项的生存时间(通常约 20 分钟),到期后删除,以处理地址可能发生变化的情况。
- ARP 协议过程 (A 要发送数据报给同一 LAN 内的 B):
- A 首先在其 ARP 表中查找 B 的 IP 地址对应的 MAC 地址。
- 如果找到: A 创建一个包含目标 MAC 地址(B 的 MAC)和目标 IP 地址(B 的 IP)的链路层帧,并将 IP 数据报封装在帧的数据部分中发送出去。
- 如果未找到:

- A 构建一个 ARP 查询(请求)分组。该分组包含 A 的 IP 和 MAC 地址,以及 B 的 IP 地址(目标 MAC 地址字段留空或填特定值)。
- A 将 ARP 查询分组封装在一个链路层帧中,该帧的目标 MAC 地址设置为广播地址 (
FF-FF-FF-FF-FF-FF)。 - A 将该广播帧发送到 LAN 上的所有节点。
- LAN 上的所有节点都会收到这个广播帧,并解封装得到 ARP 查询分组。
- 节点 B 识别出 ARP 查询中的目标 IP 地址是自己的 IP 地址。
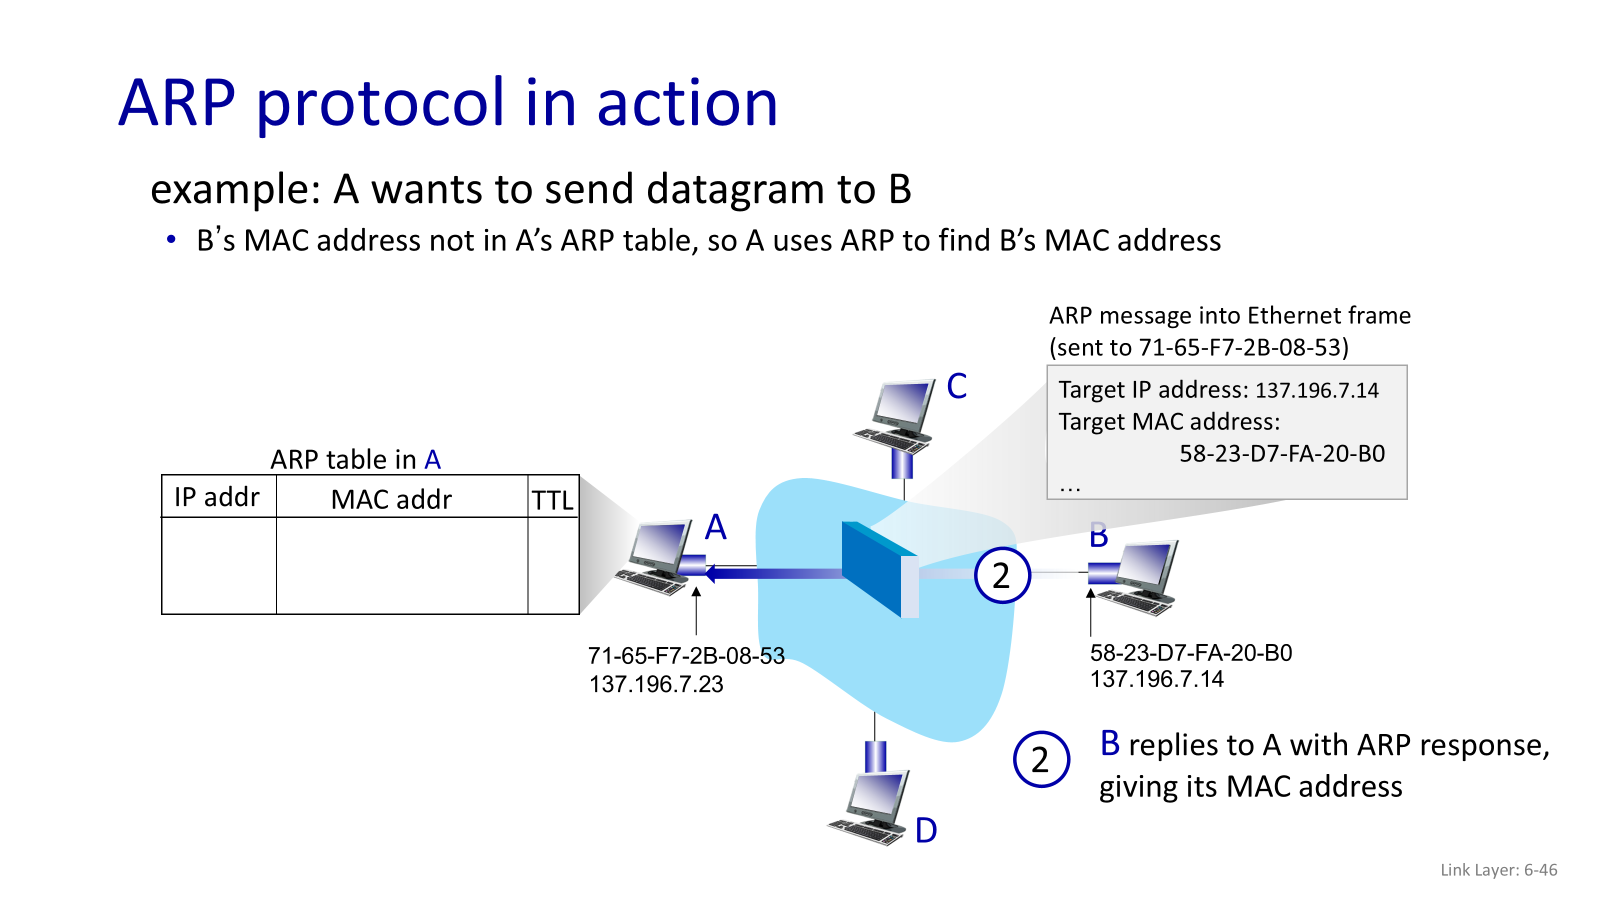
- B 向 A 发送一个 ARP 响应(回复)分组。该分组包含 B 的 IP 和 MAC 地址。【注意此时就不会再广播了】
- ARP 响应分组被封装在一个单播帧中,目标 MAC 地址是 A 的 MAC 地址(因为 A 在查询时已经告知了自己的 MAC 地址)。
- A 收到 B 的 ARP 响应帧,从中提取 B 的 IP 地址和 MAC 地址,并将这对映射关系缓存到自己的 ARP 表中(设置 TTL)。
- 现在 A 知道了 B 的 MAC 地址,可以像步骤 2 那样封装并发送 IP 数据报了。
- 特点:
- ARP 是即插即用 (Plug-and-Play) 的:节点自动创建和维护 ARP 表,无需网络管理员干预。
- ARP 消息封装在链路层帧内部,对于网络层是透明的。
- 无需网络管理员的干预
5.2.1 🚍 路由到其他 LAN (跨子网通信) - Walkthrough
场景: 主机 A (IP: 111.111.111.111, MAC: E6-…) 要发送数据报给 主机 B (IP: 222.222.222.222, MAC: 49-…)。A 和 B 不在同一个子网,需要通过路由器 R (接口 1 IP: 111.111.111.110, MAC: E6-…; 接口 2 IP: 222.222.222.220, MAC: AC-…) 进行转发。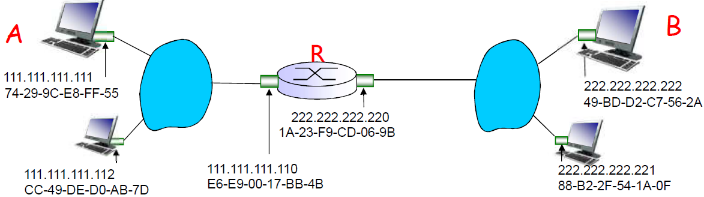
步骤:
- A 创建 IP 数据报: 源 IP 是 A 的 IP,目标 IP 是 B 的 IP。
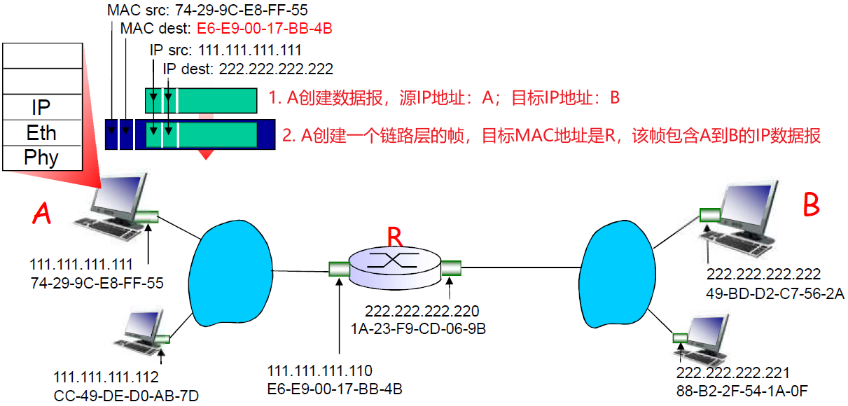
- A 查找路由: A 发现目标 IP (B) 不在自己的子网内,需要将数据报发送给默认网关(路由器 R 的接口 1, IP: 111.111.111.110)。
- A 使用 ARP 获取网关 MAC 地址:
- A 在其 ARP 表中查找网关 IP (111.111.111.110) 对应的 MAC 地址。
- 如果找不到,A 发送 ARP 请求(广播),目标 IP 是 111.111.111.110。
- 路由器 R 的接口 1 收到 ARP 请求,发现是查询自己的 MAC 地址。
- R 向 A 发送 ARP 响应(单播),包含自己的 MAC 地址 (E6-…)。
- A 收到响应,将
<111.111.111.110, E6-...>存入 ARP 表。
- A 创建链路层帧并发送给 R:

- 源 MAC 地址:A 的 MAC 地址。
- 目标 MAC 地址:路由器 R 接口 1 的 MAC 地址 (E6-…)。
- 帧的数据部分:包含源 IP (A) 和目标 IP (B) 的 IP 数据报。
- A 将该帧发送到路由器 R。
- R 接收帧并处理:

- R 的接口 1 接收到帧,检查目标 MAC 地址是自己,接收该帧。
- R 解封装,提取出 IP 数据报。
- R 查找其路由表,确定需要将数据报从接口 2 (IP: 222.222.222.220) 转发出去,下一跳是 B (在同一个子网)。
- R 使用 ARP 获取 B 的 MAC 地址:
- R 在其 ARP 表中查找目标 B 的 IP (222.222.222.222) 对应的 MAC 地址。
- 如果找不到,R 的接口 2 发送 ARP 请求(广播),目标 IP 是 222.222.222.222。
- 主机 B 收到 ARP 请求,发现是查询自己的 MAC 地址。
- B 向 R 的接口 2 发送 ARP 响应(单播),包含自己的 MAC 地址 (49-…)。
- R 收到响应,将
<222.222.222.222, 49-...>存入 ARP 表。
- R 创建链路层帧并发送给 B:

- 源 MAC 地址:路由器 R 接口 2 的 MAC 地址 (AC-…)。
- 目标 MAC 地址:主机 B 的 MAC 地址 (49-…)。
- 帧的数据部分:仍然是那个包含源 IP (A) 和目标 IP (B) 的 IP 数据报(注意:IP 地址在整个过程中不变)。
- R 将该帧通过接口 2 发送给主机 B。
- B 接收帧并处理:
- B 接收到帧,检查目标 MAC 地址是自己,接收该帧。
- B 解封装,提取出 IP 数据报。
- B 检查 IP 数据报的目标 IP 地址是自己,接收该数据报,并交给上层协议(如 TCP 或 UDP)处理。
总结:
- IP 地址用于端到端的路由。
- MAC 地址用于每一跳的链路层传输。
- ARP 协议用于在同一个子网内查找 IP 地址对应的 MAC 地址。
- 数据报跨越子网时,每一跳都需要重新封装链路层帧,目标 MAC 地址会变成下一跳设备的 MAC 地址,而源 MAC 地址变成当前发送设备的 MAC 地址。IP 地址始终保持不变。
整个过程中,IP的源地址和目标地址是不变的,但是帧的MAC源地址和MAC目标地址是变化的
5.3 🌐 以太网 (Ethernet)
5.3.1 概述
- 目前最主流的 LAN 技术,市场占有率极高(约 98%)。
- 成本低廉:例如,100Mbps 的网卡可能只需要几十元人民币。
- 是最早广泛应用的 LAN 技术之一。
- 比令牌环网 (Token Ring) 和 ATM 网络更简单、廉价。
- 带宽不断提升:从最初的 10M, 100M (Fast Ethernet), 1G (Gigabit Ethernet), 10G, 40G, 100G bps 甚至更高。
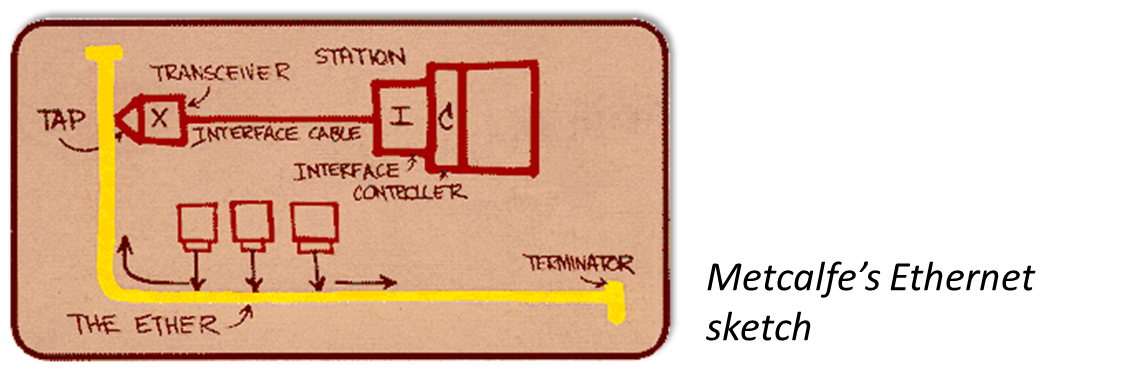
- Metcalfe 的以太网草图: 展示了早期以太网的原型,使用同轴电缆 (Coaxial Cable) 作为共享介质,通过收发器 (Transceiver) 和 “Tap” 连接各个站点 (Station)。
5.3.2 物理拓扑
5.3.2.1 总线型 (Bus Topology):
- 早期以太网(90 年代中期前流行)使用的方式。
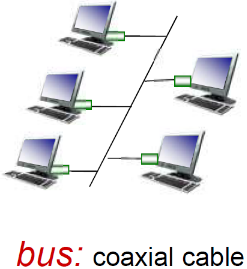
- 所有节点共享同一根同轴电缆。节点刺破外层的保护层后和铜线连接(这里的 NIC 是网卡,Host表示主机)
- 信号在总线上传播,两端有终端器 (Terminator) 吸收信号,防止反射,可以把电磁波的能量变为热。
- 缺点:容易冲突,单点故障(电缆任何一处断裂都会导致整个网络瘫痪),扩展性差。
- 可靠性差,如果介质破损,截面形成信号的反射,发送节点误认为 是冲突,总是冲突
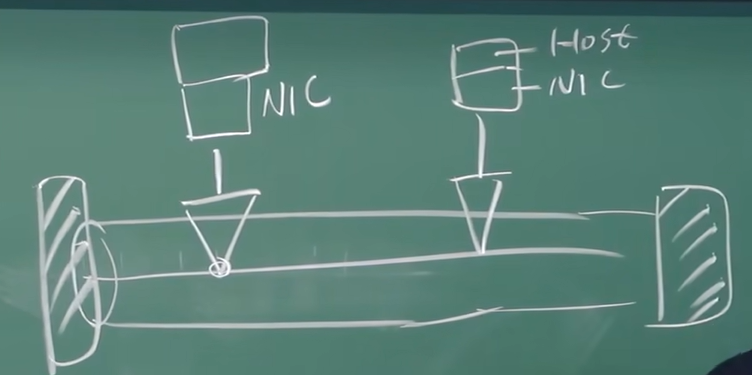
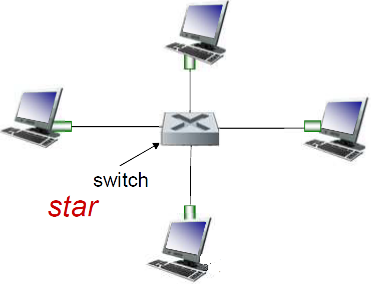
5.3.2.2 星型 (Star Topology):
-
目前主流的方式。
-
所有节点连接到一个中心设备:
-
集线器 (Hub): 物理层设备,简单地将收到的信号复制并广播到所有其他端口。所有连接到 Hub 的设备共享带宽,仍然处于同一个冲突域 (Collision Domain)。Hub 就像一个物理层的中继器,只是简单地放大和转发信号,没有缓存,不进行 MAC 地址学习或帧过滤。
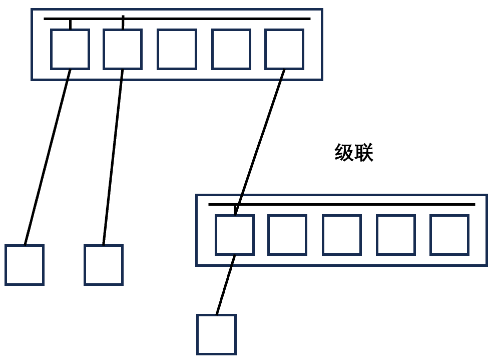
- 逻辑上总线型,盒中总线(也就是物理上还是总线型),一发全收,一次只能发一次
- 提高了可靠性:只有hub外部的介质会破损,但是不会影响switch内部的”总线”
- 如果要进行扩展,需要hub级联的方式进行,但是以太网使用CSMA/CD的MAC协议,所有节点都在一个碰撞域以内,大大增加了碰撞的概率,因此当负载较大的时候,信道利用率低
- 节点和HUB间的最大距离是100 m
-
交换机 (Switch): 链路层设备,比 Hub 更智能。它可以学习连接到其端口的设备的 MAC 地址,并根据目标 MAC 地址选择性地转发帧。每个端口通常构成一个独立的冲突域,可以实现并发传输,不共享带宽(或极大地减少了共享)。
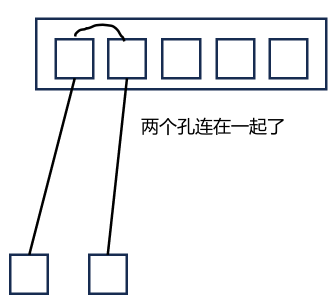
- 通过交换机将两两节点分到独立的碰撞域,不仅能解决CSMA/CD负载大效率低的问题,因为冲突概率降低了;还能够并行传输了,效率更高
- 以太网交换机解决了CSMA/CD的问题
5.3.3 以太网帧结构 (简述)
发送方适配器(网卡)在 IP 数据报或其他网络层协议数据单元(PDU)前添加以太网头部和尾部,形成以太网帧。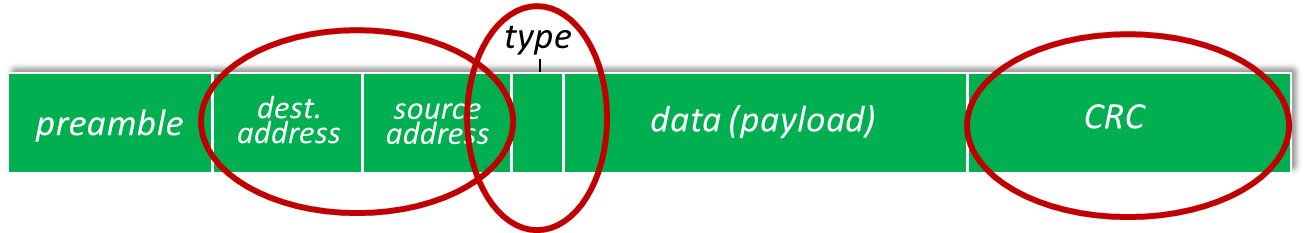
- 前同步码 (Preamble): 7 字节
10101010+ 1 字节10101011(帧起始定界符 SFD)。用于接收方和发送方的时钟同步,使得接收方能够调整自己的时钟到发送端的时钟,从而可以按照发送端的时钟来接收所发送的值。 - 目标 MAC 地址 (Destination Address): 6 字节。放在前面来判断自己要不要收。
- 源 MAC 地址 (Source Address): 6 字节。
- 类型 (Type): 2 字节。指示上层协议类型(如 IP, ARP)。
- 数据 (Data Payload): 46 - 1500 字节。封装的网络层数据报。如果数据报小于 46 字节,需要填充 (Padding)。
- 循环冗余校验 (CRC): 4 字节。用于检测帧在传输过程中是否出错。由发送方计算并添加,接收方重新计算并校验。
preamble:
-
used to synchronize receiver, sender clock rates
-
7 bytes of
10101010followed by one byte of10101011 -
addresses: 6 byte source, destination MAC addresses
- if adapter receives frame with matching destination address, or with broadcast address (e.g., ARP packet), it passes data in frame to network layer protocol
- otherwise, adapter discards frame
-
type: indicates higher layer protocol
- mostly IP but others possible, e.g., Novell IPX, AppleTalk
- used to demultiplex up at receiver
-
CRC: cyclic redundancy check at receiver
- error detected: frame is dropped
| 部位 | 含义 | 内容/例子 | 作用 | 位置原因 |
|---|---|---|---|---|
| preamble | 前导码 | 7B 10101010 + 1B 10101011 | 用来同步接收方和发送方的时钟速率: 使得接收方将自己的时钟调到发送端的时钟,从而可以按照发送端的时钟来接收所发送的帧 | 刚接收到帧就能理解调整 |
| dest/source.address | 6字节源MAC地址 目标MAC地址 | 如果: 1. 帧目标地址=本站MAC地址,或是广播地址,接收,递交帧中的数据到网络层 2. 否则,适配器忽略该帧 | dest放在前面,先判断是否接受 | |
| type | 高层协议类型 | 大多情况下是IP,但也支持其它网络层协议Novell IPX和AppleTalk | 决定将帧发送给上层哪个实体 | |
| CRC | CRC校验码 | 在接收方校验,如果没有通过校验,丢弃错误帧 | 放在最后,这样可以一边发送一边生成 |
5.3.4 以太网特性:无连接、不可靠的服务
- 无连接 (Connectionless): 发送方和接收方的网卡之间在发送数据前不握手。
- 不可靠 (Unreliable):
- 接收方网卡收到帧后,不向发送方发送确认 (ACK) 或否认 (NAK) 信号。
- 如果帧在传输中丢失或出错(CRC 校验失败),接收方会简单地丢弃该帧。
- 数据的可靠传输(如丢包重传、流量控制)依赖于上层协议(如 TCP)来保证。如果上层使用 RDT (可靠数据传输) 或 TCP 协议,可以在链路层丢失的基础上实现可靠传输。如果上层使用 UDP,则应用层会看到数据丢失 (Gap)。
- 以太网的 MAC 协议: 采用带冲突检测的载波侦听多路访问 (CSMA/CD)。
5.3.5 802.3以太网标准
有很多不同的以太网标准
- 相同的MAC协议(介质访问控制)和帧结构
- 不同的速率:2 Mbps、10 Mbps 、100 Mbps 、1Gbps、10G bps
- 不同的物理层标准
- 不同的物理层媒介:光纤,同轴电缆和双绞线
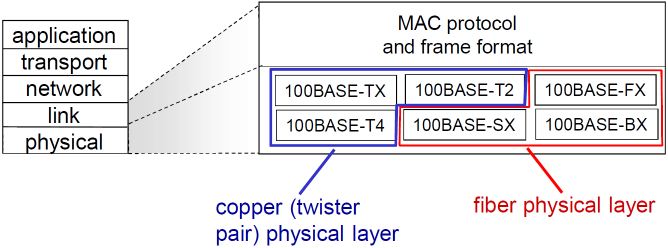
- 100BASE-TX
- T:采用双绞线(TX就是双绞线,纽合使电线的截面积减小,电磁波穿过形成的电势小,减少串扰,也就是线路之间的干扰)
- 100指的是100bps
- BASE指的是不做调制(不要讲信号调制成载波,原来是什么信号就是什么信号,BASE基带信号)
5.4 📡 CSMA/CD: 带冲突检测的载波侦听多路访问【前面讲过了】
以太网(在使用 Hub 或早期同轴电缆时)采用的 MAC 协议。
核心思想: 先听后发,边发边听,冲突停止,随机等待后重发。
算法流程:
- 载波侦听 (Carrier Sense): 网卡 (NIC) 在发送帧之前,先侦听信道。
- 如果信道空闲 (Idle),则立即开始发送帧。
- 如果信道忙 (Busy),则持续侦听,直到信道变为空闲,然后立即发送。
- 冲突检测 (Collision Detection): 网卡在发送帧的同时,持续侦听信道。
- 如果在发送过程中没有检测到其他节点也在发送(即没有能量冲突),则认为发送成功,完成发送。
- 如果在发送过程中检测到其他节点也在发送(信号能量异常升高),则认为发生了冲突 (Collision)。
- 冲突处理:
- 立即停止发送未完成的帧。
- 发送一个特殊的 Jam 信号 (通常 48 比特),明确告知 LAN 上的所有其他节点发生了冲突,强化冲突信号。
- 随机退避 (Backoff):
- 在放弃发送(由于冲突)后,网卡执行二进制指数退避 (Binary Exponential Backoff) 算法。
- 对于第
m次重传(冲突后),网卡从{0, 1, 2, ..., 2^m - 1}(其中m最大取 10) 中随机选择一个整数K。 - 网卡等待
K * 512比特时间 (Bit Time, 即发送 512 比特所需的时间,对于 10Mbps 以太网约为 51.2 微秒,称为一个 Slot Time 或时隙)。 - 等待结束后,返回到步骤 1 (载波侦听),重新尝试发送。
- 如果连续冲突次数过多(如 16 次),则放弃发送,并向上层报告错误。
为什么需要冲突检测? 由于信号传播延迟 (),两个节点可能同时侦听到信道空闲并开始发送,导致冲突。
为什么是指数退避? 冲突次数越多,意味着网络负载可能越高,随机等待时间的范围就越大,从而降低再次冲突的概率,使协议具有更好的适应性。
Jam 信号的作用: 确保所有参与冲突的节点都能可靠地检测到冲突。
512 比特时间 (Slot Time) 的意义: 这是确保在最短帧(64 字节,512 比特)发送完毕之前,发送方一定能检测到可能发生的最远冲突(信号在网络中传播一个来回所需的最大时间,即 )。
补充:其实如果用switch的方法的话,这里的CSMA/CD协议也就是做做样子,基本不会发生碰撞。
- 当节点要发送的时候,由于节点到交换机接口只有一个线,检测不到冲突的,检测也只是做做样子
- 但是当端口发送到目标节点的时候,也会进行CSMA/CD检测,如果有两个分组同时要发送给目标节点,就会冲突,此时也无法并行 在这种情况下,交换机会将分组缓存下来
5.4.1 CSMA/CD 的效率
- 定义:
- : LAN 上任意两个节点间的最大单向传播延迟。
- : 发送一个最大长度帧所需的时间。
- 效率公式: (这是一个近似简化公式)
- 分析:
- 当 趋近于 0 时(网络很小,传播快),效率趋近于 1 (100%)。
- 当 远大于 时(帧很长,发送时间远大于传播时间),效率也趋近于 1。
- 结论: CSMA/CD 在 较小(局域网范围小)或 较大(帧较长)时效率较高。
- 对比 ALOHA 协议: CSMA/CD 效率远高于纯 ALOHA 和时隙 ALOHA,因为它利用了载波侦听和冲突检测来减少冲突的发生和冲突造成的浪费。
5.5 💡 10BaseT 和 100BaseT 以太网
- 速率: 10 Mbps 和 100 Mbps (后者也称 “Fast Ethernet”)。
- T 代表: 双绞线 (Twisted Pair)。
- 拓扑结构: 星型拓扑 (Star Topology),节点连接到中心的 Hub 或 Switch。
- 标准: 规定了物理层的连接方式、线缆类型(如 Cat 5)、编码方式(如 Manchester 编码用于 10BaseT)。
- 距离限制: 节点到 Hub/Switch 的最大距离通常是 100 米。
5.5.1 Manchester 编码 (用于 10BaseT)
- 一种线路编码方式,用于在物理介质上传输比特流。
- 规则:
- 传输 ‘1’:信号在比特时间中间发生从高到低的跳变。
- 传输 ‘0’:信号在比特时间中间发生从低到高的跳变。
- 特点:
- 每个比特时间中间都有一次电平跳变,这使得接收方可以从中提取时钟同步信号,便于接收方和发送方同步。
- 需要两倍于数据速率的带宽(例如,10Mbps 数据需要 20M 带宽),效率为 50%。
- 属于物理层 (Physical Layer) 的范畴。
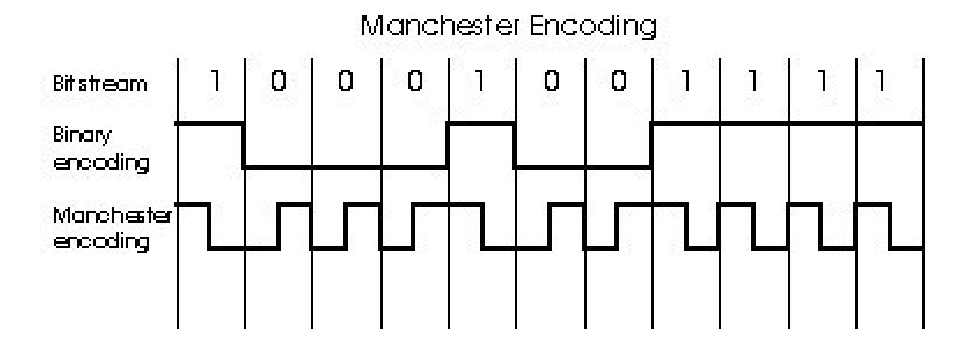
- 时钟同步:允许接收方和发送方在比特之间进行时钟同步。中间的跳变可以用来提取时钟信号,帮助接收端与发送端保持同步。
- 效率问题:
- 10Mbps 的速率,实际需要 20M 的带宽(或者说波特率是 20 Mbaud),因为每个比特都需要两次电平变化(或至少一次跳变,这是为了明确时钟)。
- 因此,曼彻斯特编码的效率只有 50%。
- 物理层概念:曼彻斯特编码属于物理层的技术范畴 (Physical-layer stuff!),它处理的是如何在物理介质上传输比特流的问题。
5.5.2 4b/5b 编码 (简单提及)
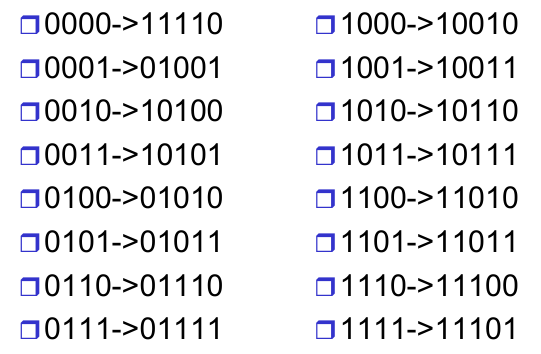
- 对于更高速的以太网,如 100BaseT,为了提高效率,会采用更复杂的编码方式,例如 4b/5b 编码。这种方式用 5 个比特来表示 4 个比特的数据,可以避免连续的长 0 或长 1,并提高传输效率(效率为 80%),但具体细节在此不深入讨论。
5.5.3 千兆以太网 (Gigabit Ethernet) 及更快速度
- 技术发展迅速,以太网速度不断提升。
- 标准:采用相应的标准,如 802.3 系列。
- 介质:允许使用点对点链路和共享广播信道(但现在共享方式已很少使用)。
- 物理编码:更高速的以太网采用更高效的编码,例如 8b/10b 编码。
- 链路模式:
- 半双工 (Half-duplex),即hub模式:仍然使用 CSMA/CD 技术。节点间需要较短距离以提高利用率(碰撞检测的需要)。
- 全双工 (Full-duplex),即Switch模式:交换模式下,全双工可用于点对点链路。没有碰撞,基本不会冲突,效率高。
- 趋势:站点使用专用信道,基本不会冲突,效率高。除非发生在同一个目标站点(例如服务器不堪重负)。
- 发展:现在速度已经达到 10 Gbps 甚至更高 (10 Gbps now!)。
5.6 Hub (集线器) vs Switch (交换机) - 回顾与对比
5.6.1 Hub (集线器) 的特性回顾
-
物理层设备:Hub 工作在物理层,可以提供网络管理功能
-
信号放大与转发:从一个端口接收信号,将其放大整形后,转发到所有其他端口。速率一致。
-
共享带宽:连接到 Hub 的所有设备共享总带宽(例如,100Mbps 的 Hub,连接 10 台设备,每台平均只有 10Mbps)。
-
冲突域 (Collision Domain):连接到 Hub 的所有设备构成同一个冲突域和同一个广播域。
- 在 Hub 环境下,仍然需要运行 CSMA/CD 协议来处理冲突。
-
半双工模式:因为共享介质和冲突的存在,Hub 通常工作在半双工模式。
-
无智能:Hub 不识别 MAC 地址,只是简单地转发比特流。
-
距离限制:通过 Hub 连接的节点之间有最大距离限制(例如 10BaseT 和 100BaseT 网络连接到一起,通过 Hub 不能超过 100 米)。
-
不进行 MAC 地址学习或帧过滤。
-
没有缓存。
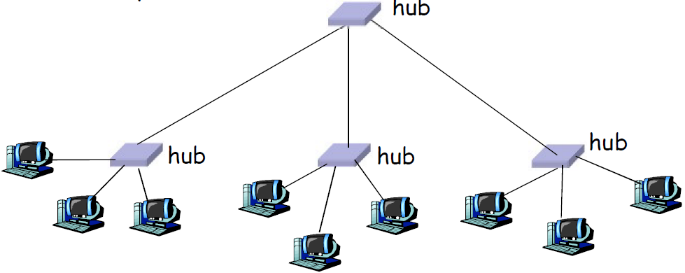
5.6.2 Switch (交换机) 的特性引入
-
链路层设备:Switch (交换机) 工作在数据链路层(第二层)。
-
基于 MAC 地址转发:
- 交换机检查传入帧的目标 MAC 地址。
- 通过查询内部的“交换表”(Switch Table) 来决定将帧转发到哪个端口。
-
存储转发 (Store-and-Forward):交换机接收完整的帧,检查其正确性(例如 CRC 校验),然后根据目标 MAC 地址查找转发表进行转发。
-
冲突域隔离:
- 交换机的每个端口都是一个独立的冲突域。
- 连接到不同端口的设备之间发送数据不会发生冲突。
- 这使得连接到交换机的设备可以同时发送和接收。
-
全双工模式:由于每个端口是独立的冲突域,交换机端口通常可以工作在全双工模式下(如果连接的设备也支持),大大提高了效率。
-
透明性 (Transparency):
- 主机对交换机的存在可以不关心。
- 交换机对主机来说是“透明的”,主机就像直接连接在同一个局域网段上一样发送和接收帧。
- 交换机通过检查每个入端口的帧的源 MAC 地址来学习网络拓扑(自学习)。
-
自学习 (Self-learning):
- 交换机通过检查接收到的帧的源 MAC 地址和它到达的端口号,来构建和维护交换表。
- 当收到帧时,交换机记录下源 MAC 地址及其对应的入口端口。
- 为每个表项设置一个生存时间 (TTL),超时后删除,以适应网络拓扑的变化。
-
帧过滤/转发 (Filtering/Forwarding):
- 过滤 (Filtering):如果目标 MAC 地址对应的端口与帧进入的端口相同,交换机则丢弃该帧(过滤掉),因为目标已经在同一个网段了,不需要转发。
- 转发 (Forwarding):如果目标 MAC 地址对应的端口与帧进入的端口不同,交换机则将帧从目标端口转发出去。
- 泛洪 (Flooding):如果目标 MAC 地址在交换表中找不到(未知目标),交换机则将该帧向除了进入端口之外的所有其他端口转发(泛洪)。这确保了即使目标位置未知,帧也能到达(如果它在网络中的话),同时也是交换机学习新地址的过程。
5.6.3 Hub 与 Switch 对比总结
| 特性 | Hub (集线器) | Switch (交换机) |
|---|---|---|
| 工作层级 | 物理层 (Layer 1) | 数据链路层 (Layer 2) |
| 转发方式 | 信号放大转发到所有其他端口 | 基于目标 MAC 地址查找交换表,选择性转发 |
| 带宽 | 共享带宽 | 每个端口独享带宽 |
| 冲突域 | 所有端口在同一冲突域 | 每个端口是一个独立的冲突域 |
| 工作模式 | 半双工 | 通常为全双工 |
| 地址学习 | 不学习地址 | 通过源 MAC 地址自学习 |
| 智能性 | 低 (无脑转发) | 高 (智能转发) |
| 性能/效率 | 低 | 高 |
| 透明性 | 对高层协议透明 | 对主机透明 |
| 配置 | 即插即用,无需配置 | 即插即用,通常无需配置 (但支持高级配置如 VLAN) |
5.6.4 多路同时传输
- 主机有一个 专用 和 直接 到交换机的连接(一个交换机连接一个端口)
- 交换机缓存到来的帧(为了防止冲突)
- 对每个帧进入的链路使用以太网协议,没有碰撞,且全双工(输入和输出可以同时进行)
- 每条链路都是一个独立的碰撞域
- MAC协议在其中的作用弱化了(CSMA/CD协议只是做做样子,因为实际上不会冲突)
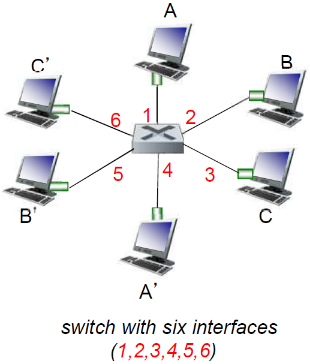
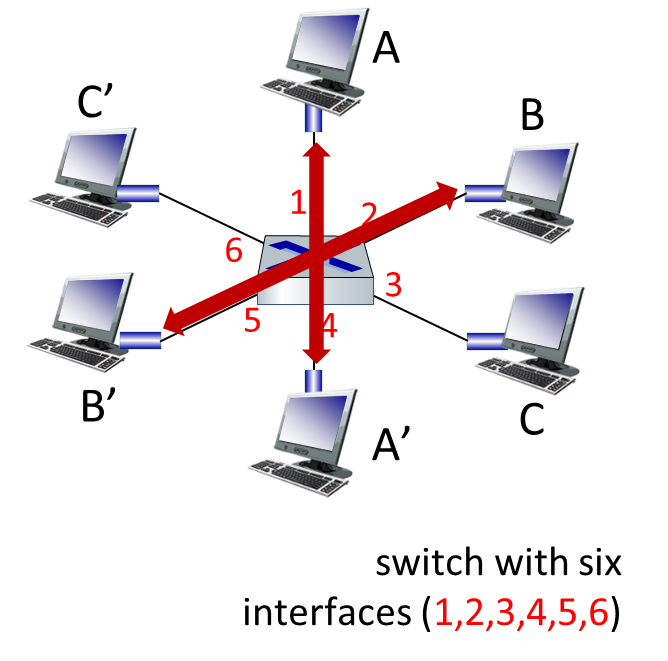
- hosts have dedicated, direct connection to switch
- switches buffer packets
- Ethernet protocol used on each incoming link, so:
- no collisions; full duplex
- each link is its own collision domain
- switching: A-to-A’ and B-to-B’ can transmit simultaneously, without collisions
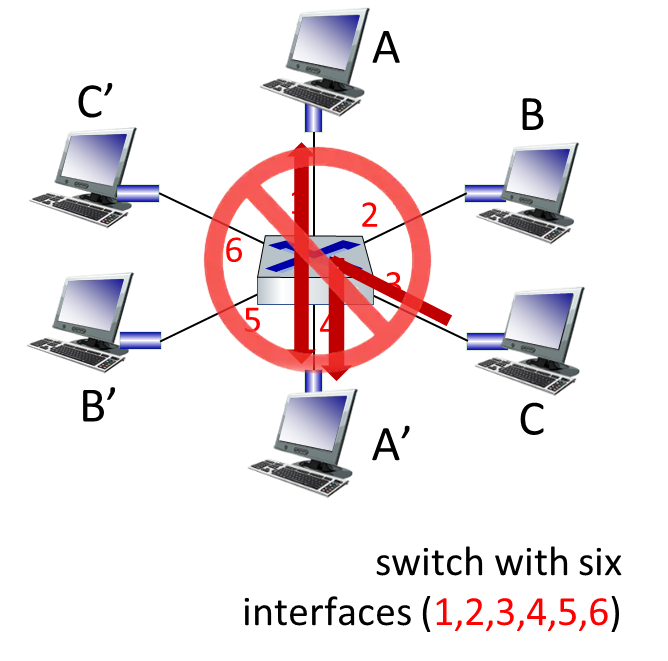
- but A-to-A’ and C to A’ can not happen simultaneously
5.7 交换机深入
Q: how does switch know A’ reachable via interface 4, B’ reachable via interface 5?
A: each switch has a switch table, each entry:
- (MAC address of host, interface to reach host, time stamp)
- looks like a routing table!
Q: how are entries created, maintained in switch table?
- something like a routing protocol?
5.7.1 交换机转发表
- 每个交换机都有一个交换表switch table, 每个表项结构如下
- 主机的MAC地址、到达该MAC经过的接口、时戳(保存的时间)(比较像网络层的路由表)
- 就是记录每一个端口对应的Mac地址
- 存储是为了效率,删除是为了适应变化
- 交换表来告诉我到底哪个端口到哪个端口
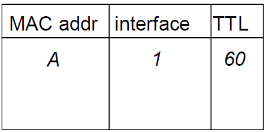
5.7.2 自学习 (Self-learning):记录源信息
- 交换机会检查帧的 源 MAC 地址。
- 它会记录下这个源 MAC 地址与接收到该帧的 入口端口(或称为进入链路) 之间的对应关系。
- 这个对应关系会被添加到交换机的 交换表 (Switch Table) 中,或者刷新已存在的表项。
- 每个表项还会包含一个 时戳 (Timestamp) 或生存时间 (TTL)。这个机制是为了保证交换表中的信息是最新的。如果一个 MAC 地址在一段时间内(TTL超时)没有对应的帧从该端口进入,交换机就会认为该设备可能已经离开或移动了,于是会 删除 该表项。这使得交换机能够适应网络拓扑的变化(比如设备移动或移除)。
- 记忆这个映射关系是为了提高后续转发的效率。
5.7.2.1 交换机的过滤和转发
- 情况一:在交换表中找到了目标 MAC 地址对应的条目 (Entry found for destination)
- 子情况 1.1:过滤 (Filtering / Drop)
- 条件:如果交换表显示,目标 MAC 地址所在的网段 (segment) / 需要通过的端口,就是 帧刚刚进入交换机的那个端口 (dest on segment from which frame arrived)。
- 动作:交换机 丢弃 (drop) 这个帧,不进行任何转发。
- 原因:这意味着发送方和接收方连接在交换机的同一个端口(或者说在同一个冲突域/网段内,这个帧是发给同网段的设备的)。既然它们在同一个广播域内可以直接通信(或者Hub会处理),交换机就不需要再把它转发出去,否则会造成不必要的流量甚至环路。
- 子情况 1.2:转发 (Forwarding)
- 条件:如果交换表显示,目标 MAC 地址需要通过 不同于 帧进入端口的 另一个特定端口 (interface indicated) 才能到达。
- 动作:交换机将该帧 仅仅 从那个 特定 的目标端口发送出去。
- 原因:交换机“知道”目标设备在哪里,因此可以精确地将帧只发送到需要它的那个方向,避免了不必要的网络流量。这是交换机相比 Hub 效率高的关键原因。
- 子情况 1.1:过滤 (Filtering / Drop)
- 情况二:在交换表中没有找到目标 MAC 地址对应的条目 (else / entry not found)
- 动作:泛洪 (Flooding)
- 交换机将该帧 复制 并发送到 除了 接收到该帧的那个入口端口之外的 所有其他 端口。(就像在问:“谁是这个MAC地址?我在我的记录里找不到。”)
- 原因:交换机当前不知道目标设备连接在哪个端口。通过泛洪,可以确保如果目标设备确实连接在这个交换网络中的某处,它就能收到这个帧。同时,如果目标设备对此帧做出回应,它的响应帧就会携带其 MAC 地址,交换机就能在收到响应帧时学习到它的位置(即执行步骤1的自学习)。
- 动作:泛洪 (Flooding)
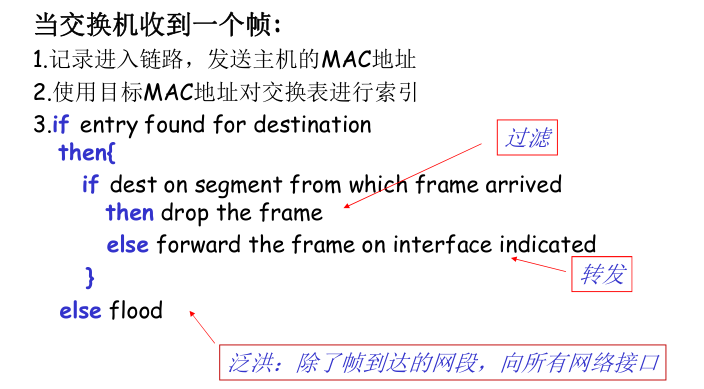
老师关于过滤和转发的具体举例: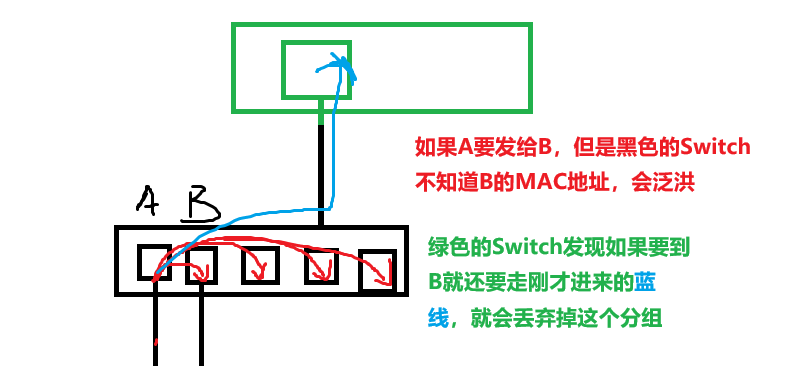
5.7.2.2 交换机自学习和转发的例子【单交换机】
-
场景:一个有 6 个端口的交换机,初始交换表为空。主机 A, B, C, A’, B’, C’ 分别连接到端口 1 到 6。
- 如果知道就直接转发,不知道就泛洪询问
-
步骤 1: A 发送帧给 A’。
- 学习:交换机收到来自端口 1 的帧,源 MAC 是 A。将 (A, 1, TTL) 写入交换表。
- 转发:交换机查找目标 MAC 地址 A’。表中没有 A’ 的记录。
- 动作:泛洪 (Flooding)。将帧转发到端口 2, 3, 4, 5, 6。A’ 收到帧,B, C, B’, C’ 丢弃帧。
-
步骤 2: A’ 发送帧给 A (例如,响应 A 的请求)。
- 学习:交换机收到来自端口 4 的帧,源 MAC 是 A’。将 (A’, 4, TTL) 写入交换表。
- 转发:交换机查找目标 MAC 地址 A。表中记录 A 对应端口 1。
- 动作:转发 (Forwarding)。将帧只转发到端口 1。A 收到帧。
-
后续:随着网络中各主机通信的进行,交换机会逐渐学习到所有活动主机的 MAC 地址和它们所连接的端口,交换表会越来越完整。当表项存在时,就可以进行高效的选择性转发或过滤。
-
达到TTL之后会删除表项来防止接口被修改。
5.8 交换机级联 (Interconnecting Switches)
-
多个交换机可以通过端口互连起来,构建更大的局域网。
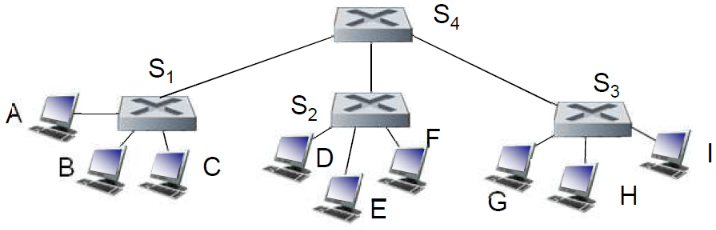
-
自学习仍然有效:级联的交换机网络中,每个交换机仍然独立地进行自学习,构建自己的交换表。
-
优点:可以扩展网络规模,连接更多设备。
-
潜在问题:
- 环路 (Loops):如果交换机之间连接形成环路,可能会导致广播风暴和交换表不稳定。需要使用生成树协议 (Spanning Tree Protocol, STP) 来防止环路。(老师在黑板上画了环路示意图并简单解释了STP的作用)
-
转发与泛洪过程:
- 当一个帧到达交换机(例如 S1),交换机查找目标 MAC 地址(例如 G)。
- 如果 S1 知道 G 在哪个方向:假设 S1 的交换表知道要去往 G 需要通过连接 S4 的那个端口转发,那么 S1 就将该帧只发给 S4。
- 如果 S1 不知道 G 在哪里:S1 会执行泛洪,将帧发送给所有其他连接的端口,包括连接 S2 和 S4 的端口。
- 逐级转发/泛洪:S4 收到帧后,也会查找 G。如果 S4 知道 G 连接在 S3 方向,就转发给 S3。如果 S4 也不知道,它也会泛洪(除了 S1 来的方向),发送给 S3 和连接的其他设备。S3 收到后执行同样逻辑,最终帧会到达 G。
- 学习过程伴随:在这个过程中,例如当 G 回复 A 时,它的帧会反向传播,S3, S4, S1 就会依次学习到 G 的 MAC 地址分别在哪个端口方向。
-
生成树协议 (Spanning Tree Protocol, STP):(老师在黑板上画了一个包含环路的交换机连接图)
- 问题:如果在交换机之间创建了物理环路(例如 S1-S2, S2-S4, S4-S1 都连接),泛洪或广播帧会在环路中无限循环,导致“广播风暴”,并且会使交换机的 MAC 地址表学习混乱(因为同一个 MAC 地址会从不同端口学到)。
- 解决:STP 是一种运行在交换机上的协议,它能够自动检测网络中的环路,并通过逻辑上阻塞 (block) 某些端口来断开环路,确保任意两个节点之间只有一条活动的路径,形成一个没有环路的树状拓扑。这样既保证了连通性,又避免了环路带来的问题。如果主路径出现故障,被阻塞的备用路径可以被激活。
老师提问与解答:
- Q: A 发送给 G,交换机 S1 如何知道需要经过 S4 和 S3 才能最终到达 G?
- A: 通过自学习!当 G 发送数据时(例如回应 A),帧会经过 S3, S4 到达 S1,S1 就能学习到 G 的 MAC 地址在连接 S4 的那个端口方向。这个过程和在一个单独交换机上学习连接的站点是一样的原理。(老师补充:如果 C 发送给 I,路径可能是 C → S1 → S4 → S3 → I)
5.8.1 相关硬件
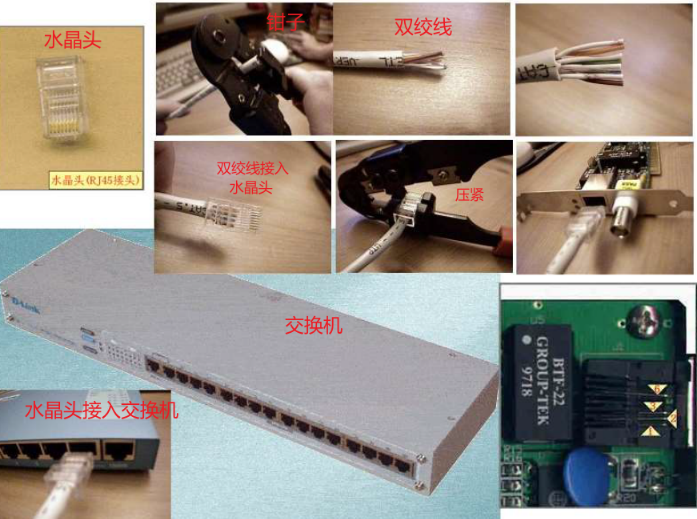
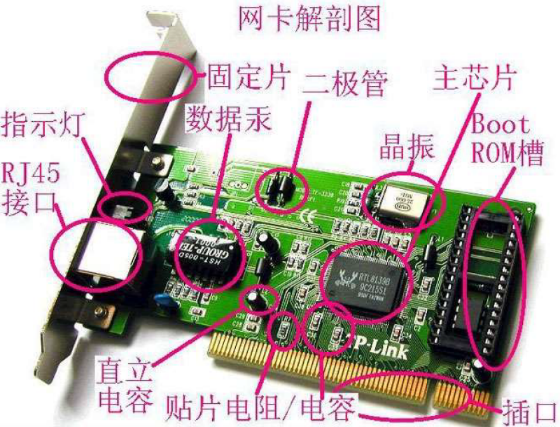
5.8.2 机构网络例子 (USTC & Anhui Edu Net)
- 复杂网络构成:像大学校园网或大型机构的网络,通常由大量的交换机和路由器构成,形成复杂的拓扑结构。
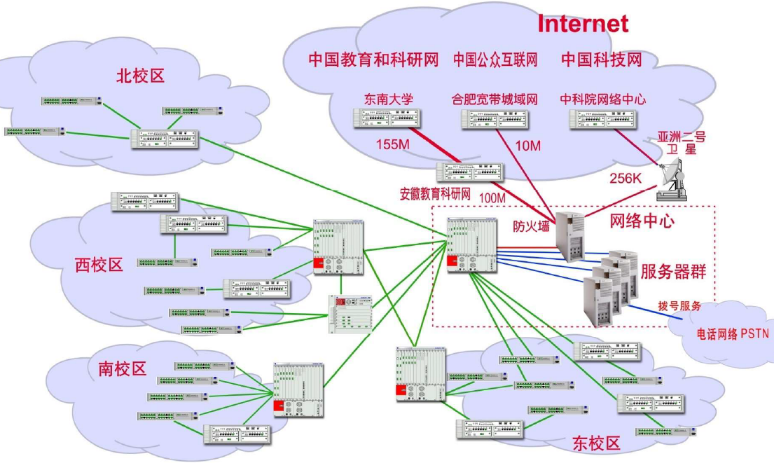
中国科学技术大学校园网络主干示意图
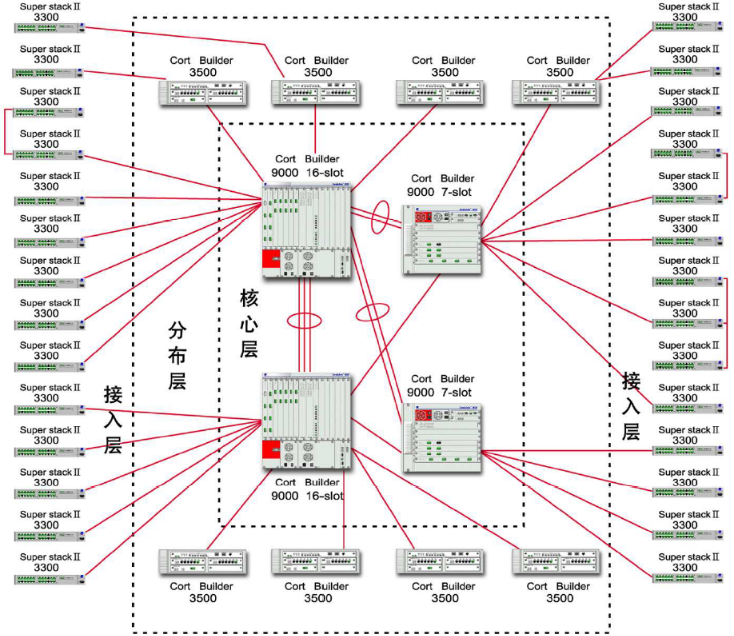
- USTC 校园网结构示例:

- 多校区:网络覆盖西校区、东校区、南校区等。
- 核心节点:每个校区(或重要区域)设有核心节点(例如西区核心节点、东区核心节点、南区汇聚节点)。这些节点通常由高性能的交换机或路由器组成。
- 楼层/区域接入:各个建筑物(如图书馆、教学楼、学生宿舍)内部的网络通过交换机汇聚,然后连接到相应的校区核心或汇聚节点。
- 网络中心:设有“网络中心核心节点”,是整个校园网的核心枢纽。
- 服务器与资源:“网络信息中心”连接到核心节点,内部署有服务器群、科研楼网络等。还有超级计算平台等重要资源接入网络。
- 出口连接:网络中心核心节点通过高速链路(例如 1G, 2G)连接到出口路由器和防火墙。
- 多出口与 ISP:校园网通常有多个出口,连接到不同的互联网服务提供商 (ISP) 或教育科研网。图中显示 USTC 连接到:
- CERNET (中国教育和科研计算机网):2.5G 出口
- CERNET2 (下一代中国教育科研网):2.5G 出口
- CHINANET (中国电信):1G 出口
- CNCNet (中国网通,现联通):100M 出口 (可能已升级)
- 核心互联:核心节点之间通常采用高速链路互联(图中东区核心节点与网络中心核心节点之间是 10G 链路,并可能有冗余备份链路)。
NOTE
- 西区和东区之间会有一条备用的链路(为了可靠性)如果被挖断了可以重新生成一个生成树来转发
- 各个校区之间可能形成环(泛洪时可能没完没了,ARP的查询也是广播式查询,如果有环会形成广播风暴)
- 因此交换机会有一个生成树算法,同一时间起作用的就是一棵树
- 分层设计 (Hierarchical Design):大型网络常采用分层模型来设计,便于管理、扩展和提高性能。典型的三层模型是:
- 核心层 (Core Layer):提供高速的骨干连接,负责将汇聚层的流量快速转发。图中是 CoreBuilder 9000 设备,通常具有高带宽和高可靠性(可能有冗余)。
- 汇聚层 (Distribution/Aggregation Layer):汇聚来自接入层的流量,连接核心层和接入层。可以实现策略控制、路由等功能。图中是 CoreBuilder 3500 设备。
- 接入层 (Access Layer):直接连接最终用户设备(电脑、AP 等)。提供用户接入网络的接口。图中是 Super stack 3300 设备。
安徽省教育科研网络主干示意图
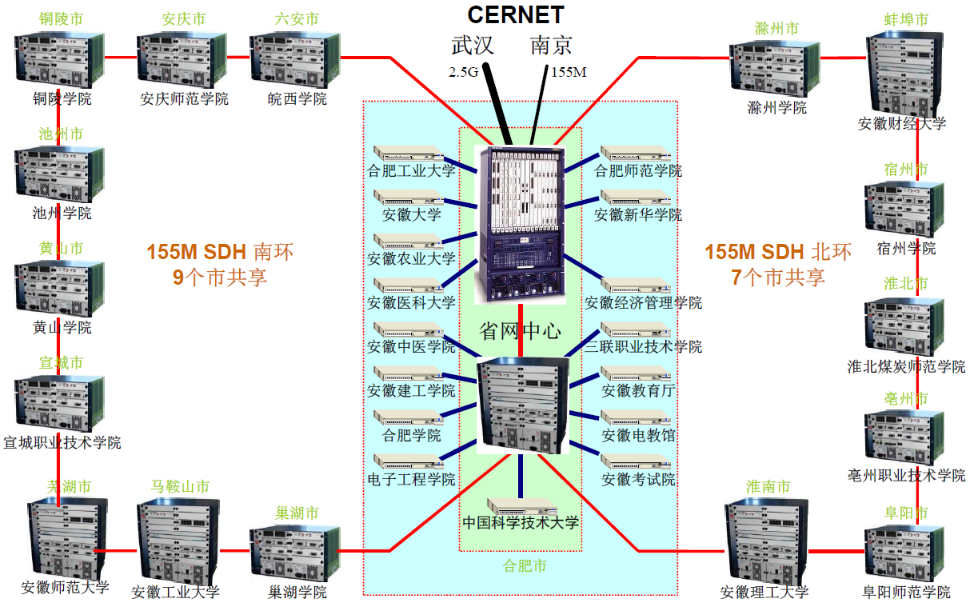
- 区域网络中心角色:USTC 同时作为安徽省教育科研网的省网中心。
- 向上连接:连接到国家级的 CERNET 骨干网(通过武汉 2.5G 和南京 155M 链路)。
- 向下连接:通过 SDH 环网(例如图中的 155M SDH 南环和北环)连接省内各个地市(如安庆、六安、滁州、蚌埠、宿州、淮南、芜湖、马鞍山等)的高校和教育机构。USTC 在这个区域网络中扮演了核心枢纽的角色。
- 总结:这些实例展示了真实世界中网络是如何使用交换机和路由器构建的,通常采用分层结构,并考虑了冗余和与外部网络的连接。交换机 主要负责构建和连接局域网内部(例如一个楼层、一个校区内部的不同区域),而路由器 则负责连接不同的网络(例如不同校区之间、校园网与互联网之间)。
5.9 交换机 vs. 路由器 (Switch vs. Router)
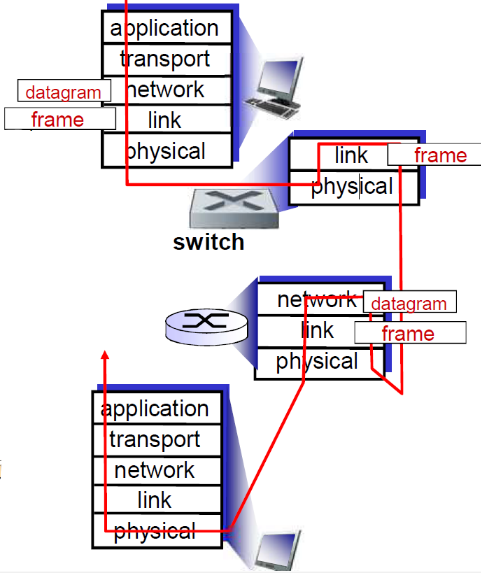
both are store-and-forward:
- routers: network-layer devices (examine network-layer headers)
- switches: link-layer devices (examine link-layer headers)
both have forwarding tables:
- routers: compute tables using routing algorithms, IP addresses
- switches: learn forwarding table using flooding, learning, MAC addresses
5.9.1 交换机 (Switch) vs. 路由器 (Router) 全维度对比表
| 比较维度 | 交换机 (Switch) | 路由器 (Router) |
|---|---|---|
| 工作层次 | 数据链路层 (Layer 2) | 网络层 (Layer 3) |
| 核心数据单元 | 数据帧 (Frame) | 数据报/分组 (Datagram/Packet) |
| 转发依据 | MAC 地址(物理地址) | IP 地址(逻辑地址) |
| 地址空间 | 扁平化地址空间 | 层次化地址空间 (IP + 子网掩码) |
| 转发/路由表 | 交换表 (Switch Table):通过自学习、泛洪动态构建 | 路由表 (Routing Table):通过路由算法 (OSPF/BGP等) 或静态配置计算 |
| 转发机制 | 存储转发 (Store-and-Forward):检查链路层首部后转发 | 存储转发 (Store-and-Forward):解封装链路层、检查网络层首部、重新封装链路层 |
| 流量/广播隔离 | 不隔离广播域:广播帧会泛洪到所有端口;不具备针对广播风暴的保护 | 隔离广播域:默认不转发广播分组,充当广播风暴的“防火墙” |
| 路径选择与拓扑 | 路径单一:受生成树协议 (STP) 限制以防止环路,不支持复杂拓扑 | 路径优化:支持网状拓扑,利用路由算法选路,有 TTL (生存时间) 防止无限循环 |
| 配置复杂度 | 即插即用 (Plug-and-Play):通常无需人工干预即可工作 | 非即插即用:需手动配置接口 IP、子网掩码、路由协议等 |
| 性能与速率 | 极高:处理逻辑简单,通常由专用硬件 (ASIC) 完成,时延低 | 相对较低:需要处理三层头部,逻辑复杂,每个分组处理时间较长 |
| ARP 流量处理 | 随着站点增多,产生的 ARP 流量会显著增加 | 能限制 ARP 请求的扩散,不会转发 ARP 泛洪请求到其他网络段 |
| 核心功能 | 连接同一子网内的设备,构建局域网 (LAN) | 连接不同的子网/网络,进行路径选择,实现互连网 |
| 适用规模 | 小型网络(数百台主机),侧重于增加总吞吐量 | 大型网络(数千台主机以上),侧重于智能路由与稳定性 |
- 数据处理深度:交换机只看到“快递盒”的外包装(MAC地址),而路由器会拆开外包装看里面的“信封地址”(IP地址),并换一个新的快递盒再发出去。
- 网络稳定性:路由器通过隔离广播域和 TTL 机制,比交换机更能抵御大规模网络中的异常流量(如广播风暴)。
- 互补关系:在现代网络中两者通常配合使用——交换机在内部负责高速交换,路由器在边界负责跨网连接。
5.9.2 转发/路由机制不同
- 交换机:
- 维护交换表 (Switch Table):记录 MAC 地址与端口的映射关系。
- 按照 MAC 地址转发:基于目标 MAC 地址查找交换表来决定输出端口。
- 执行过滤、自学习和生成树算法 (STP):
- 过滤:如前所述,阻止不必要的转发。
- 自学习:动态构建和维护交换表。
- 生成树:防止级联交换机时产生环路。
- 即插即用 (Plug-and-Play):基本功能通常不需要配置,连接即可工作,速率高(硬件转发)。
- 限制广播帧的转发:执行生成树算法可以限制广播帧在环路中的无限转发,但交换机本身不隔离广播域,一个广播帧会泛洪到除入口外的所有端口。
- ARP 表:(老师此处提到 ARP 表随站点数量增多而增多,可能是想对比交换表的规模,但 ARP 表主要与 IP 到 MAC 地址解析相关,通常存在于主机和路由器上,交换机本身不主要处理 ARP 表来进行转发决策,除非是三层交换机。此处可能是口误或简化说明。) 传统二层交换机主要依赖 MAC 地址表。
- 路由器:
- 维护路由表 (Routing Table):记录目标网络(IP 地址前缀)与下一跳(Next Hop)及输出接口的映射关系。
- 执行路由算法 (Routing Algorithm):根据路由表进行路径选择。
- 路由算法能避免环路:像 OSPF、BGP 等路由协议本身设计有防环机制,通常无需运行类似生成树的算法。可以通过各种拓扑构建网络(如网状网)。
- 对广播分组做限制:路由器是广播域的边界,默认情况下不转发 来自一个网络的广播分组到另一个网络。
- 不是即插即用:需要进行配置,至少要配置接口的 IP 地址和子网掩码。通常还需要配置路由协议或静态路由。
- 三层设备,速率相对较低:因为需要处理网络层头部,进行路由查找等更复杂的操作(虽然现代路由器很多也使用硬件加速),相对纯粹的二层交换,处理时延可能稍高,速率可能受处理能力影响。
5.10.2 转发性能与配置
- 交换机:
- 高性能: 处理过程通常只到第二层,过滤和转发速率极高。
- 即插即用: 几乎不需要人工配置即可直接投入使用,深受网络管理员喜爱。
- 路由器:
- 处理耗时较长: 因为需要处理高达第三层的字段,每个分组的处理时间通常比交换机长。
5.9.3 总结图示:
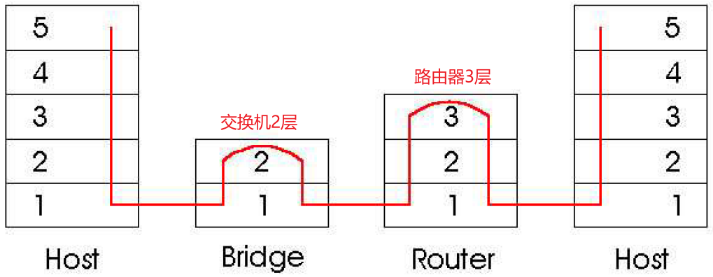
- 主机 (Host):工作到应用层。
- 网桥 (Bridge):早期的二层设备,类似交换机,工作到链路层。
- 路由器 (Router):工作到网络层。
- 数据流:数据从左边主机发出,经过网桥/交换机时,只处理到链路层;经过路由器时,需要解封装到网络层进行处理,再重新封装链路层发往右边主机。
其实router可以自动区分不同的网段,也就是说在做ARP请求的时候,Flooding的ARP请求并不会被Router转发
6 6.4 局域网LAN之无线网WLAN
这里没讲,了解即可;以下讲解的全部都是 IEEE 802.11 Wireless LAN
6.1 (1) 网络标准
| 标准 | 标准 |
|---|---|
| 802.11b | 使用无需许可的2.4-5 GHz 频谱:无绳电话和微波炉 带宽:最高11 Mbps 在物理层采用直接序列扩频(direct sequence spread spectrum (DSSS)) 所有的主机采用同样的序列码 |
| 802.11a | 更高频率5-6 GHz 最高54 Mbps 距离相对短,受多路径影响大 |
| 802.11g | 频率2.4-5 GHz 最大54 Mbps 与802.11b向后兼容 |
| 802.11n | 频率2.4-5 GHz 最高200 Mbps |
- 所有的802.11标准都是用CSMA/CA进行多路访问
- 所有的802.11标准都有 基站模式 和 自组织网络模式 (节点之间自己组成一个网络)
6.2 (2) 网络架构
802.11 LAN 体系结构
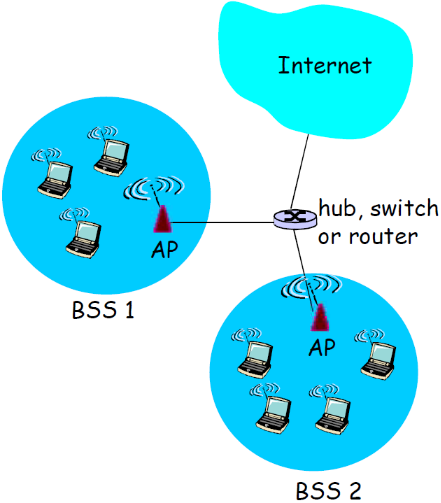
无线主机与基站通信
- 基站base station = 接入点access point (AP)
基础设施模式下的 基本服务集Basic Service Set(BSS) (aka“cell”) 包括以下构件:
- 无线主机
- 接入点(AP): 基站
- 自组织模式下:只有无线主机
6.3 (3) 信道与关联
802.11b: 2.4GHz-2.485GHz 频谱被分为11个相互不同的但是部分重叠的频段
- AP管理员为AP选择一个频率
- 可能的干扰: 邻居AP可能选择同样一个信道!
主机:必须在通信之前和AP建立associate
- 扫描所有的信道,侦听包含AP SSID和MAC地址的信标帧
- 主动扫描:主机发送探测,接受AP的响应
- 被动扫描
- 选择希望关联的AP
- 可能需要执行鉴别(认证)(第八章内容)
- 基于MAC、用户名口令
- 通过AP的中继,使用RADIUS鉴别服务器进行身份鉴别
- 将会执行DHCP获得IP地址和AP所在的子网前缀
6.4 (4) 主动/被动扫描
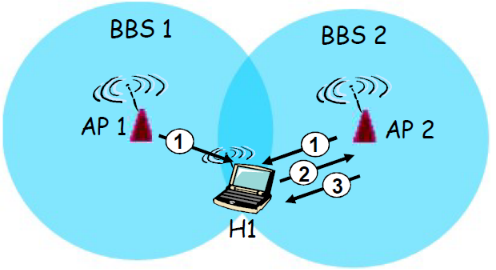
被动扫描
- AP发送信标帧
- 关联请求帧的发送:H1向拟关联的AP
- 关联响应帧的发送: AP向H1
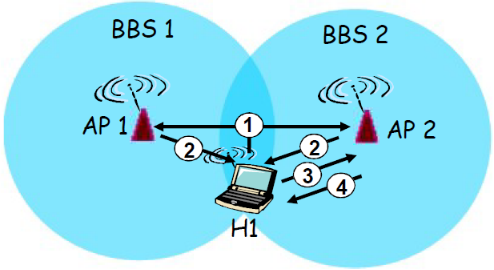
主动扫描
- H1广播探测请求帧
- 自AP发送探测响应
- H1向选择的AP发送关联请求帧
- 选择的AP向H1发送关联的响应帧
6.5 (5) WLAN帧结构
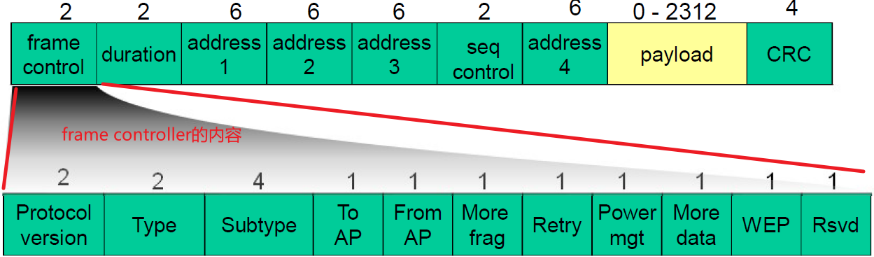
| 成分 | 说明 |
|---|---|
| Type | 帧类型(RTS, CTS, ACK, data) |
| duration | 预约传输时间的持续期(RTS/CTS) |
| address1 | 主机或者AP的MAC地址,指明帧的接收方 |
| address2 | 发送该帧的主机或者AP的MAC地址 |
| address3 | AP连接的路由器接口的MAC地址 |
| seq control | 帧序号#(for RDT) |
| address4 | 只在自组织模式中使用 |
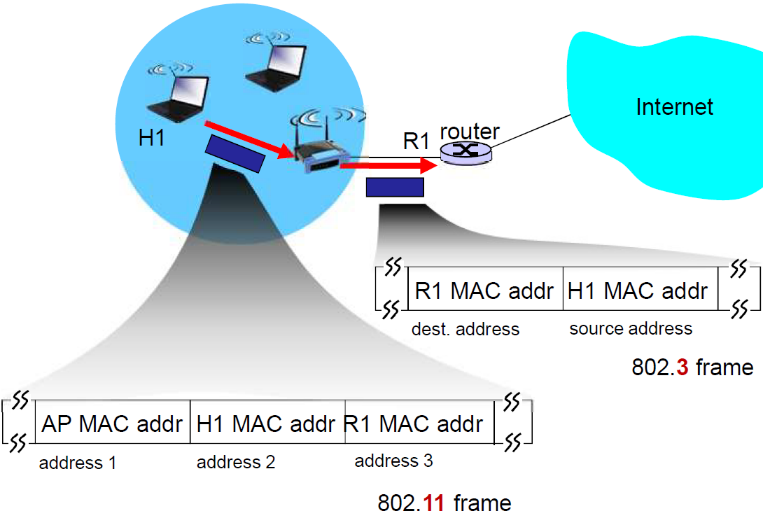
7 虚拟局域网VLANs
不属于本科内容,了解即可
7.1 (1) 场景
 考虑场景:
- CS用户搬到EE大楼办公室 ,但是希望连接到CS的交换机?
- 如果接到多个交换机上:麻烦和浪费:96端口 /10个有用
- 如果都接到一个交换机上 ,在一个广播域
- 所有的层2广播流量 (ARP, DHCP,不知道 MAC地址对应端口的帧 )都必须穿过整个LAN
- 安全性/私密性的问题
Q: what happens as LAN sizes scale, users change point of attachment?
single broadcast domain:
- scaling: all layer-2 broadcast traffic (ARP, DHCP, unknown MAC) must cross entire LAN
- efficiency, security, privacy, efficiency issues
administrative issues:
- CS user moves office to EE - physically attached to EE switch, but wants to remain logically attached to CS switch
7.2 目的
Virtual Local Area Network:带有VLAN功能的交换机(们)可以被配置成:一个物理LAN基础设施,虚拟成多个LANs
最终实现 物理上一个交换机,虚拟成多个局域网
7.3 基于端口的VLAN
Virtual Local Area Network (VLAN) switch(es) supporting VLAN capabilities can be configured to define multiple virtual LANS over single physical LAN infrastructure.
基于端口的VLAN :交换机端口成组(通过交换机管理软件),以至于 单个的交换机可以分成若干虚拟LANs
 就像多个虚拟的交换机
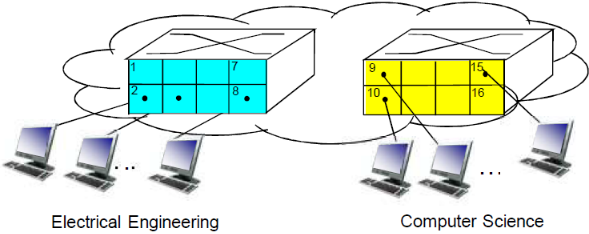
物理上一个交换机,虚拟成多个局域网
-
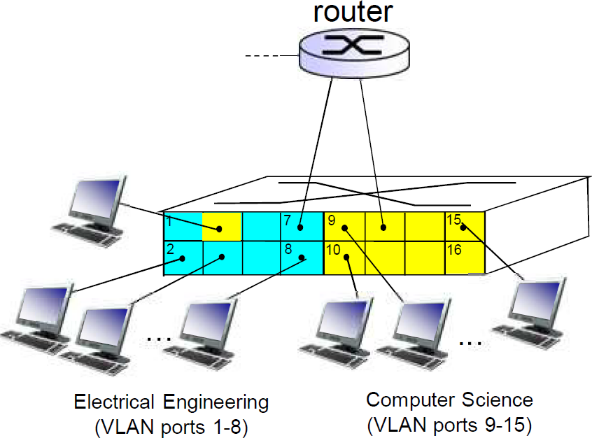
流量隔离: 从/到1-8端口的流量只会涉及到1-8:也可以基于MAC地址进行VLAN定义
-
动态成员: 成员可以在VLANs之间动态分配
-
在VLANs间转发:通过路由器进行转发(就像他们通过各自的交换机相联一样)
- 实际操作中,设备生产商可以提供:交换机和路由器的单一设备
-
traffic isolation: frames to/from ports 1-8 can only reach ports 1-8
- can also define VLAN based on MAC addresses of endpoints, rather than switch port
-
dynamic membership: ports can be dynamically assigned among VLANs
-
forwarding between VLANs: done via routing (just as with separate switches)
- in practice vendors sell combined switches plus routers
7.4 互联多个交换机
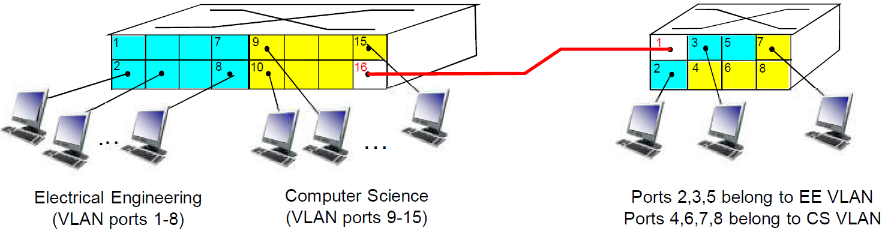
如果有多个交换机,希望它们相连并且共享VLANs信息
方法1:各交换机 每个VLAN一个端口和另外交换机相应 (VLAN端口相连→扩展性问题)
trunk port干线端口: 多个交换机共享定义的VLAN,在它们之间传输帧
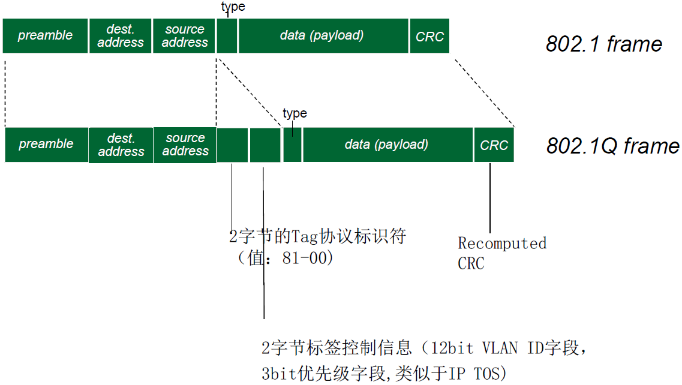
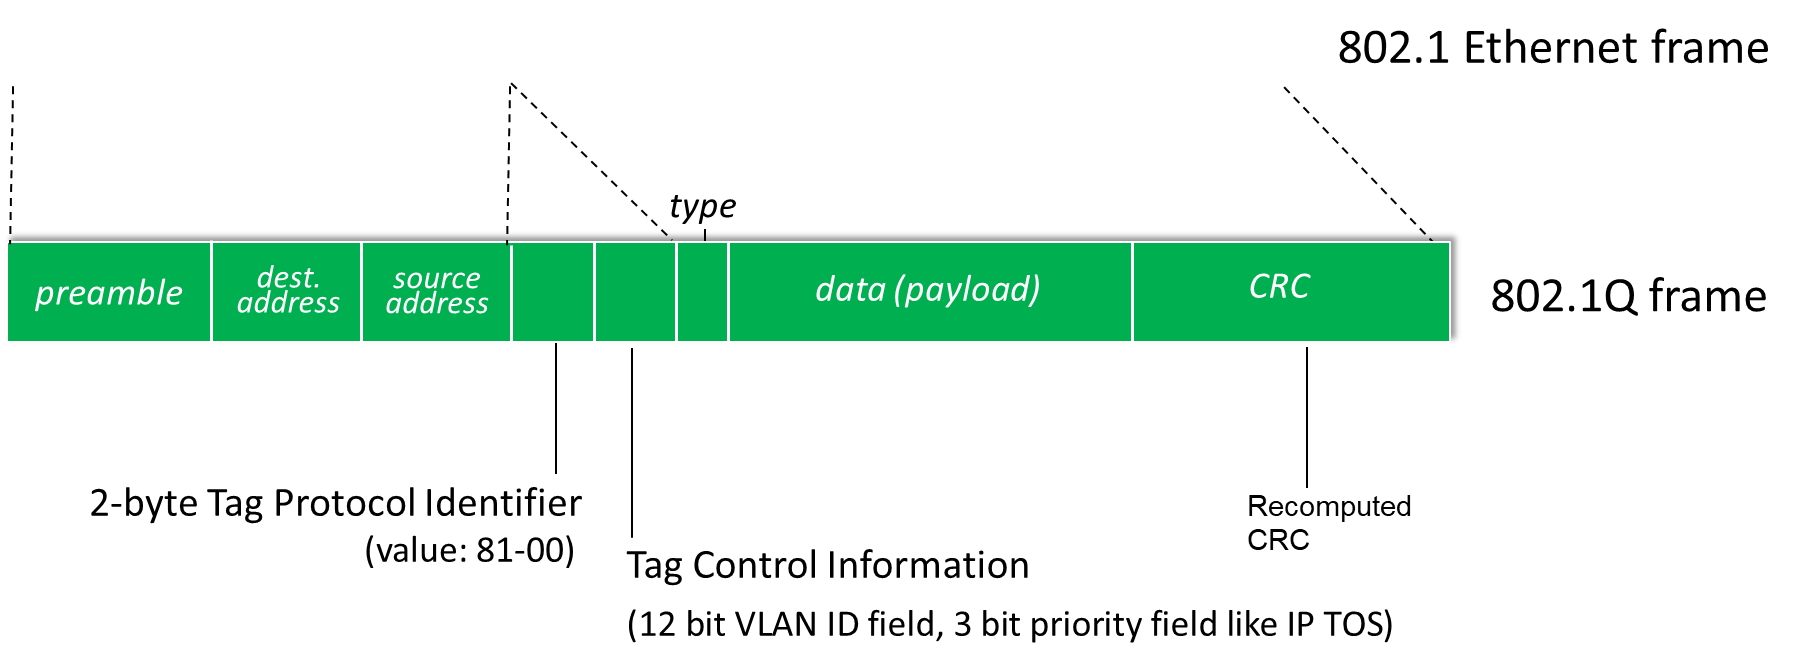
- 帧在 不同交换机上的一个VLAN 上转发,不能够再使用vanilla802.1帧(必须要携带VLAN ID信息)
- 802.1q协议增加/移除附加的头部字段,用于在trunk端口上进行帧的转发
trunk port: carries frames between VLANs defined over multiple physical switches
- frames forwarded within VLAN between switches can’t be vanilla 802.1 frames (must carry VLAN ID info)
- 802.1q protocol adds/removed additional header fields for frames forwarded between trunk ports
7.5 VLAN帧格式
这里是802.1Q VLAN 帧格式
8 6.6 链路虚拟化MPLS
按照标签来交换分组,而不是按照目标IP来交换分组
8.1 概述
8.1.1 目标
- 从IP网络来看,将一组支持MPLS的网络虚拟成链路的技术
- 纯IP网络是按照IP地址对分组进行转发的
- 前缀匹配,转发的方法固定
- 无法控制IP分组的路径,无法支持流连工程
- 也无法对一个IP分组流进行资源分配,性能无法保证
- MPLS网络 按照标签label进行分组的转发
- 类似于VC
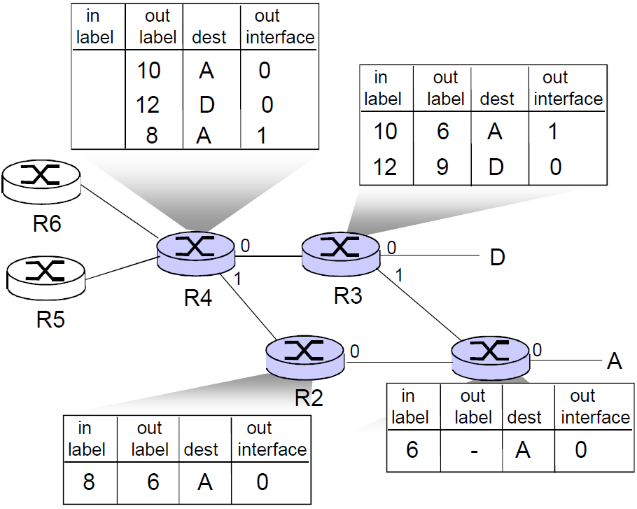
- 有基于标签的 转发表
- 基于虚电路表,IP vs 线路交换
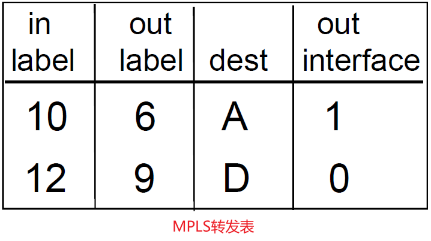
MPLS capable routers
- a.k.a. label-switched router
- forward packets to outgoing interface based only on label value (don’t inspect IP address)
- MPLS forwarding table distinct from IP forwarding tables
- flexibility: MPLS forwarding decisions can differ from those of IP
- use destination and source addresses to route flows to same destination differently (traffic engineering)
- re-route flows quickly if link fails: pre-computed backup paths
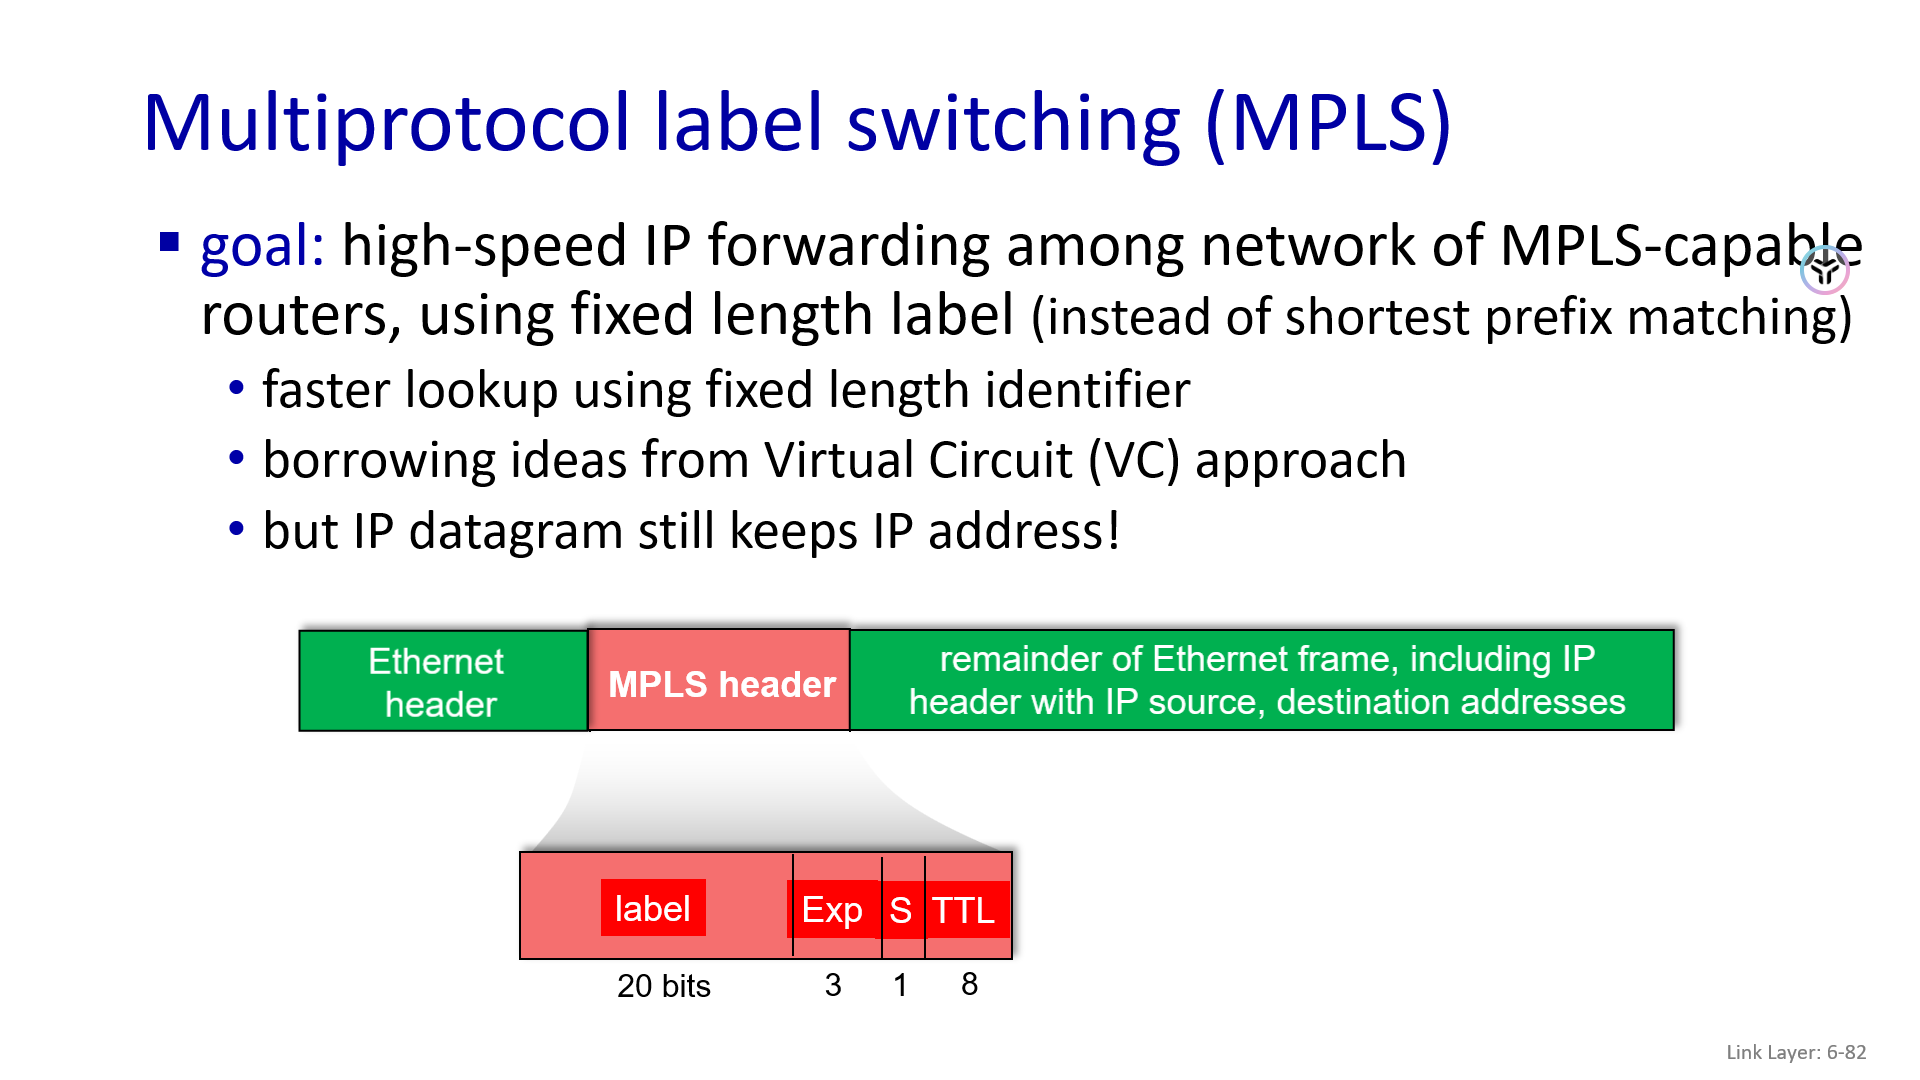
初始目的:使用固定长度的标签label进行高速率IP转发(而不是使用IP address,采用最长前缀匹配)
- 一开始采用固定长度ID进行查表(而不是采用前缀匹配)
- 借鉴了虚电路的思想(VC)
- 但是IP数据报仍然保留IP地址!
- 在帧和其封装的分组之间加入一个垫层,标签交换使能的路由器使用垫层信息进行分组转发,不解析分组目标地址
8.1.2 标签交换及封装
标签交换的过程
- 入口路由器:LER对进入的分组按照EFC的定义打上标签
- 在MPLS网络中(虚拟成了链路)对分组按照标签进行交换
- 到了出口路由器,再将标签摘除
- 支持MPLS的路由器组构成的网络,从IP网络的角度来看虚拟成了链路
标签封装:一些列标准定义了在ATM,FR和以太网中如何封装,利用原有网络中的机制VCI,或者定义新的标签
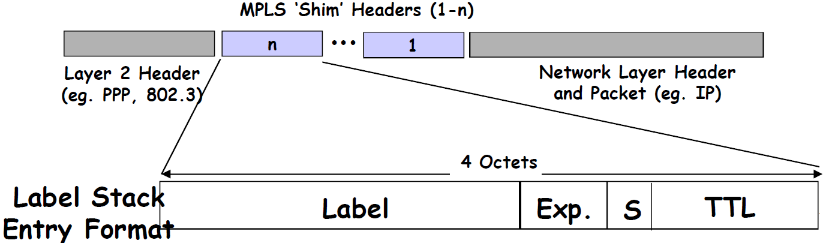
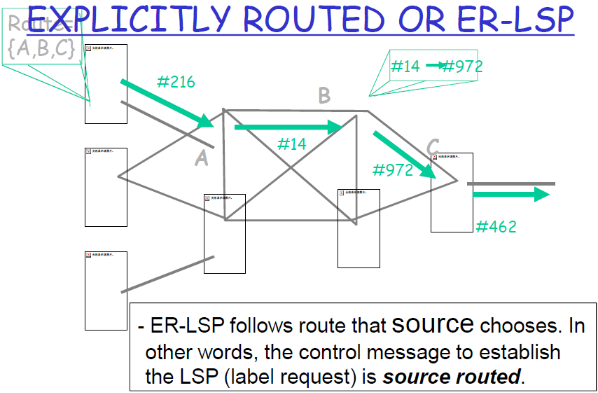
建立基于标签的转发表-信令协议:支持逐跳和显式路由:路由信息传播,路由计算(基于Qos,基于策略的),标签分发
- LDP CR-LDP
- RSVP扩展BGP扩展
8.1.3 (3) MPLS优点
- 路由弹性:基于Qos,基于策略的
- 充分利用已有的硬件ATM,快速转发
- 支持流连工程,VPN
- 支持带宽等资源的分配
8.2 标签分发路径
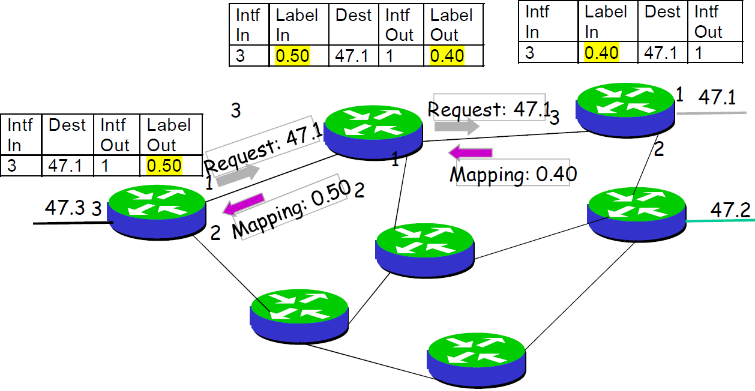
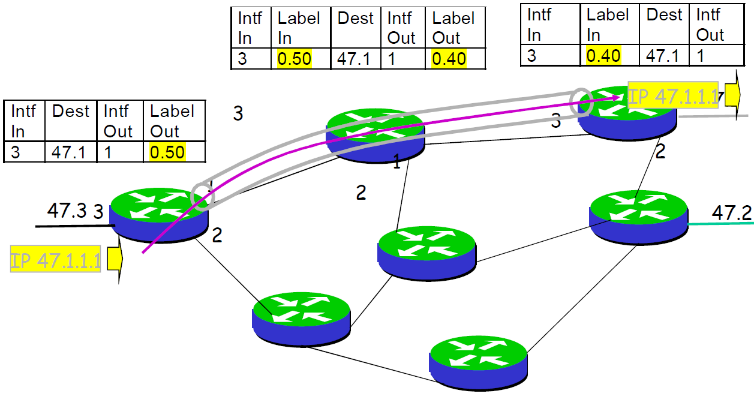
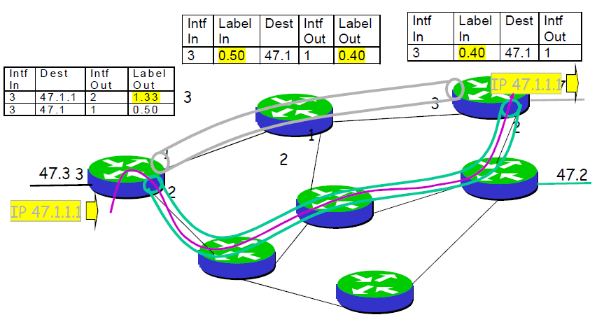
Label Switched Path (LSP)
8.3 6.6.4 具有MPLS能力的路由器
- a.k.a. 标签交换路由器
- 基于标签的值进行分组的转发(而非检查IP地址):MPLS转发表和IP转发表相互独立
- 弹性: MPLS转发决策可以和IP不同
- 采用源地址和目标地址来路由到达同一个目标的流,不同路径(支持流量工程)
- 如果链路失效,能够快速重新路由: 预先计算好的备份链路(对于VoIP有效)
8.3.1 MPLS vs IP路径
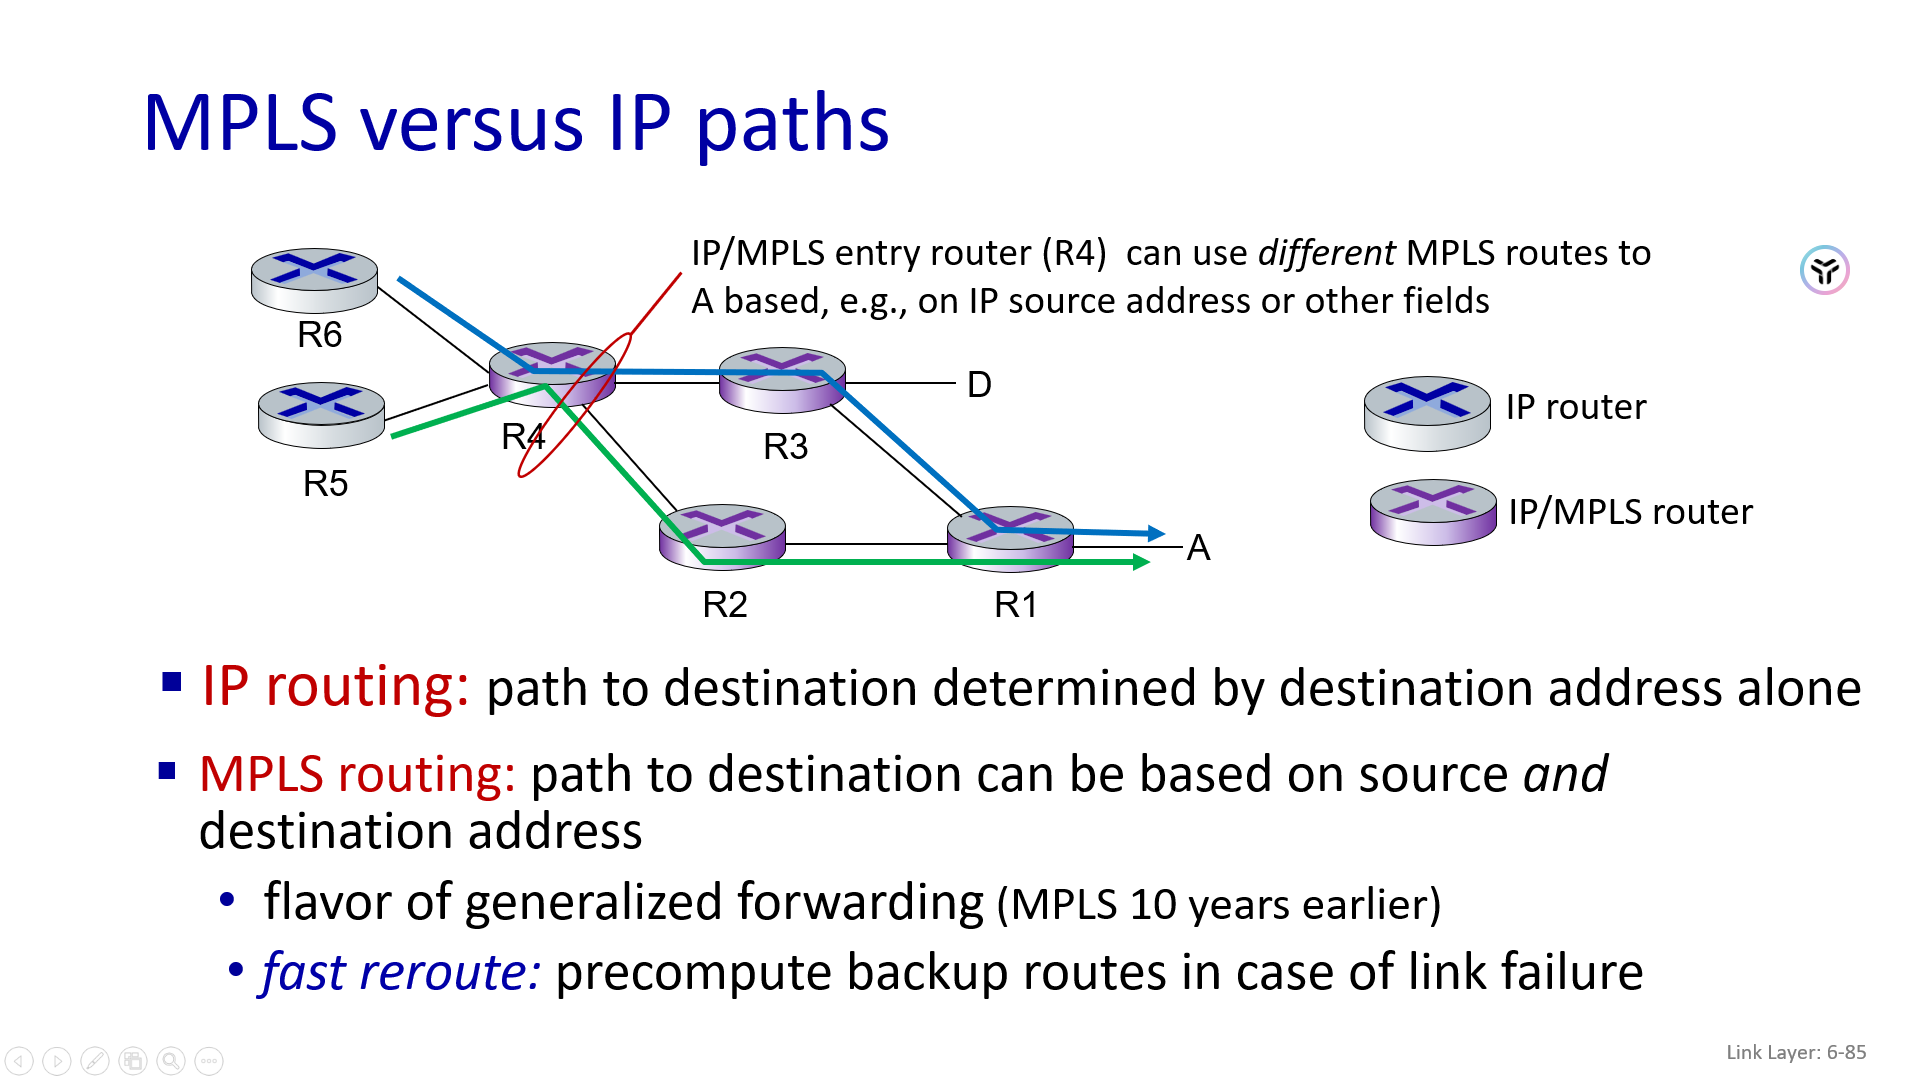
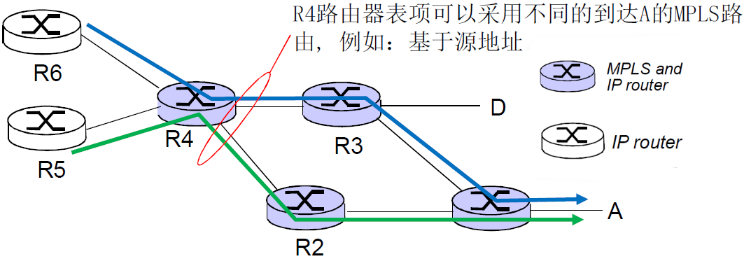
- IP 路由: 到达目标的路径仅仅取决于目标地址
-
MPLS路由:到达目标的路由,可以基于源和目标地址
-
快速重新路由:在链路失效时,采用预先计算好的路径
-
IP routing: path to destination determined by destination address alone
-
MPLS routing: path to destination can be based on source and destination address
- flavor of generalized forwarding (MPLS 10 years earlier)
- fast reroute: precompute backup routes in case of link failure
8.4 MPLS信令
- 修改OSPF, IS-IS链路状态泛洪协议来携带MPLS路由信息:例如链路带宽,链路带宽的倒数?
- MPLS使能的路由器采用RSVP-TE信令协议在下游路由器上来建立MPLS转发表
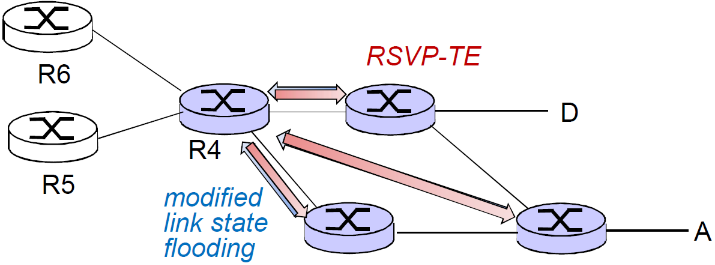
- modify OSPF, IS-IS link-state flooding protocols to carry info used by MPLS routing:
- e.g., link bandwidth, amount of “reserved” link bandwidth
- entry MPLS router uses RSVP-TE signaling protocol to set up MPLS forwarding at downstream routers
这张图展示了 MPLS 流量工程(MPLS-TE) 的两个核心信令机制。简单来说,这两个部分分别解决了“获取地图信息”和“预订路径资源”的问题。
以下是对这两个部分的详细解释:
8.4.1 1. Modified Link State Flooding(改进的链路状态泛洪)
它是什么?
传统的链路状态路由协议(如 OSPF 或 IS-IS)只负责告诉路由器:“某条路通不通”以及“这条路有多长(Metric)”。
为了支持 MPLS 流量工程,我们需要对这些协议进行扩展(例如 OSPF 的 Opaque LSA 或 IS-IS 的新 TLV),使其能够传递更详细的带宽信息。
它的作用(图中蓝色箭头):
- 发布资源信息: 如图中 R1 节点通过蓝色箭头向 R2、R4 等节点发送信息。
- 传递额外参数: 它不仅通告链路的可达性,还通告该链路的最大带宽、最大可预留带宽、当前已用带宽以及链路颜色(亲和属性)等。
- 构建数据库: 所有的路由器收到这些“改进后的”信息后,会存入 TED(Traffic Engineering Database,流量工程数据库)。
比喻: 就像导航软件不仅告诉你哪条路能走,还实时告诉你哪条路是 4 车道、哪条路现在堵成了 1 车道。
8.4.2 2. RSVP-TE(基于流量工程扩展的资源预留协议)
它是什么?
RSVP-TE 是一种信令协议,专门用于在 MPLS 网络中建立、维护和拆除 LSP(标签交换路径)。它是 Resource Reservation Protocol(资源预留协议)的增强版。
它的作用(图中红色箭头):
- 路径预留: 当入口路由器(图中可能是 R4)根据之前收到的“地图信息”计算出一条最优路径后,它会沿着这条路径发送 RSVP-TE 报文。
- 标签分配: 它通知沿途的下游路由器(如 R3、R1):“我要建立一条路径,请给我预留 X 兆带宽,并分配一个标签(Label)”。
- 建立隧道: 一旦沿途所有路由器都确认资源足够并分配了标签,一条具有服务质量(QoS)保障的 MPLS 隧道就建成了。
比喻: 就像你选定了一条行车路线后,提前给沿途的每个收费站打招呼,确保他们为你留出一个“专用车道”。
8.4.3 总结:两者如何协作?
在 MPLS-TE 的工作流程中:
- Modified Link State Flooding(蓝): 负责**“情报收集”**。让每个路由器都知道全网的实时带宽分布。
- CSPF(计算): 路由器在本地根据收集到的情报,计算出一条满足带宽要求的路径(图里没直接标出,但在两个步骤之间发生)。
- RSVP-TE(红): 负责**“执行施工”**。按照计算出的路径去通知沿途节点分配资源和标签。
8.5 MPLS转发表
9 6.7 数据中心网络*
这个也没讲
场景:数万-数十万台主机构成DC网络,密集耦合、距离临近
- 电子商务(e.g. Amazon)
- 内容服务器(e.g., YouTube, Akamai, Apple, Microsoft)
- 搜索引擎,数据挖掘(e.g., Google)
挑战
- 多种应用,每一种都服务海量的客户端
- 管理/负载均衡,避免处理、网络和数据的瓶颈
9.1 Datacenter networks: network elements
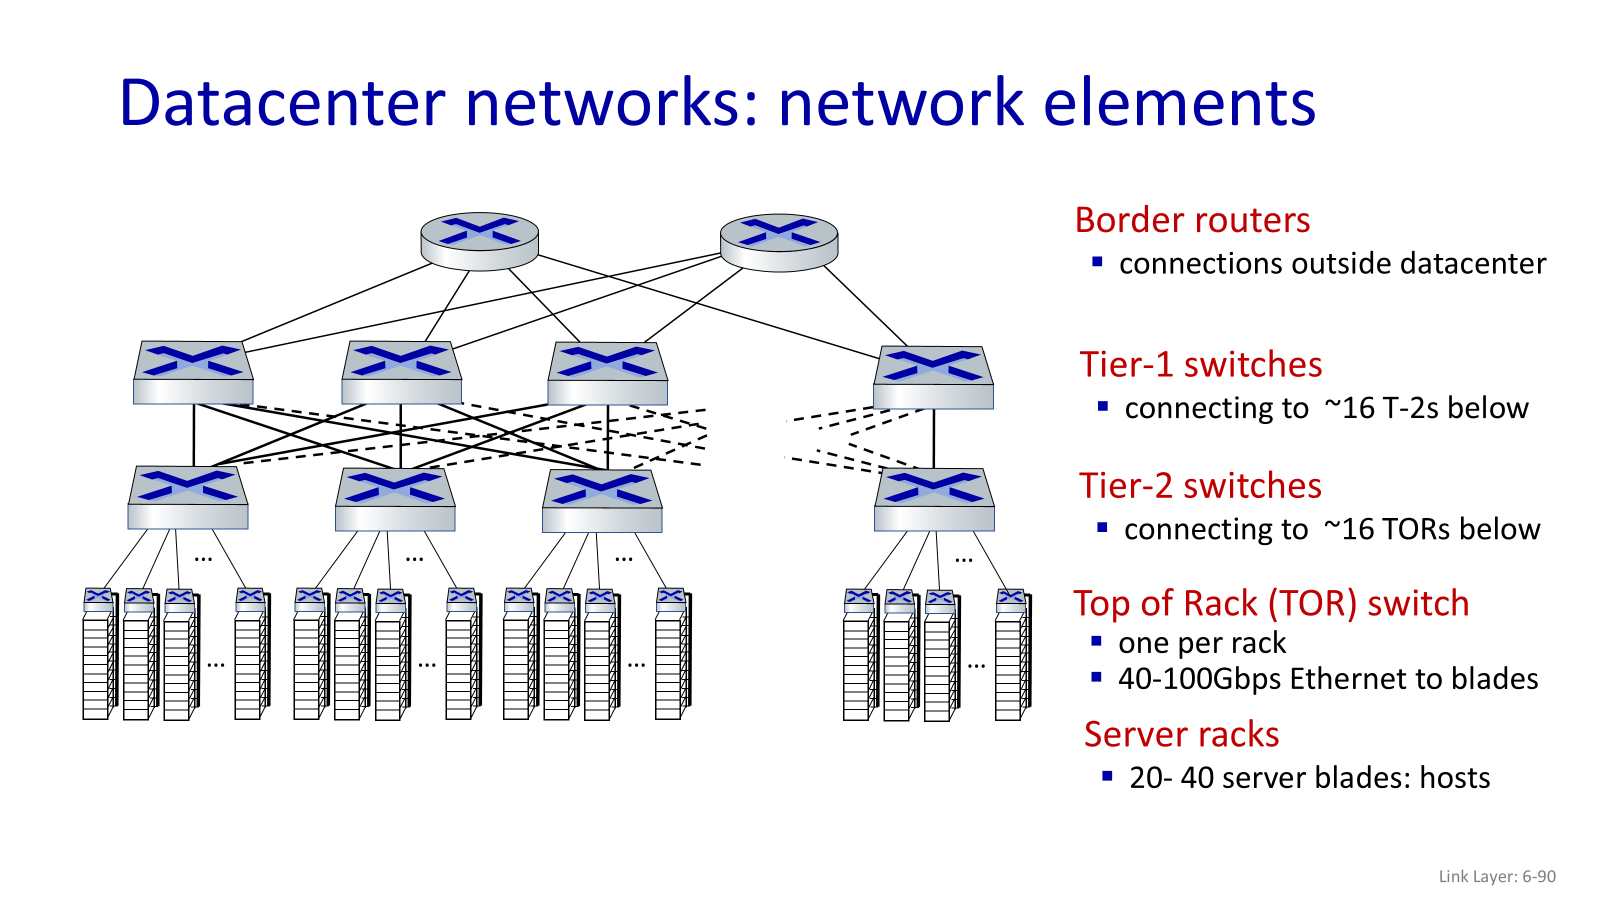
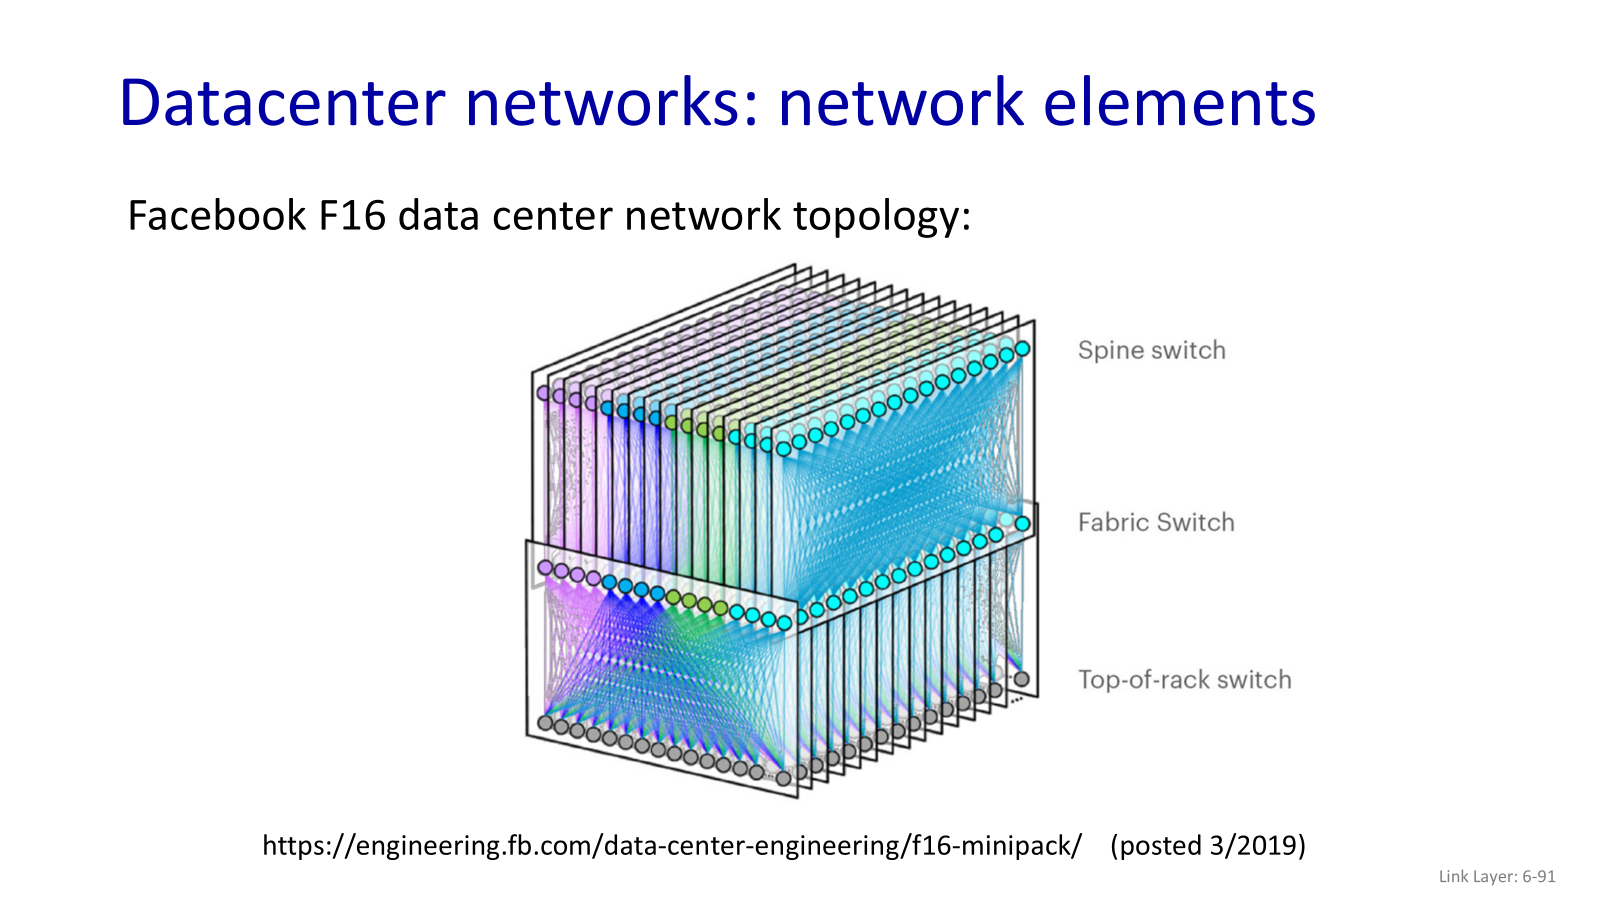
9.2 Datacenter networks: multipath
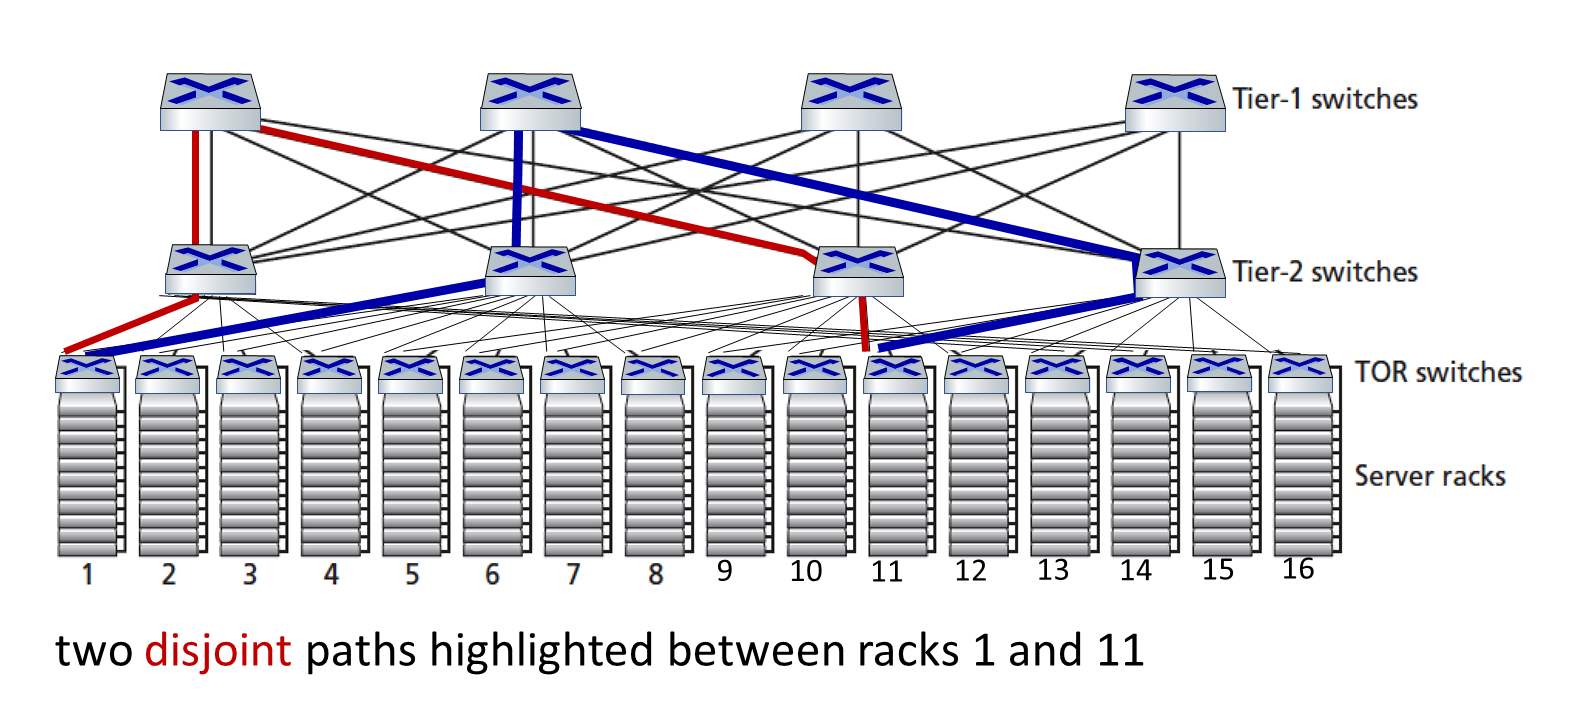
- rich interconnection among switches, racks:
- increased throughput between racks (multiple routing paths possible)
- increased reliability via redundancy
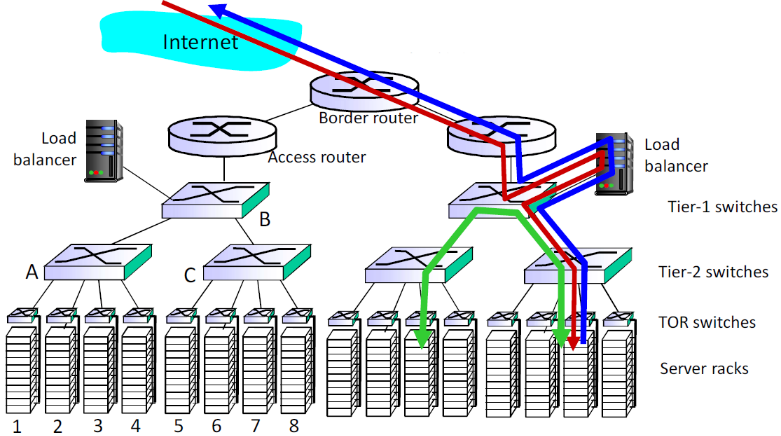
9.3 负载均衡器:应用层路由Datacenter networks: application-layer routing ,也是负载均衡
- 应用层路由:它实际上是一种四层交换(Layer 4 Switching),能够根据应用需求进行转发。
- NAT 服务:外部用户只能看到负载均衡服务器的公开 IP 地址,而看不到内部数以万计的私有 IP 地址。
- 安全性与透明性:这种结构屏蔽了数据中心内部的网络拓扑信息,对外部而言是透明且安全的。
- 高可用性:如果内部某台服务器失效,负载均衡器会自动将流量切换到其他正常运行的服务器上。对用户而言,服务始终是连续的。
在交换机之间,机器阵列之间有丰富的互连措施:
- 在阵列之间增加吞吐(多个可能的路由路径)
- 通过冗余度增加可靠性
10 6.8 a day in the life of a web request
回顾: 页面请求的历程
- Top-down的协议栈旅程结束了!
- 应用层、运输层、网络层和链路层
- 以一个web页面请求的例子: 综述!
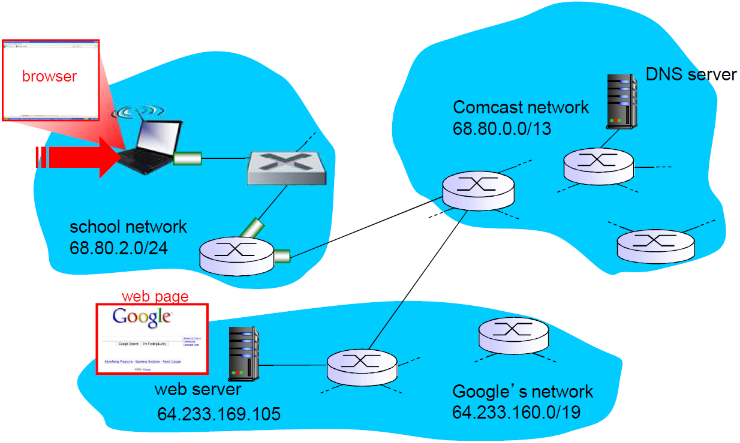
- 目标: 标示、回顾和理解涉及到的协议(所有层次 ),以一个看似简单的场景: 请求www页面
- 场景:学生在校园启动一台笔记本电脑:请求和接受www.google.com
10.1 6.8.1 DHCP获取ip配置
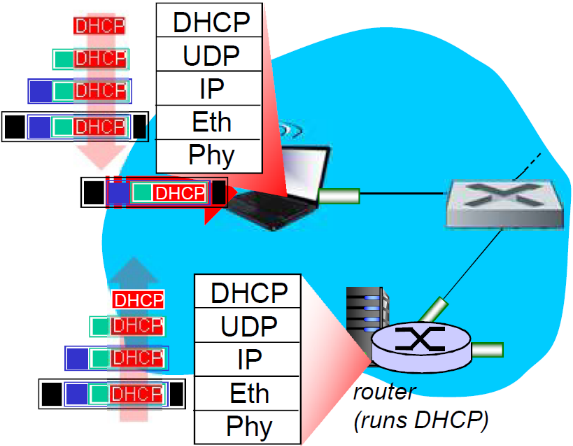
- 笔记本需要一个IP地址,第一跳路由器的IP地址,DNS的地址:采用DHCP
- DHCP请求被封装在UDP中,封装在IP,封装在802.3以太网帧中
- 以太网的帧在LAN上广播(dest: FFFFFFFFFFFF),被运行中的DHCP服务器接收到
- 以太网帧中解封装IP分组,解封装UDP,解封装DHCP
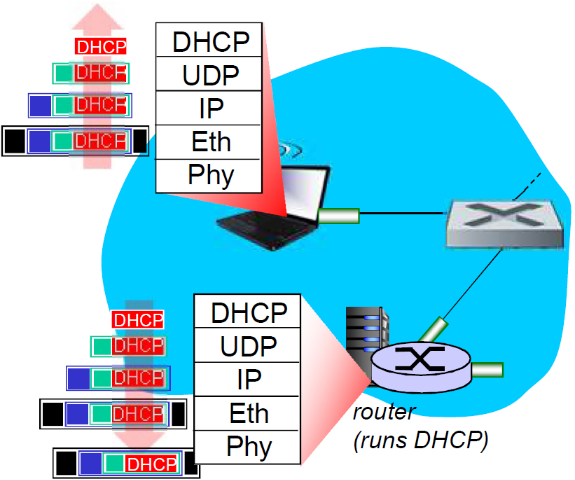
- DHCP服务器生成DHCP ACK包括客户端IP地址,第一跳路由器P地址和DNS名字服务器地址
- 在DHCP服务器封装,帧通过LAN转发(交换机学习)在客户端段解封装
- 客户端接收DHCP ACK应答
客户端有了IP地址,知道了 DNS域名服务器 的名字和 IP地址 第一跳路由器的IP地址
10.2 6.8.2 ARP获取DNS服务器MAC
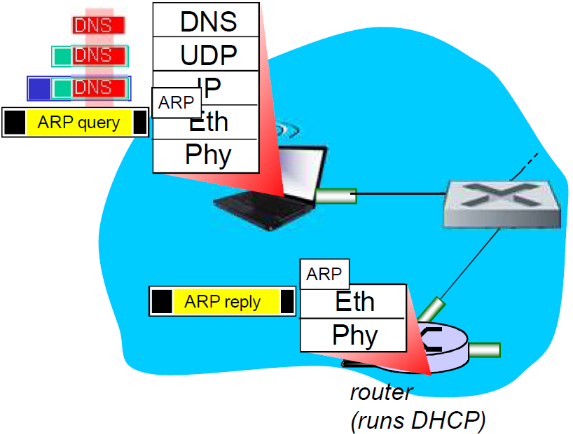
- 在发送HTTP request请求之前, 需要知道www.google.com的IP地 址:使用协议— DNS
- DNS查询被创建,封装在UDP段中 ,封装在IP数据报中,封装在以 太网的帧中. 将帧传递给路由器 ,但是需要知道路由器的接口: MAC地址: ARP
- ARP查询广播,被路由器接收, 路由器用ARP应答,给出其IP地 址某个端口的MAC地址
- 客户端现在知道第一跳路由器 MAC地址,所以可以发送DNS查 询帧了
10.3 6.8.3 DNS获取服务器ip
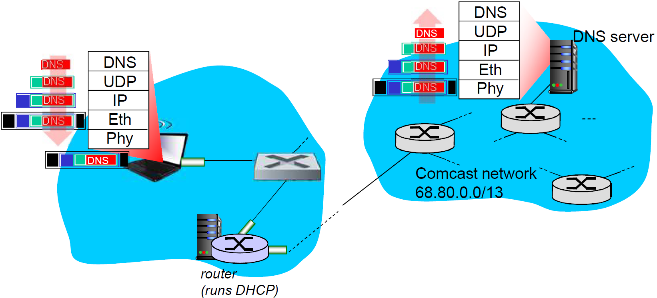
- 包含了DNS查询的IP数据报 通过LAN交换机转发,从客 户端到第一跳路由器
- IP 数据报被转发,从校园到达 comcast网络,路由(路由表被 RIP,OSPF,IS-IS 和/或BGP协 议创建)到DNS服务器
- 被DNS服务器解封装
- DNS服务器回复给客户端: www.google.com的IP地址
10.4 6.8.4 建立TCP连接
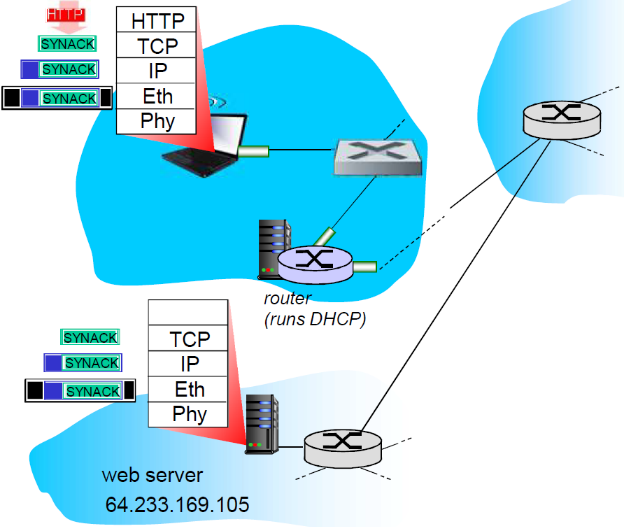
- 为了发送HTTP请求,客户端打开到达web服务器的TCP socket
- TCP SYN段(3次握手的第1次握手)域间路由到web服务器
- web服务器用TCP SYNACK应答(3次握手的第2次握手)
- TCP连接建立了!
10.5 6.8.5 HTTP请求和应答
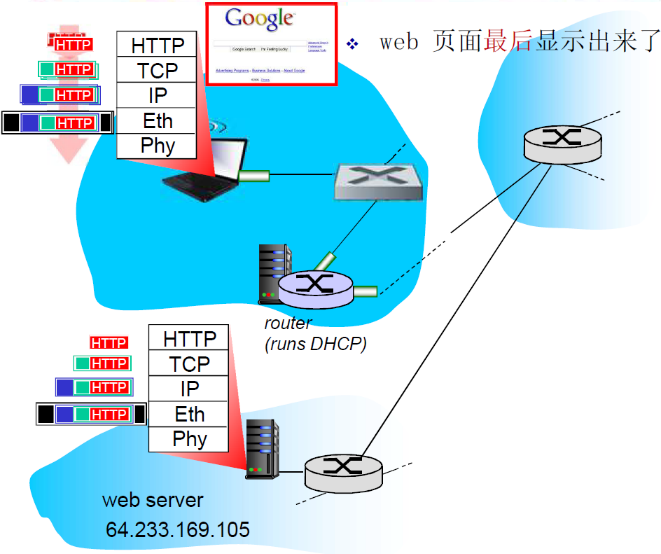
- HTTP请求发送到TCPsocket中
- IP数据报包含HTTP请求,最终路由到www.google.com
- web服务器用HTTP应答回应(包括请求的页面)
- IP数据报包含HTTP应答最后被路由到客户端
10.6 拓展知识:点对点协议 (PPP)
除了以太网和WLAN这种“多点连接”(共享介质)的链路,还存在一种非常重要的链路形式:点对点(Point-to-Point)。
- 对比:老师指着黑板上的网络图(节点A → 节点B → …)。局域网(LAN)内部是多点连接,但路由器和路由器之间的连接(例如长途光纤),通常是点对点的。
- PPP 的特点:在点对点链路上,不存在介质访问控制(MAC)的问题,因为信道上只有两端,不会有冲突。
- PPP 的功能:因此,PPP协议非常简单。它不需要MAC地址或复杂的访问控制,它主要只做两件事:
- 封装和解封装:即“成帧”(Framing),将网络层的IP包加上链路层的头尾。
- 差错控制和检错。
10.6.1 PPP 的应用场景
- 长途链路:路由器之间通过光纤等介质直连。
- 家庭接入 (PPPoE):这是我们更常见的。当我们的家庭电脑或路由器通过 Modem(调制解调器,如ADSL) 连接到 ISP 的接入设备时,虽然物理上可能经过了以太网,但在逻辑上建立了一个点对点的连接。这就是 PPPoE (Point-to-Point Protocol over Ethernet)——在以太网上传输PPP帧,用于拨号和认证。
11 第6章:总结
- 数据链路层服务背后的 原理:
- 检错、纠错
- 共享广播式信道:多路访问
- 链路编址
- 各种链路层技术的实例和 实现
- Ethernet
- 交换式LANS, VLANs
- 虚拟成链路层的网络: MPLS
- 综合:一个web页面请求的日常场景
- 自上而下的协议栈的旅行 结束 了 (除了物理层)
- 坚实地理解了网络的原理和实践
- ….. 可以在这里停一下 … … 但是仍然还有很多有趣的话题!
- 无线网络
- 多媒体
- 网络安全